

Введение
Представьте, что вы заказали маленького бумажного единорога на онлайн-маркетплейсе. Нажали «Купить», получили воодушевляющее уведомление и ожидаете, что курьер уже завтра объявится с желанной коробкой. Если единорог задержится на день, это будет неприятно, но не критично: достаточно извинений и промокода со скидкой, и инцидент будет забыт.
А что если это не один припозднившийся единорог, а несколько сотен тысяч заказов?
Посылки начинают уходить не в те города. Сайт показывает, что товар в наличии, хотя в соответствующей складской ячейке пусто. Конвейеры останавливаются, коробки застревают между этажами, и накапливаются грузы без грузовых ведомостей. У ворот образуется затор из грузовиков. Каждая минута простоя грозит срывом сроков, ростом числа обращений в службу поддержки, штрафами и потерей выручки.
Киберинцидент такого масштаба на складе становится проблемой для всего бизнеса. Современный склад — это уже не просто большое здание со стеллажами, а взаимосвязанная гибридная система, объединяющая веб-приложения, каналы радиосвязи и автоматизированный комплекс. Физические процессы здесь напрямую зависят от данных, ошибки в которых оборачиваются вполне физическими последствиями. В качестве примера можно привести сбой систем управления складом в крупной сети супермаркетов Morrisons. Другой пример — United Natural Foods, Inc. (UNFI): в годовом отчете за 2025 год по форме 10-K компания подтвердила несанкционированную активность в своих информационных системах, повлиявшую на выполнение заказов. Недавно появились сообщения о кибератаке на CEVA Logistics, в результате которой была нарушена работа восьми логистических складов компании в Европе, а данные о доставках клиентов оказались раскрыты.
В этой статье мы проследим путь одного заказа через склад, чтобы выявить уязвимые места в операционных процессах, определить, какие этапы проходит заказ, какие системы отвечают за его обработку и перемещение и в каких точках злоумышленник может получить к ним доступ. Затем мы опишем модель угроз: какие активы в зоне риска, у кого есть возможность на них воздействовать и как тот или иной риск может повлиять на бизнес. Далее мы рассмотрим возможные пути проникновения в инфраструктуру и практические последствия компрометации системы управления складом: задержки отгрузок, недостоверные данные об остатках и остановку операционных процессов. В завершение мы дадим рекомендации, касающиеся ключевых механизмов защиты и контроля.
По следам единорога
Современный склад — это последовательность этапов, в которых задействованы люди и техника. Все они работают согласованно, чтобы обеспечить бесперебойное выполнение бизнес-процессов и, в конечном счете, доставку вашего заказа. Этот процесс включает восемь основных этапов, представленных на рисунке ниже.
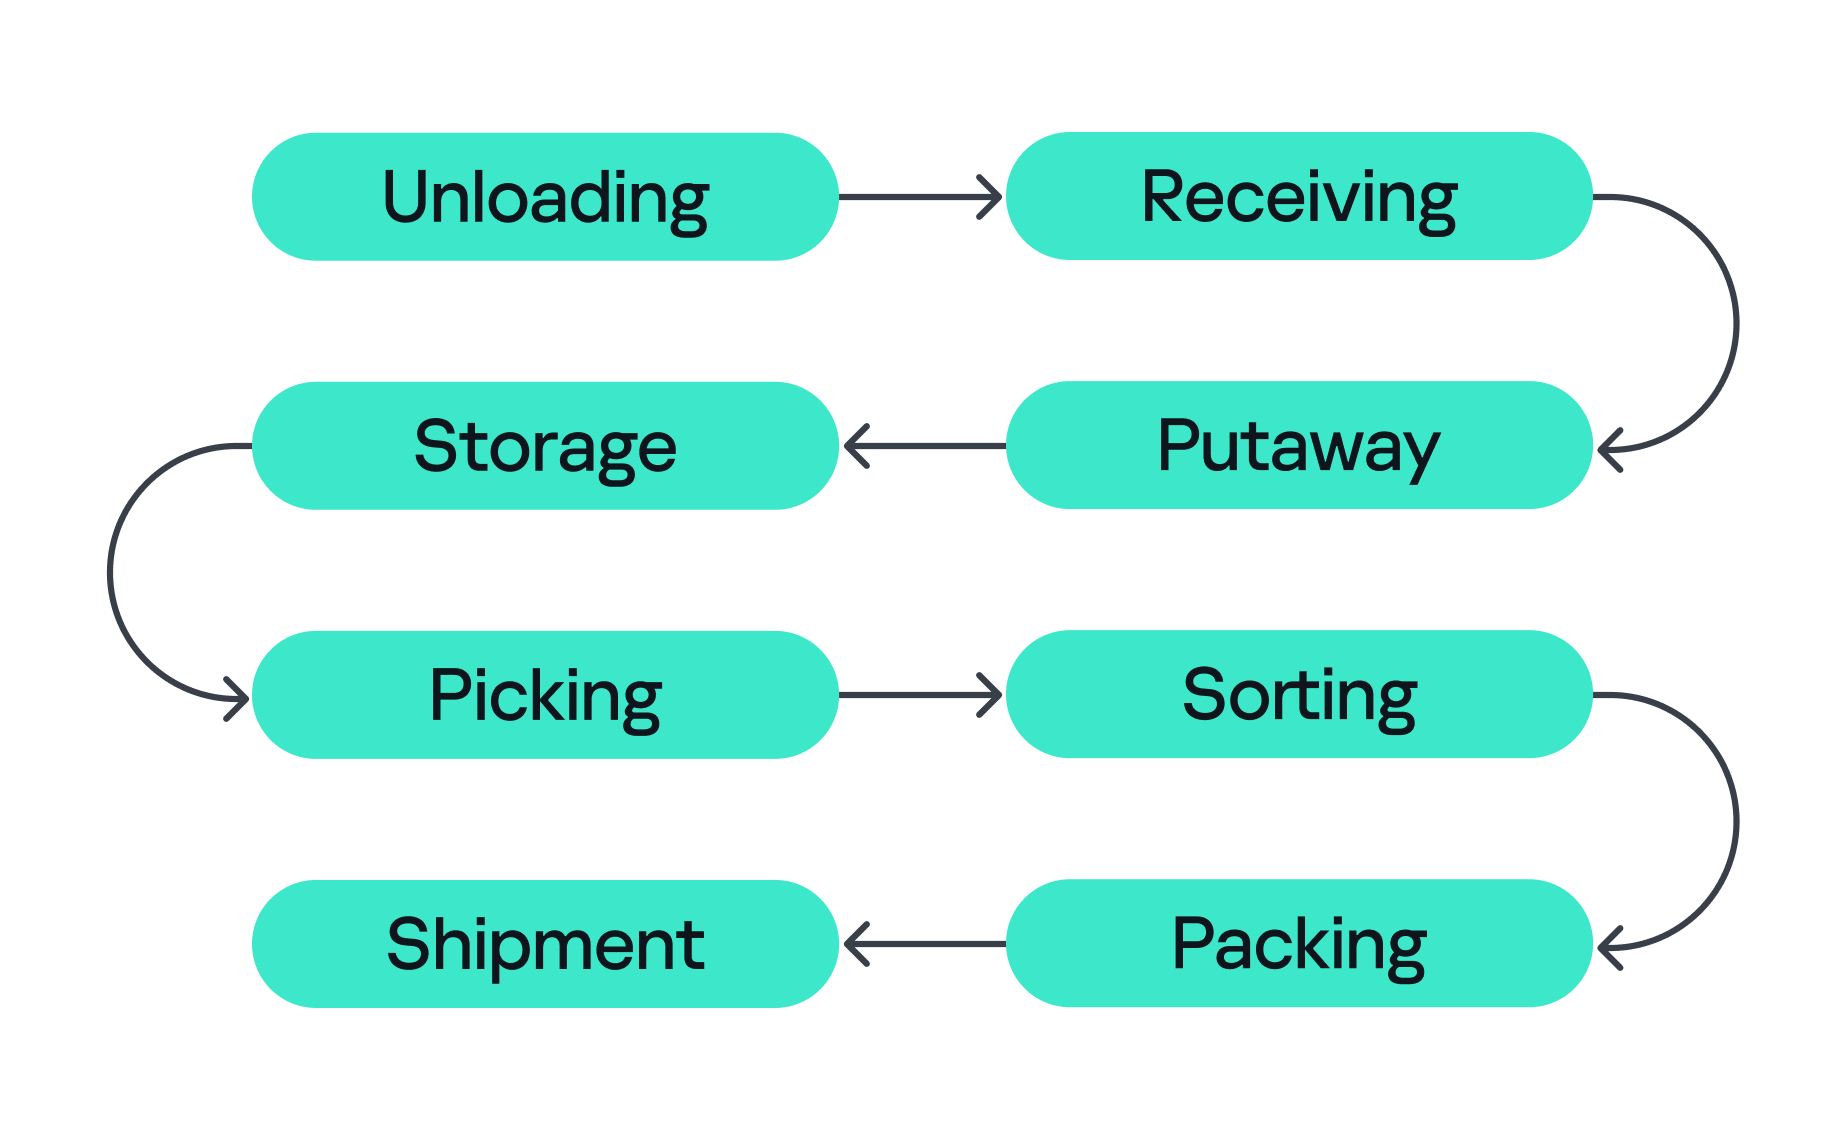
Этапы выполнения заказа
Итак, представим, что мы заказали бумажного единорога и теперь ждем его доставки на дом. Проследим путь нашего заказа через все основные этапы — от поступления товара на склад до его доставки в конечный пункт назначения.
- Разгрузка
Сначала упакованный единорог прибывает в большом грузовике в зону разгрузки. Водителю назначают определенные ворота, например, указывая их номер на планшете в режиме киоска или на наружном электронном табло. От номера зависит, где нужно припарковать грузовик и где будет происходить разгрузка. Уже на этом первом этапе цифровая команда (то есть номер ворот на экране) запускает действие в физическом мире. Если ворота назначены неправильно, это может привести к образованию очереди, задержке разгрузки или направлению груза по неверной логистической цепочке. - Приемка
На этом этапе сотрудники идентифицируют поступивший груз. Они сканируют штрихкод с помощью переносного терминала сбора данных (portable data terminal, PDT), после чего в центральной системе регистрируется поступление товара на склад. С этого момента наш единорог существует одновременно в двух формах: как физическая коробка и как запись в информационной системе. И если эта запись не соответствует грузу, ошибка распространится на все последующие этапы. - Размещение
Далее товары перемещают во внутреннюю зону хранения. В процессе задействуются еще два устройства. Сначала через термопринтер, подключенный к внутренней сети Wi-Fi, печатается внутренняя этикетка для каждого товара. Затем сотрудник, водитель погрузчика или автоматизированная система перемещает товар в назначенную ячейку хранения. При этом зачастую используются подъемники, управляемые программируемыми логическими контроллерами (ПЛК). Оба устройства являются потенциальными точками входа: через принтер злоумышленник может попытаться проникнуть во внутреннюю сеть, а через ПЛК — взять под контроль электродвигатели подъемников. - Хранение
Затем единорог отправляется на хранение. Многие распределительные центры используют многоуровневые складские конструкции с мезонинными этажами — несколько ярусов металлических стеллажей и платформ внутри огромного помещения. Такие конструкции позволяют эффективно заполнять пространство высоких складов, но одновременно усложняют контроль над технической инфраструктурой. Точки доступа Wi-Fi, камеры видеонаблюдения, сетевые коммутаторы, кабели и датчики могут устанавливаться высоко под потолком или скрываться в глубине стеллажных рядов. Забытый Ethernet-кабель или ненастроенное сетевое устройство — например, точка доступа или коммутатор в темном углу — могут стать удобной точкой первоначального доступа к критически важной инфраструктуре. - Комплектация
После оформления заказа начинается его комплектация при наличии необходимых товаров на складе или сразу после их разгрузки. Рабочая станция, PDT, световой индикатор или голосовой терминал направляют сотрудника к нужной ячейке, откуда он забирает товары и перемещает их на следующий этап. Эти устройства представляют собой потенциальные точки входа для атаки: компрометация рабочей станции или PDT может позволить злоумышленнику подменить данные о комплектации, в результате чего сотрудники будут направлены не к тем ячейкам. На этом этапе критически важны как своевременность, так и целостность данных. Любые вмешательства в записи или технические сбои могут привести к неправильной комплектации заказов, задержкам и проблемам на последующих этапах процесса. - Сортировка
На этапе сортировки склад напоминает производственную линию. Коробки движутся по конвейерным лентам, проходя через различные сканеры, механизмы перенаправления и желоба. Планы сортировки обычно хранятся на выделенных серверах. Они координируют процесс сортировки, а ПЛК отвечают за управление механизмами и выполнение этих планов. Например, если система управления складом (warehouse management system, WMS) определяет, что коробка с нашим единорогом должна пройти по маршруту A, сервер сортировки должен в нужный момент активировать соответствующий механизм перенаправления — иногда с точностью до долей секунды. - Упаковка
На этапе упаковки сотрудник или роботизированный манипулятор помещает товары в транспортировочную коробку, печатает транспортную этикетку и в некоторых случаях измеряет габариты и вес посылки. Механизмы безопасности обычно предотвращают выход роботизированных манипуляторов за пределы контролируемой зоны, защищая находящихся поблизости операторов от травм. Однако компрометация систем управления манипуляторами может позволить злоумышленнику физически повредить обрабатываемые посылки. - Отгрузка
Наконец, на этапе отгрузки посылка направляется к погрузочным воротам. Автоматизированные транспортные средства (automated guided vehicles, AGV) и автономные мобильные роботы (autonomous mobile robots, AMR) перемещают контейнеры и палеты по складу, а система управления погрузочными доками координирует погрузку в грузовик, который доставит единорога дальше — в магазин, сортировочный центр или непосредственно клиенту. Все эти роботизированные системы представляют собой потенциальные цели для кибератак. Злоумышленники могут скомпрометировать AGV и AMR, чтобы нарушить их работу, например вмешиваясь в навигацию или препятствуя достижению конечного пункта маршрута.
Все восемь этапов координируются системой управления складом (WMS). Эта система выглядит как крупное веб-приложение, но при этом выполняет роль операционной системы всего склада. WMS содержит сведения о товарах и местах их хранения, определяет, кто или что будет перемещать товары и куда их необходимо направить дальше. Она обеспечивает взаимосвязь между сотрудниками, данными об остатках, адресами ячеек хранения, складскими задачами и заказами. Кроме того, WMS обменивается данными с внешними ERP-системами, транспортными платформами, маркетплейсами, дарксторами и сторонними перевозчиками.
Вокруг WMS выстроена еще более обширная цифровая экосистема, включающая службы аутентификации, базы данных, API, принтеры, системы перевозчиков, ноутбуки техников, системы видеонаблюдения и контроля доступа, пожарную и газовую сигнализацию, системы электроснабжения и систему управления зданием (building management system, BMS).
Таким образом, на складе используется множество технологий — IT-инфраструктура, ОТ-система, радиосвязь, облачные службы, системы безопасности здания и средства автоматизации. И один лишь сканер уязвимостей не даст представления о том, насколько защищен склад.
Охота за единорогом
Киберзащита такой среды, как склад, требует комплексной оценки безопасности всех взаимосвязанных систем. Каждую необходимо проверить на наличие уязвимостей и определить, как отдельные слабые места могут объединяться в цепочки атак, которыми способен воспользоваться реальный злоумышленник. Критичность уязвимости прямо зависит от того, какие ресурсы она ставит под удар и кто может его нанести. Поэтому, прежде чем анализировать слабые места, важно понять цели потенциального злоумышленника в этой среде. Ведь на складе последствия атаки не ограничиваются одними лишь проблемами с данными. Все рассмотренные нами системы, устройства и люди, которые ими управляют, обеспечивают непрерывность товарного потока. Поэтому атаки на разные звенья этой цепи могут по-разному влиять на бизнес. На схеме ниже показано, какие активы склада находятся под угрозой и как связанные с ними риски отражаются на бизнесе. На плашках слева активы сгруппированы по трем основным свойствам информационной безопасности: целостности, доступности и конфиденциальности. Каждое из этих свойств сопоставлено с потенциальными последствиями для бизнеса, представленными справа.
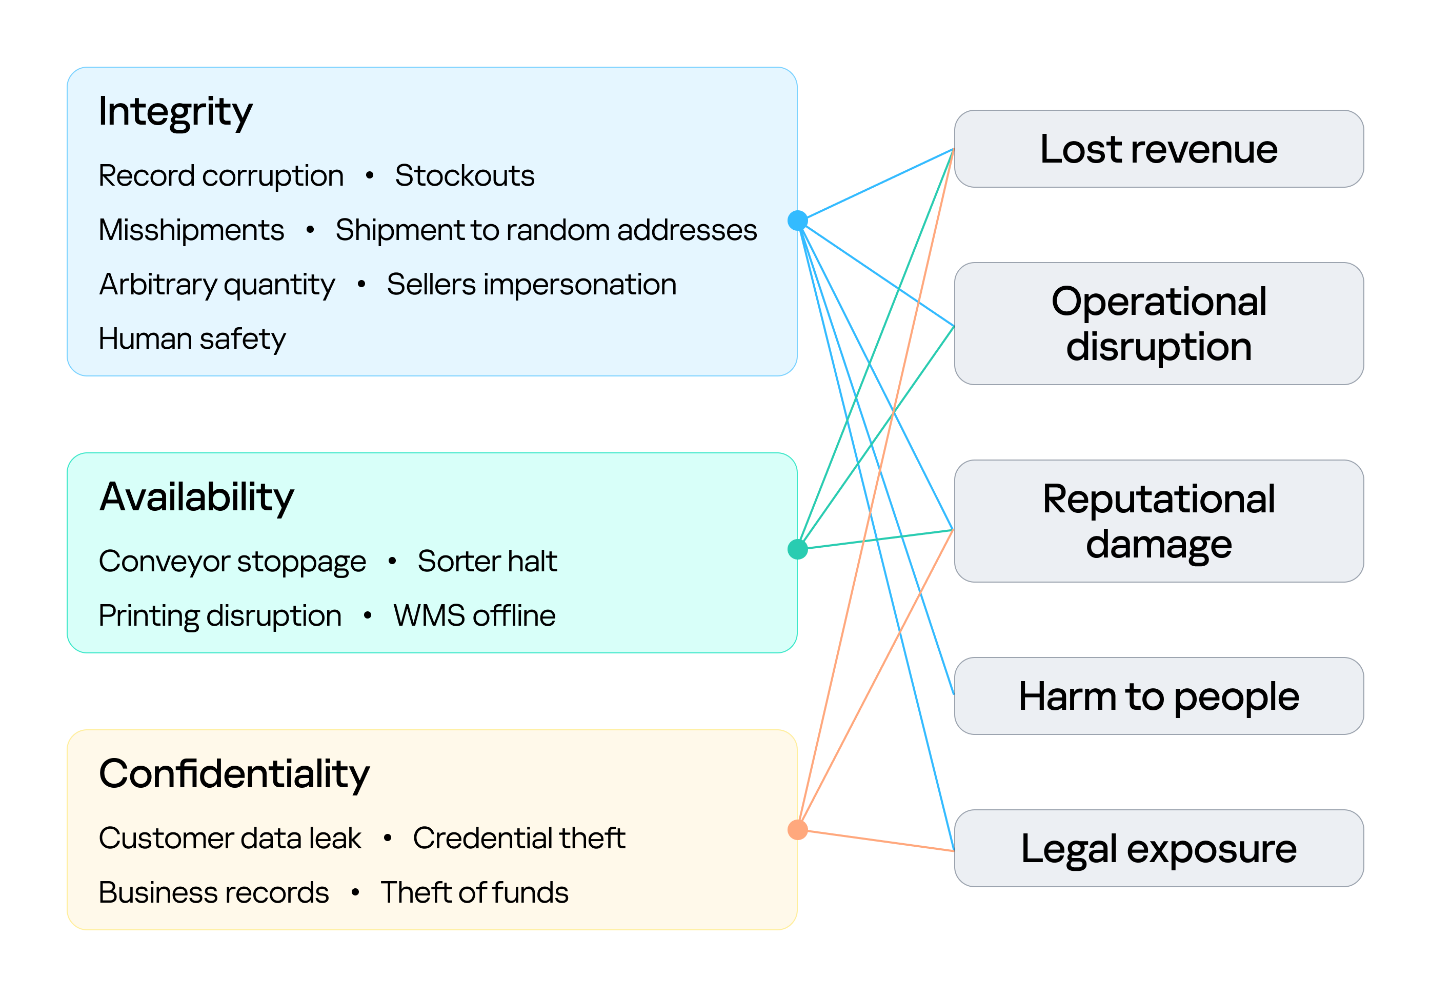
Области риска на складе
Первая область риска — целостность. Сведения о запасах, местоположении товаров, заказах и отгрузках должны соответствовать реальному положению дел. Искажение записей приводит к незаметному нарушению синхронизации процессов. Поскольку все восемь этапов связаны между собой, поддельная запись на раннем этапе наследуется последующими операциями и может проявиться позже в виде дефицита товаров или ошибочных отгрузок. При желании злоумышленник сможет, к примеру, перенаправлять товары, отпускать их со склада и выполнять другие действия от имени поставщиков платформы под видом легитимных записей. Целостность данных напрямую связана с охраной труда: если люди или автоматизированные системы принимают решения на основе информации, которая больше не соответствует реальной обстановке, это может привести к физическим инцидентам. Именно поэтому целостность — единственная область риска, связанная со всеми пятью последствиями, включая причинение вреда людям.
Вторая область риска — доступность, то есть способность склада обеспечивать непрерывность товарного потока. Остановка конвейера, сортировщика, печати этикеток или WMS блокирует отгрузку заказов, а в бизнесе, построенном на скорости, каждый час простоя означает задержки доставок и нарушенные обязательства. Та же программа-вымогатель может полностью парализовать работу склада. Такой инцидент приведет к срыву операционных процессов, потере выручки и репутационному ущербу.
Третья область риска — конфиденциальность. Данные клиентов, коммерческие записи и системные учетные данные представляют ценность для злоумышленников. Их раскрытие может обернуться юридической ответственностью и ущербом для репутации, а кража учетных данных нередко открывает путь к дальнейшим атакам. Если WMS интегрирована с финансовыми системами или ERP, появляется также риск хищения денежных средств.
Понимание того, какие активы находятся в зоне риска, помогает определить цели потенциального злоумышленника. Следующий вопрос — у кого есть возможность воздействовать на эти активы. Злоумышленники различаются по уровню доступа, которым они уже обладают. Например, у них может быть действующая учетная запись с высокими привилегиями, ограниченный физический или удаленный доступ либо полное отсутствие легитимного доступа к среде. В зависимости от характера взаимодействия со складом и уровня доступа можно разделить злоумышленников на две основные категории.
- Внешние. Злоумышленники, не имеющие легитимных связей со складом или организацией и не обладающие авторизованным доступом. В зависимости от физической близости к объекту таких злоумышленников можно разделить на две подкатегории.
- Удаленные. Действуют за пределами физической территории склада и пытаются проникнуть в его среду через точки входа, оставленные самой организацией, в том числе через интернет. К ним относятся веб-сервисы, инфраструктура удаленного доступа и сторонние подключения, используемые поставщиками, перевозчиками и интеграторами.
- В непосредственной близости. Не имеют легитимного доступа, но технологии на территории объекта находятся от них в пределах физической досягаемости. Например, злоумышленники могут находиться на парковке, в соседнем помещении или в зоне доставки. Благодаря физической близости они могут взаимодействовать с беспроводными сетями, радио- и Bluetooth-каналами и другими интерфейсами малого радиуса действия, не имея учетной записи, пропуска, трудовых отношений с организацией и иных прав доступа.
- Внутренние. Лица с легитимным доступом к складу, его системам или информации, которые намеренно или непреднамеренно создают риски для безопасности. К этой категории относятся сотрудники, администраторы, операторы, подрядчики и временный персонал.
Модель угроз складской инфраструктуры объединяет сведения о типах злоумышленников и об уровнях их доступа с ранее выявленными рисками, уязвимостями каждой системы, доступными поверхностями атаки и потенциальными путями атак между ними. Это позволяет организации понять, как разные системы и сотрудники становятся объектами атак, как отдельные уязвимости могут комбинироваться между собой и где средства контроля безопасности необходимы в первую очередь.
Единорог на мушке
Мы выяснили, что находится под ударом и у кого есть возможность его нанести, но остается открытым практический вопрос: как именно злоумышленники могут проникнуть в систему и насколько далеко они смогут продвинуться в случае успеха? На схеме ниже представлена поверхность атаки склада: каждая потенциальная точка проникновения сопоставлена с типом доступа, который понадобится злоумышленнику, чтобы ею воспользоваться.
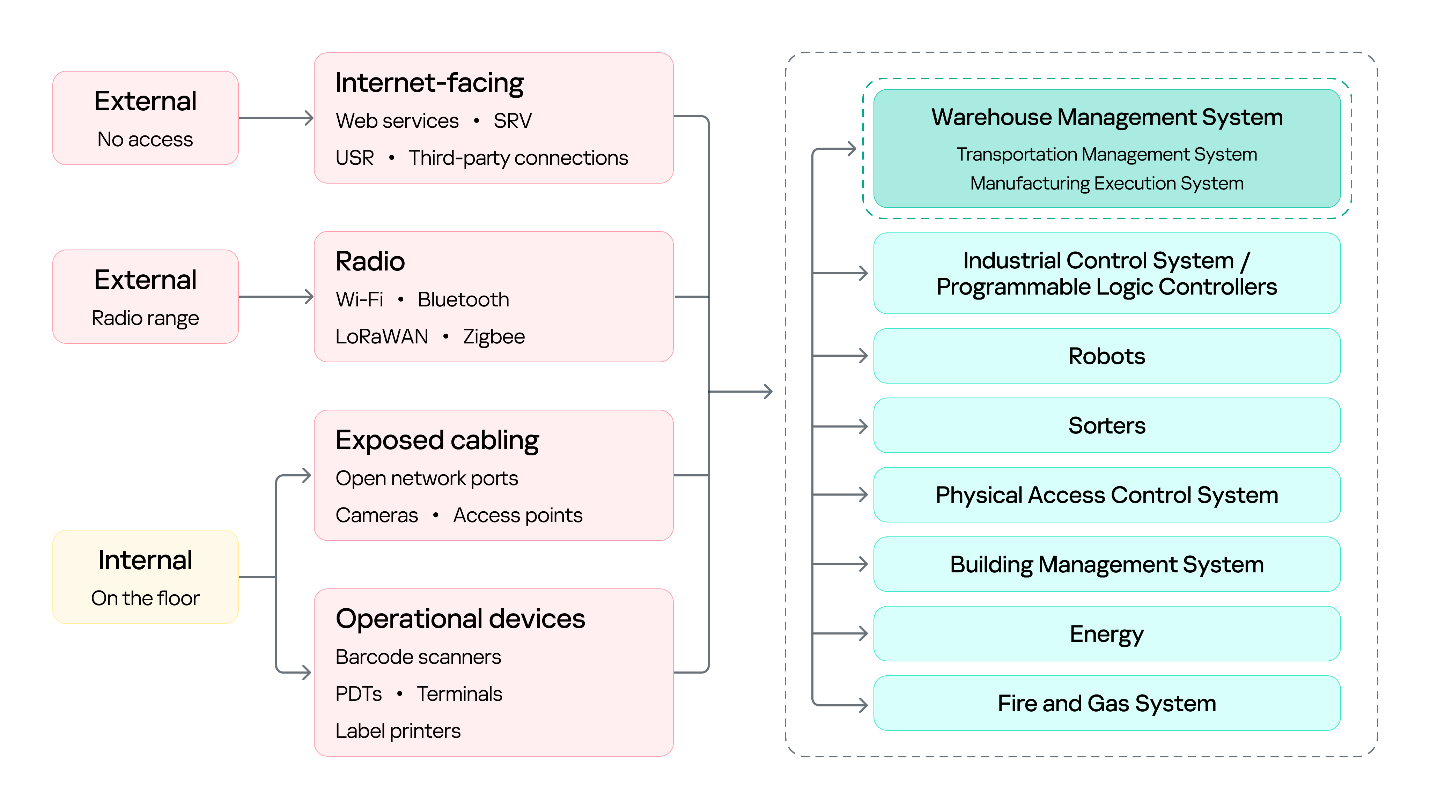
Поверхность атаки склада
Слева представлены категории злоумышленников, рассмотренные выше. Они различаются физическим местоположением и уровнем имеющегося доступа. Разные категории злоумышленников проникают в среду через свой набор точек входа. Успешная атака может охватить несколько систем, от WMS до ОТ-систем, включая роботов, сортировщики и систему физического контроля доступа (physical access control system, PACS). Плашка WMS выделена на схеме, поскольку эта система отвечает за координацию ОТ-систем и ее компрометация может повлиять на работу всего склада, а не отдельного процесса.
Далее мы рассмотрим векторы начального доступа — точки, через которые злоумышленник может проникнуть в складскую инфраструктуру. Затем перейдем к анализу влияния на логистические процессы, сосредоточившись на WMS, компрометация которой может нарушить работу всех зависимых от нее логистических операций.
Начальные векторы атак
Доступные из интернета сервисы
Удаленный доступ через подключенные к интернету сервисы, сторонние подключения и корпоративные сети позволяет внешнему злоумышленнику оказаться внутри сетевой инфраструктуры склада. Эта проблема хорошо освещена и не специфична для складской среды, поэтому мы упоминаем ее как один из возможных векторов проникновения и не будем рассматривать далее.
Wi-Fi, Bluetooth и другие радиоканалы
Сеть Wi-Fi связывает портативные терминалы, планшеты, принтеры, камеры и рабочие станции. Через Bluetooth подключаются сканеры, гарнитуры и маяки позиционирования. Zigbee и аналогичные протоколы для устройств с низким энергопотреблением обеспечивают работу освещения, датчиков и систем автоматизации здания, а LoRaWAN отвечает за передачу телеметрии на большие расстояния. Сотовая связь служит резервным каналом для киосков и оборудования подрядчиков, а управление промышленными панелями и специализированным оборудованием завязано на проприетарные протоколы.
Радиосигналы проходят через окна, ворота, кровлю и тонкие наружные панели, поэтому сеть, предназначенная для приема и обработки товаров, может быть доступна из зоны парковки, а при наличии направленной антенны — и со значительно большего расстояния.
Радиус действия важен по двум причинам. Это дает внешнему злоумышленнику отправную точку: ему достаточно оказаться поблизости от склада, чтобы получить доступ к Wi-Fi и маломощным протоколам, а оттуда — получить первичный доступ к складской инфраструктуре.
Однако радиосвязь — это не только точка входа в сеть. Она также связывает инфраструктуру с полевыми устройствами и является средой для передачи управляющего трафика всех складских операций, поэтому доступность связи приобретает первоочередное значение. Если сотни портативных терминалов одновременно теряют соединение, комплектация заказов прекращается. Если AGV теряет канал управления, в целях безопасности может быть предусмотрена его остановка, а застывшая на месте машина способна заблокировать весь маршрут.
Физическая сеть
Размер здания склада также формирует поверхность атаки. Фулфилмент-центр может раскинуться на десятки тысяч квадратных метров и иметь многоярусные стеллажи, разделенные множеством проходов. Вдоль этих стеллажей прокладывается структурированная кабельная инфраструктура, на них крепятся камеры и точки доступа, а настенные розетки загораживаются палетами, которые не сдвигают с места месяцами. Большинство этих элементов скрыты от глаз.
В результате на складе злоумышленник получает то, что трудно вообразить в обычном офисе: возможность подключиться к действующей сетевой инфраструктуре без какого-либо надзора. Отсоединив потолочную камеру, он получает активный сетевой порт. Неиспользуемая розетка за стеллажом — еще одна точка подключения. Чтобы войти в сеть таким образом, не требуются инструменты, учетные данные или взаимодействие с системами, которые что-либо логируют. А поскольку камера или точка доступа находятся в одном сетевом сегменте с остальной инфраструктурой объекта, скомпрометированный и неизолированный порт обеспечивает прямой доступ к ключевым системам сети.
Сканеры штрихкодов
Сканеры штрихкодов находятся повсюду на складе. Это основной инструмент, с помощью которого сотрудники сообщают системе о перемещении товаров и их местоположении во время процессов приемки, комплектации, упаковки и управления остатками. Обычно ручной сканер обменивается данными с базовой станцией, которая, в свою очередь, подключена к рабочей станции или другой бизнес-системе.
Таким образом, сканер может стать точкой входа в основную сеть двумя способами.
Во-первых, через штрихкод. Поскольку сканер работает как клавиатура подключенного компьютера, специально сформированный вредоносный штрихкод или QR-код может инициировать нажатие клавиш при сканировании, потенциально позволяя злоумышленнику закрепиться на хосте без прямого доступа к сети.
Во-вторых, через беспроводное соединение сканера. В ходе работы с одним из наших заказчиков мы исследовали тестовый стенд подобного устройства и обнаружили, что злоумышленник, находясь в зоне действия радиосигнала, может инициировать нажатие клавиш на подключенном хосте и потенциально добиться удаленного выполнения кода без участия пользователя. Эффективность данного метода атаки была подтверждена на устройствах разных производителей, в том числе на сканерах Honeywell, подверженных уязвимости CVE-2026-4272.
В обоих случаях результат один и тот же: злоумышленник получает плацдарм на хосте внутри сети склада. Но сканер — лишь точка входа. Основная ценность этого плацдарма заключается в том, что он расположен на доверенном хосте в операционной среде склада, имеющем подключения к ключевым системам.
Портативные терминалы данных
Портативные терминалы данных (PDT) — это, по сути, Android-устройства со встроенным сканером штрихкодов, которые сотрудники носят с собой для сканирования товаров. Результаты сканирования передаются в специализированное приложение, которое отправляет их на удаленный сервер через API. Чтобы сотрудники не отвлекались от работы, такие устройства обычно работают в режиме киоска: интерфейс ограничен одним приложением, а доступ к остальным функциям Android заблокирован.
Именно это ограничение и нужно преодолеть злоумышленнику, чтобы превратить портативный терминал в вектор первоначального доступа: побег из режима киоска может позволить узнать пароль от подключенной сети Wi-Fi или установить вредоносное ПО, обеспечивающее атакующему удаленный доступ к сети через интернет.
Принтеры
На складах встречаются разные типы принтеров. Помимо обычных IT-принтеров для печати документов и бланков, применяются специализированные термопринтеры — компактные устройства с нагревательной печатающей головкой, предназначенные для печати этикеток, штрихкодов и бирок. Как мы уже упоминали, с их помощью печатают этикетки, часто содержащие штрихкоды, которые наносят на товары на этапе размещения на хранение.
Особый интерес для нас представляют мобильные термопринтеры — компактные устройства с аккумуляторным питанием, которые сотрудники носят в руках или закрепляют на одежде. Обычно они подключаются к внутренней сети по Wi-Fi для получения заданий на печать и поддерживают Bluetooth для связи с ближайшими устройствами. Сочетание этих интерфейсов превращает такие принтеры в потенциальные точки входа во внутреннюю сеть.
Некоторые модели, например Zebra ZQ630, поддерживают несколько интерфейсов связи и позволяют запускать программы непосредственно на устройстве. В ходе оценки безопасности мы обнаружили, что эти программы можно загружать и выполнять по Bluetooth. Используя некорректную конфигурацию сопряжения, злоумышленник в зоне действия Bluetooth может обойти процедуру сопряжения, загрузить вредоносное ПО и получить первоначальный доступ через принтер.
Вмешательство в логистические процессы (атаки на WMS)
Получив доступ к сети, злоумышленник может перейти к атаке непосредственно на логистические процессы: от WMS через складскую инфраструктуру к ПЛК и управляемым ими механизмам. Как мы упоминали ранее, на складе все системы и устройства ОТ взаимосвязаны и WMS находится во главе всей цепочки. Это учетная система: все остальные процессы считывают из нее данные и записывают в нее результаты своей работы. Поэтому компрометация WMS влияет на все зависимые процессы одновременно. По этой причине, а также поскольку эта система специфична для складской среды, мы сосредоточимся именно на ней.
Системы управления складом (WMS) — это программные платформы, оптимизирующие складские операции на всех этапах: от приемки товаров до их отгрузки. Они ведут учет остатков в режиме реального времени и координируют выполнение заказов, интегрируясь с многочисленными подсистемами склада и средствами автоматизации, включая конвейеры, ПЛК, робототехнику, сканеры и голосовые системы. Типичная WMS включает модули приемки, управления запасами, обработки заказов, управления трудовыми ресурсами, отгрузки и формирования отчетности. К основным поставщикам таких систем относятся SAP EWM, Oracle Warehouse Management, Manhattan Active, Blue Yonder, Infor, Körber/HighJump, Microsoft и TECSYS.
Чтобы наглядно представить значимость WMS, вернемся к нашему единорогу. С момента сканирования на этапе приемки он перестал быть просто физической коробкой и превратился в запись в WMS. На основании этой записи система определила, где хранить товар, когда направить его на комплектацию, как отсортировать и куда отгрузить. Каждое устройство, участвовавшее в обработке заказа, — PDT на приемке, принтер при размещении, рабочая станция на комплектации или конвейер на сортировке — фактически взаимодействовало с WMS. Именно эта система связывает все восемь этапов в единую цепочку, что делает ее одной из наиболее ценных целей для злоумышленника.
Поскольку современные WMS-платформы обычно построены на веб-технологиях и тесно интегрированы с другими системами, они подвержены как распространенным уязвимостям веб-приложений и API, так и специфическим рискам, связанным с функциональностью WMS. Недавний пример — уязвимость CVE-2026-70774 в Oracle Warehouse Management, входящей в состав Oracle E-Business Suite. Согласно оценке Oracle, это легко эксплуатируемая уязвимость высокого уровня критичности, позволяющая обойти авторизацию. Злоумышленник с низким уровнем привилегий и сетевым доступом может скомпрометировать приложение, нарушив целостность и доступность системы. В частности, уязвимость может позволить несанкционированно создавать, удалять и изменять критически важные данные.
Уязвимость такого типа может показаться обычной ошибкой веб-приложения, однако на складе ее последствия куда серьезнее, поскольку WMS является учетной системой. Получив возможность изменять данные в WMS, атакующий может незаметно корректировать записи об остатках и расположении товаров в ячейках, а также сведения о приемке, задачах комплектации или об отгрузке, постепенно искажая цифровой двойник склада. Поскольку восемь этапов обработки образуют цепочку зависимостей, последствия искажения данных не ограничиваются самой системой: поддельная запись о приемке передается на этапы размещения и комплектации, а затем влияет на все последующие процессы. В результате фактическое состояние товара перестает соответствовать записи в системе, которой продолжают доверять все последующие процессы.
Наиболее очевидный сценарий такой атаки предполагает эксплуатацию уязвимости обхода авторизации, подобной описанной выше уязвимости Oracle. В этом случае злоумышленником может быть как внешний атакующий, получивший сетевой доступ к приложению, так и инсайдер — например, оператор или кладовщик с низким уровнем привилегий, уже имеющий легитимную учетную запись.
Ситуация становится куда опаснее, когда такая уязвимость сочетается с другими. Внешний злоумышленник, комбинируя удаленное выполнение кода с SQL-инъекцией, может создавать заказы на отгрузку по произвольным адресам и формировать документы, необходимые для физического вывоза товаров со склада. Он также может подделывать транспортные накладные, акты приемки и передачи и реестры и при этом видеть данные клиентов, включая имена и адреса доставки. В результате товары будут покидать склад в сопровождении легитимных на вид документов.
Именно поэтому вполне заурядные веб-уязвимости имеют особенно серьезные последствия в WMS. Для внешнего злоумышленника или инсайдера, пытающегося выйти за пределы предоставленных ему полномочий, обход механизмов контроля доступа может дать выход на другие зоны склада, позволить изменять задания других сотрудников, выполнять несанкционированные операции по обработке исключений или получать доступ к административным API. Уязвимость подделки запросов со стороны сервера (SSRF) может заставить WMS-сервер обращаться к ресурсам, недоступным внешнему злоумышленнику напрямую. Если сеть плоская или сегментация существует лишь формально, злоумышленник сможет через этот сервер обращаться к внутренним панелям управления, интерфейсам облачных служб или системам, расположенным в непосредственной близости от операционной сети. Таким образом, одна ошибка в веб-приложении может превратиться в мост между IT- и OT-средами.
Атаки на WMS не всегда направлены на само приложение. Прослеживая путь нашего единорога, мы отметили на складе множество подключенных устройств, уже обладающих доверенным доступом к системам. Ручной терминал, например, уже имеет аутентифицированный доступ к API WMS. Поэтому любой, кто получит контроль над таким устройством (например, осуществив побег из режима киоска), сможет воспользоваться имеющимися у него привилегиями доступа. В зависимости от предоставленных устройству полномочий это может позволить подтверждать комплектацию заказов, которая фактически не выполнялась, фальсифицировать операции приемки, корректировать данные об остатках или отмечать заказы как выполненные. С такими возможностями сотрудники склада могут уклоняться от выполнения своих обязанностей.
Если WMS интегрирована с системами управления и автоматизации, компрометация этой платформы может затронуть и физические операции, включая работу конвейеров, сортировочных систем, подъемников, дверей и насосов.
ПЛК преобразуют управляющие команды от WMS и сигналы датчиков в физические действия оборудования. Поэтому компрометация системы, управляющей ПЛК, в свою очередь, дает возможность манипулировать этими действиями. Это может привести к сбоям, которые на первый взгляд кажутся незначительными: например, сортировочное устройство может направлять коробки по неверному маршруту, конвейер — циклически переходить в аварийный режим, создавая затор, а поддельные показания датчика — заставлять систему считать линию свободной, хотя она уже загружена до отказа.
Независимо от способа компрометации WMS бизнес-последствия будут одинаковыми: недостоверные записи об остатках, несанкционированные отгрузки и сбои в складских операциях. В конечном итоге все это затрагивает клиентов: посылки задерживаются или не доходят до адресата, в коробках оказываются неверные товары, а личные адреса доставки могут быть раскрыты посторонним.
Защита единорога
Мы проследили путь нашего единорога через веб-приложения и базы данных, радиоканалы и PDT, принтеры, конвейеры, роботы и зону погрузки. Поскольку складская инфраструктура объединяет IT, ОТ, беспроводные сети, физические компоненты и людей, меры безопасности должны быть частью единой скоординированной архитектуры. Сегментация сети должна стать одним из основных механизмов защиты, четко разграничивающим корпоративную IT-инфраструктуру, складские ОТ-системы, операционные устройства, сети управления и внешние подключенные системы. Сегментация также должна распространяться на отдельные объекты и клиентские среды, чтобы каждый объект и каждая интеграция с клиентами были изолированы друг от друга, а потенциальный ущерб в случае компрометации был ограничен. Эту архитектуру следует дополнить принципом нулевого доверия, предусматривающим явную аутентификацию и авторизацию каждого межсистемного соединения независимо от сетевого расположения. Кроме того, везде, где это возможно, необходимо применять принцип наименьших привилегий. Меры обеспечения безопасности складской инфраструктуры должны включать регулярное тестирование на проникновение корпоративной IT-среды, включая доменные службы, инфраструктуру идентификации и конечные устройства.
Средства контроля физического и сетевого доступа должны внедряться совместно. Доступ в помещения склада, сетевые комнаты, коммуникационные шкафы и операционные зоны должен предоставляться только при наличии обоснованной потребности для бизнеса. При этом необходимо обеспечить надлежащую аутентификацию, мониторинг и регистрацию всех случаев доступа. Сетевую инфраструктуру необходимо усилить за счет контроля доступа к портам коммутаторов, фильтрации по MAC-адресам там, где это целесообразно, а также надежной аутентификации устройств и пользователей с использованием IEEE 802.1X и EAP-TLS. Сетевое оборудование должно быть безопасно сконфигурировано и регулярно проверяться: неиспользуемые интерфейсы, небезопасные протоколы управления, учетные данные по умолчанию и ненужные сервисы должны быть отключены.
Веб-приложения и связанная с ними инфраструктура должны разрабатываться и сопровождаться в соответствии с безопасным жизненным циклом разработки ПО (secure software development lifecycle, SSDLC). Он должен включать требования безопасности, практики безопасного программирования, анализ кода и зависимостей, а также оценку безопасности приложений перед развертыванием и на протяжении всего жизненного цикла. Сторонние приложения и компоненты необходимо постоянно контролировать и своевременно обновлять в соответствии с установленными процессами управления уязвимостями и установки исправлений. Эти меры должны в явном виде распространяться на системы управления складом (WMS), складские порталы, API и другие приложения, обеспечивающие выполнение складских операций или взаимодействие с клиентами.
Беспроводные технологии должны проходить отдельную оценку безопасности и внедряться с учетом киберрисков. Необходимо проводить радиочастотные обследования, чтобы определить ожидаемую зону покрытия, выявить несанкционированные или неожиданные радиосигналы, проверить доступность и защищенность рабочих каналов связи, а также убедиться, что развернутые беспроводные устройства не открывают непредусмотренные пути доступа к складской инфраструктуре. Безопасность беспроводной связи следует оценивать не только с точки зрения подключения, но и с учетом механизмов аутентификации и шифрования, процедур подготовки и настройки устройств, экспозиции протоколов, устойчивости к помехам и потенциальных последствий подключения несанкционированных устройств.
Операционные устройства склада должны быть включены в общие процессы обеспечения безопасности конечных устройств и управления уязвимостями организации. Обновления безопасности и прошивки устройств необходимо устанавливать по утвержденному графику, предусматривающему ускоренное устранение критических уязвимостей. Оценки безопасности следует проводить регулярно, чтобы выявлять слабые места в конфигурациях устройств и приложений, доступных извне сервисах и механизмах аутентификации.
Кадровая безопасность должна служить дополнительным уровнем защиты складской инфраструктуры. На многих промышленных объектах и в АСУ ТП доступ к работе предполагает проверку биографии кандидата, наличие соответствующей квалификации или подтвержденного опыта. Таким образом, сам процесс найма выступает в качестве фильтра. На складах ситуация иная. Вакансии в сфере сортировки, упаковки и курьерской доставки часто закрываются быстро и массово. Для таких должностей, как правило, не требуется предварительная подготовка, профессиональная сертификация и определенный опыт работы. Человек может прийти прямо с улицы, быть нанятым в течение нескольких дней и сразу обрести легитимный физический доступ к объекту. Поэтому следует применять более строгий, основанный на оценке рисков подход к найму, особенно для должностей, предполагающих доступ к чувствительным участкам, операционным системам, сетевой инфраструктуре и активам клиентов.
В конечном счете все эти меры направлены на достижение одной цели: обеспечение непрерывной и надежной работы склада как единой системы. Это важно, поскольку реальные склады работают с продуктами питания, лекарствами, запчастями и миллионами обычных вещей, от которых каждый день зависят люди и компании. Для защиты всей цепочки складских операций нужно рассматривать склад как единую цифровую систему, объединяющую двери, двигатели, стеллажи и радиосигналы, сбои в работе которой приводят к вполне реальным последствиям. Если программа безопасности эффективна, клиент никогда не узнает, что на складе были какие-то проблемы. Единорог просто прибудет в назначенное время.
Если ваши складские операции зависят от подобных взаимосвязанных систем, мы поможем выявить пробелы в защите до того, как ими воспользуются злоумышленники. Свяжитесь с нами, чтобы обсудить оценку безопасности.


Содержание
От тех же авторов

В той же категории


Приключения бумажного единорога внутри современного склада