
Авторы

Развитие информационных угроз в третьем квартале 2026 года. Статистика по ПК
Развитие информационных угроз в третьем квартале 2026 года. Мобильная статистика
Статистика в этом отчете основана на детектирующих вердиктах продуктов «Лаборатории Касперского», если не указано иное. Информация предоставлена пользователями продуктов «Лаборатории Касперского», подтвердившими свое согласие на передачу статистических данных.
Цифры квартала
В третьем квартале 2026 года:
- решения «Лаборатории Касперского» отразили более 311 миллионов атак с различных интернет-ресурсов;
- веб-антивирус среагировал на 47 миллионов уникальных ссылок;
- файловый антивирус заблокировал более 23 миллионов вредоносных и потенциально нежелательных объектов;
- было обнаружено 4470 новых модификаций шифровальщиков;
- более 81 тысячи пользователей столкнулись с атаками шифровальщиков;
- 15% всех жертв шифровальщиков, данные которых опубликованы на DLS-сайтах (Data Leak Site) группировок, пострадали от Qilin;
- более 217 тысяч пользователей столкнулись с майнерами.
Вредоносные программы-шифровальщики
Главные тенденции и события квартала
Противодействие злоумышленникам
В августе был приговорен к 16 годам заключения создатель и главный администратор RaaS-программы Ransom Cartel. Он является разработчиком троянца-шифровальщика и на момент ареста играл центральную роль в деятельности RaaS: управлял партнерской программой, набирал участников (affiliates), предоставлял им информацию и инструменты для атак, работал с брокерами первоначального доступа, общался с жертвами и обрабатывал платежи.
В сентябре один из участников RaaS Ryuk был приговорен к двум годам лишения свободы и трем годам административного надзора. В 2019 и 2020 годах он с сообщниками взламывал сети организаций и шифровал данные при помощи троянца Ryuk: согласно открытым источникам, были скомпрометированы сотни рабочих станций и серверов. По данным стороны обвинения, злоумышленник получил суммарно около 1610 BTC от жертв в качестве выкупа.
Также в сентябре срок в четыре года лишения свободы был назначен участнику RaaS Conti. Злоумышленник обвиняется в атаках, произошедших в 2021 и 2022 годах. Помимо непосредственного осуществления атак, он также разрабатывал часть вредоносного инструментария группировки.
Уязвимости и атаки
В июле исследователи выпустили материал об эксплуатации группировкой Qilin уязвимости CVE-2026-0257 в ПО брандмауэров Palo Alto Networks. Это позволяло злоумышленникам обходить аутентификацию и таким образом компрометировать сети жертв, не имея действительных учетных записей.
В отчетном периоде агентство CISA опубликовало в своем каталоге известных эксплуатируемых уязвимостей (KEV) информацию сразу о нескольких CVE, активно эксплуатируемых вымогательскими группировками.
- CVE-2026-15409/CVE-2026-15410 в шлюзах удаленного доступа SonicWall SMA1000. CISA не указывает, какие именно группы применяли эти уязвимости, но исследователи связали эту активность с INC Ransom.
- CVE-2026-45659 в Microsoft SharePoint Server позволяла аутентифицированному атакующему с низкими привилегиями добиться удаленного выполнения кода.
- CVE-2025-60710 в Microsoft Windows позволяла злоумышленникам локально повышать привилегии.
- CVE-2026-59310 в VMware vCenter приводила к удаленному выполнению кода, возможному без аутентификации.
- CVE-2025-14733 в WatchGuard Firebox также приводила к удаленному выполнению кода без аутентификации.
- CVE-2026-63077 в JetBrains TeamCity. Обход аутентификации через протокол опроса агентов позволял выполнять команды ОС с правами серверного процесса TeamCity. Это могло давать доступ в том числе к конфигурациям, учетным данным и конвейерам CI/CD.
Наиболее активные группировки
В этом разделе приводятся данные о наиболее активных вымогательских группах по количеству жертв, добавленных на их DLS (Data Leak Site). Первое место, как и в прошлом квартале, занимает группа Qilin (15,39%). За ней следует группа The Gentlemen (7,89%), которая была особенно активна в первом квартале года, но не попала в TOP в прошлый отчетный период. Мы также отмечаем появление в списке относительно нового шифровальщика Deadlock (4,46%) — об этом вымогателе стало известно в июле 2025 года.
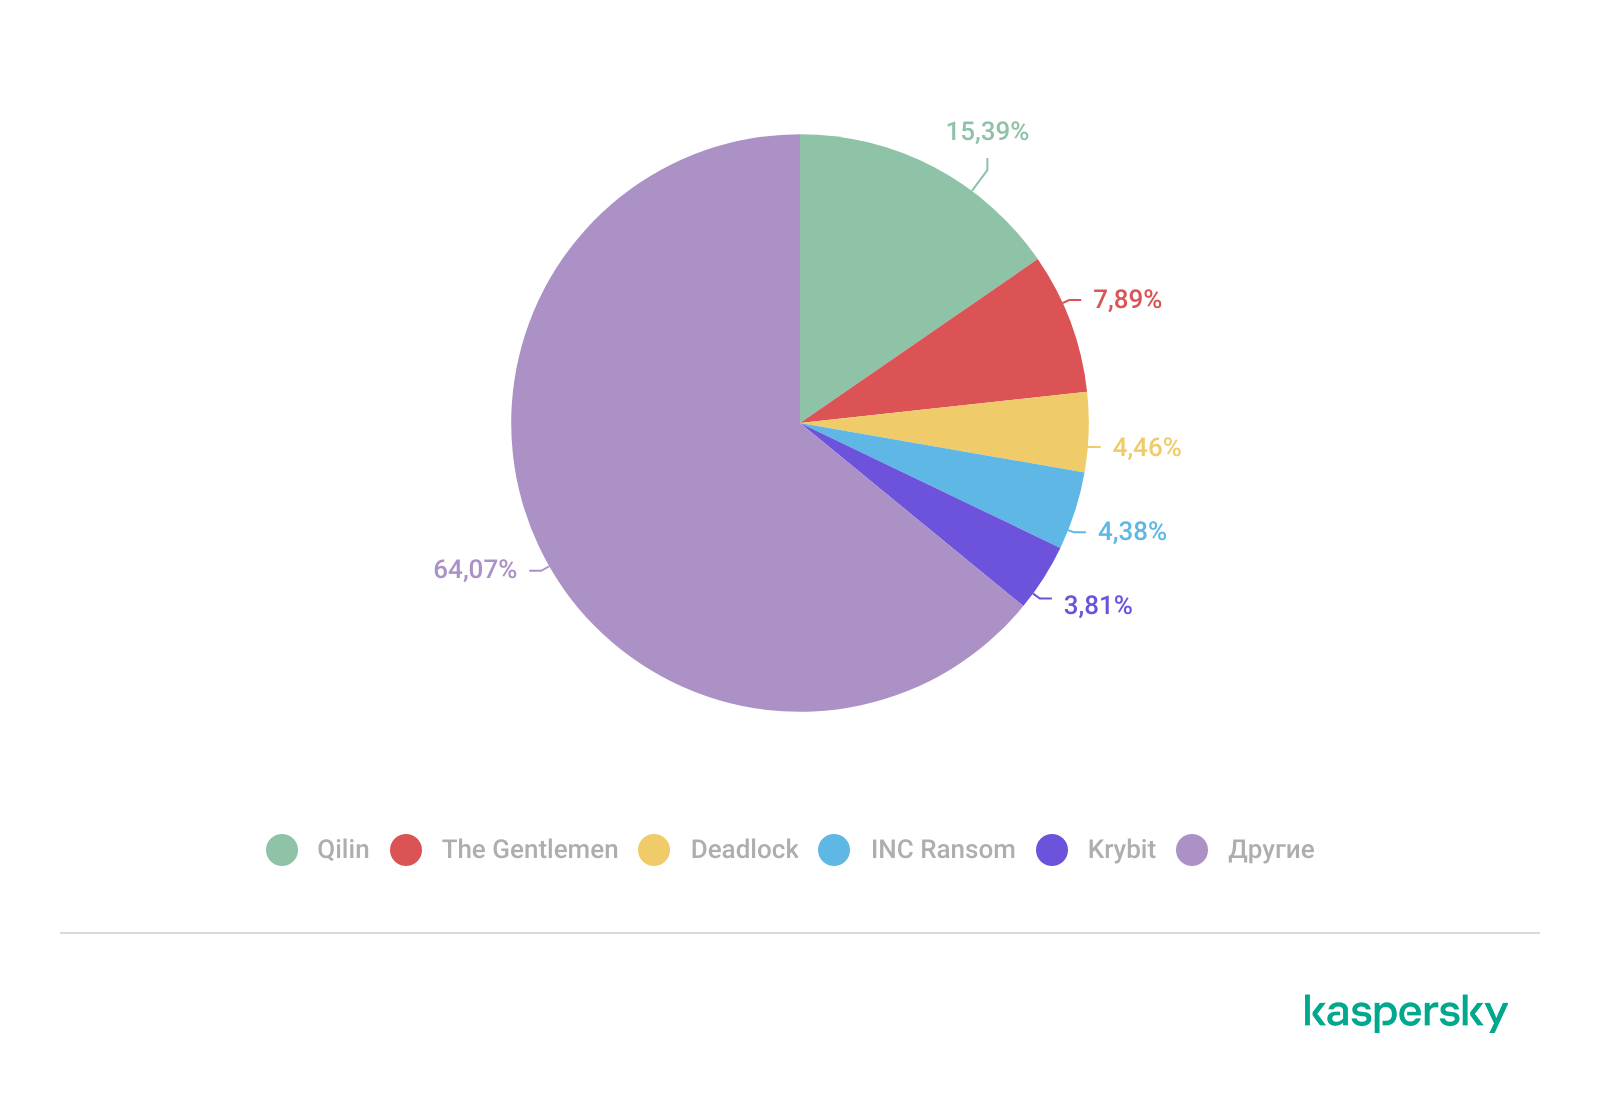
Доля жертв конкретной группы (по данным ее сайта DLS) среди всех жертв всех групп, опубликованных на всех рассмотренных сайтах DLS за отчетный период
Количество новых модификаций шифровальщиков
В третьем квартале решения «Лаборатории Касперского» обнаружили три новых семейства шифровальщиков и 4470 новых модификаций — это значение превышает количество вариантов за прошлый квартал более чем в полтора раза.
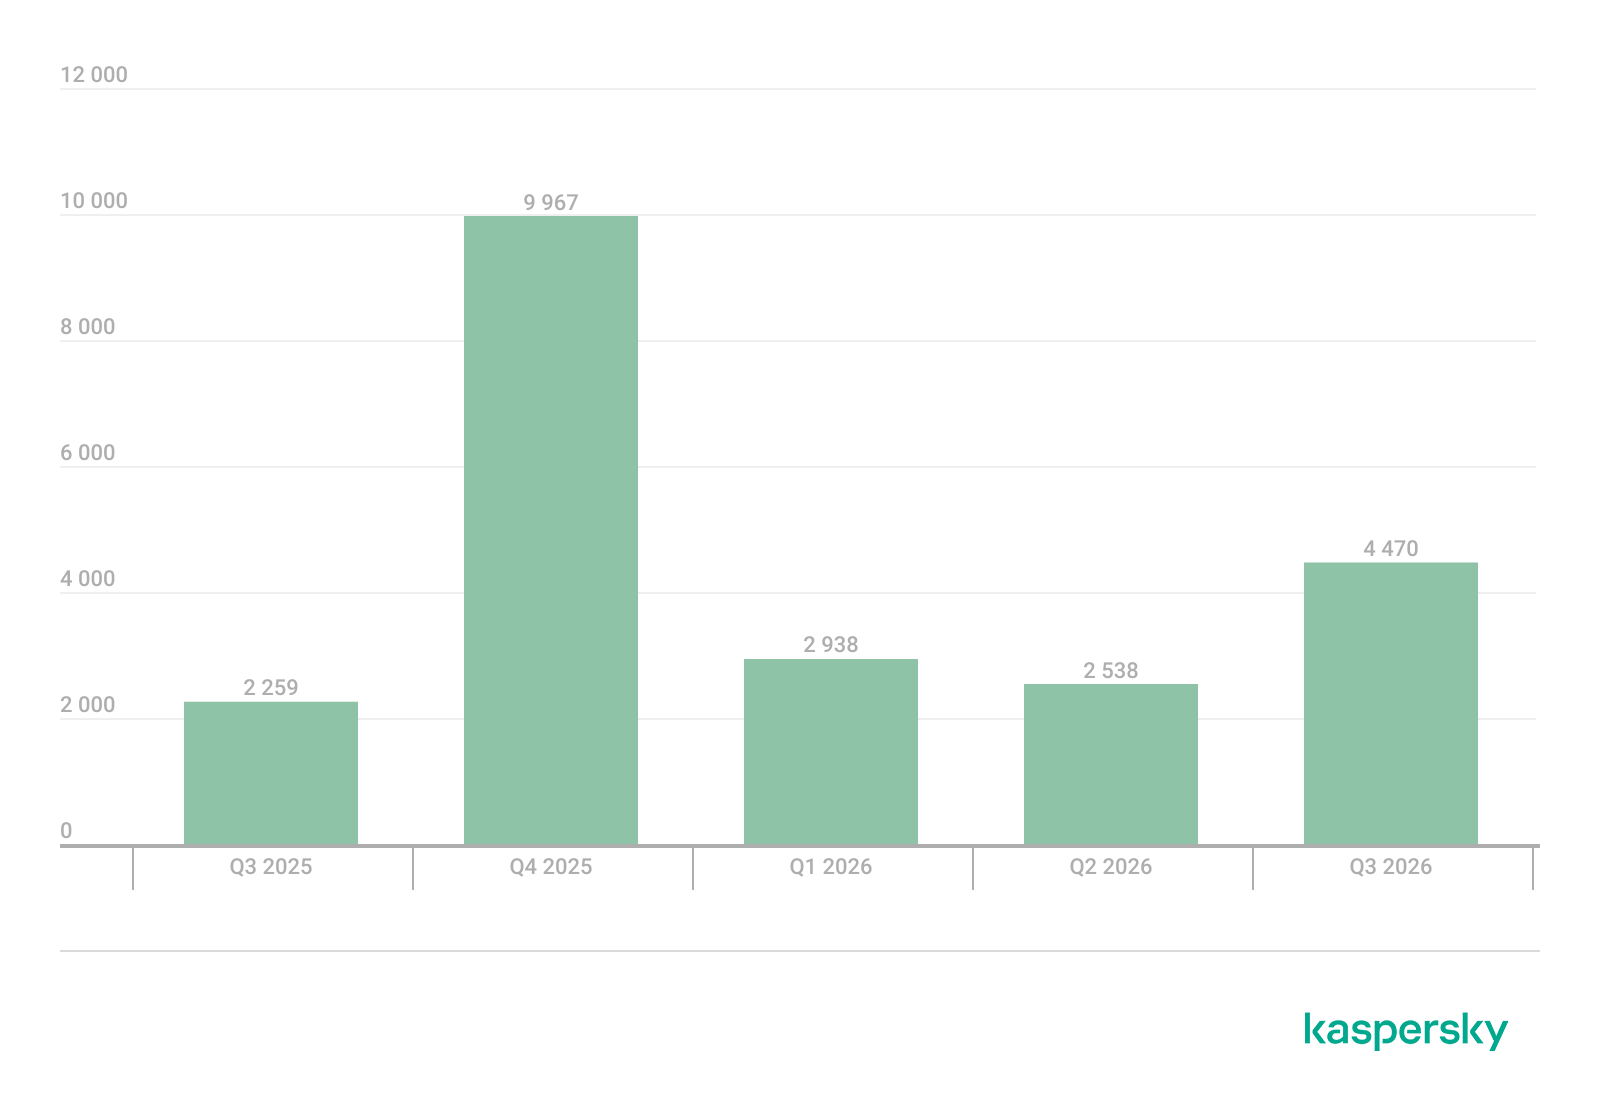
Количество новых модификаций шифровальщиков, Q3 2025 — Q3 2026
Количество пользователей, атакованных троянцами-шифровальщиками
За отчетный период наши решения защитили от атак с использованием шифровальщиков 81 556 уникальных пользователей. Наиболее часто пользователи сталкивались с вымогателями в сентябре.
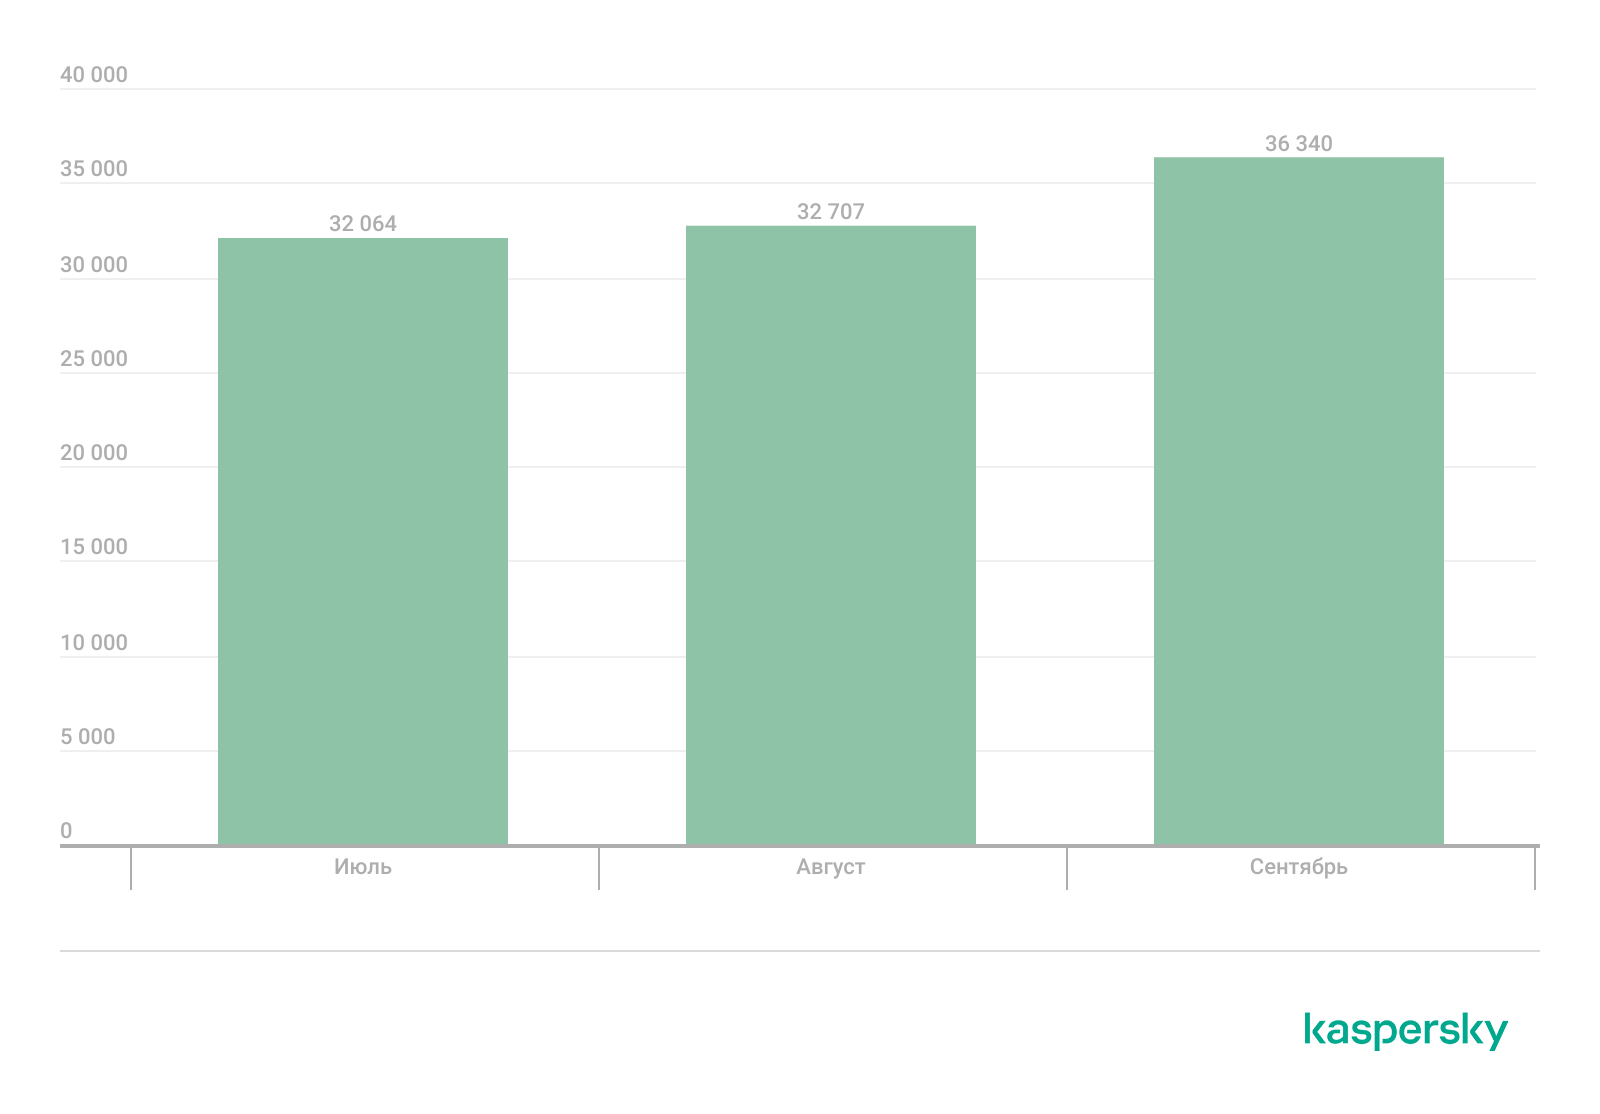
Количество уникальных пользователей, атакованных троянцами-шифровальщиками, Q3 2026
TОР 10 стран и территорий, подвергшихся атакам троянцев-шифровальщиков
| Страна/территория* | %** | |
| 1 | Китай | 0,83% |
| 2 | Республика Корея | 0,65% |
| 3 | Камерун | 0,51% |
| 4 | Пакистан | 0,47% |
| 5 | Таджикистан | 0,45% |
| 6 | Ирак | 0,43% |
| 7 | Гонконг | 0,41% |
| 8 | Узбекистан | 0,40% |
| 9 | Бангладеш | 0,33% |
| 10 | Туркменистан | 0,32% |
* При расчетах мы исключили страны и территории, в которых число пользователей «Лаборатории Касперского» относительно мало (менее 50 000).
** Доля уникальных пользователей, компьютеры которых были атакованы троянцами-шифровальщиками, от всех уникальных пользователей продуктов «Лаборатории Касперского» в стране или на территории.
TОР 10 наиболее распространенных семейств троянцев-шифровальщиков
| Название | Вердикт | %* | |
| 1 | (generic verdict) | Trojan-Ransom.Win32.Gen | 32,48% |
| 2 | (generic verdict) | Trojan-Ransom.Win32.Crypren | 6,31% |
| 3 | WannaCry | Trojan-Ransom.Win32.Wanna | 4,90% |
| 4 | (generic verdict) | Trojan-Ransom.Win32.Encoder | 4,39% |
| 5 | (generic verdict) | Trojan-Ransom.Win32.Agent | 4,33% |
| 6 | (generic verdict) | Trojan-Ransom.Python.Agent | 3,09% |
| 7 | (generic verdict) | Trojan-Ransom.PowerShell.Agent | 2,79% |
| 8 | (generic verdict) | Trojan-Ransom.Win32.Phds | 2,73% |
| 9 | (generic verdict) | Trojan-Ransom.Win32.Phny | 2,20% |
| 10 | (generic verdict) | Trojan-Ransom.MSIL.Agent | 2,10% |
* Доля уникальных пользователей «Лаборатории Касперского», подвергшихся атакам конкретного семейства троянцев-вымогателей, от всех пользователей, подвергшихся атакам троянцев-вымогателей.
Майнеры
Количество новых модификаций майнеров
В третьем квартале 2026 года решения «Лаборатории Касперского» обнаружили 2197 новых модификаций майнеров. После всплеска во втором квартале можно говорить о возращении к более спокойному распределению, характерному для прошлого года.
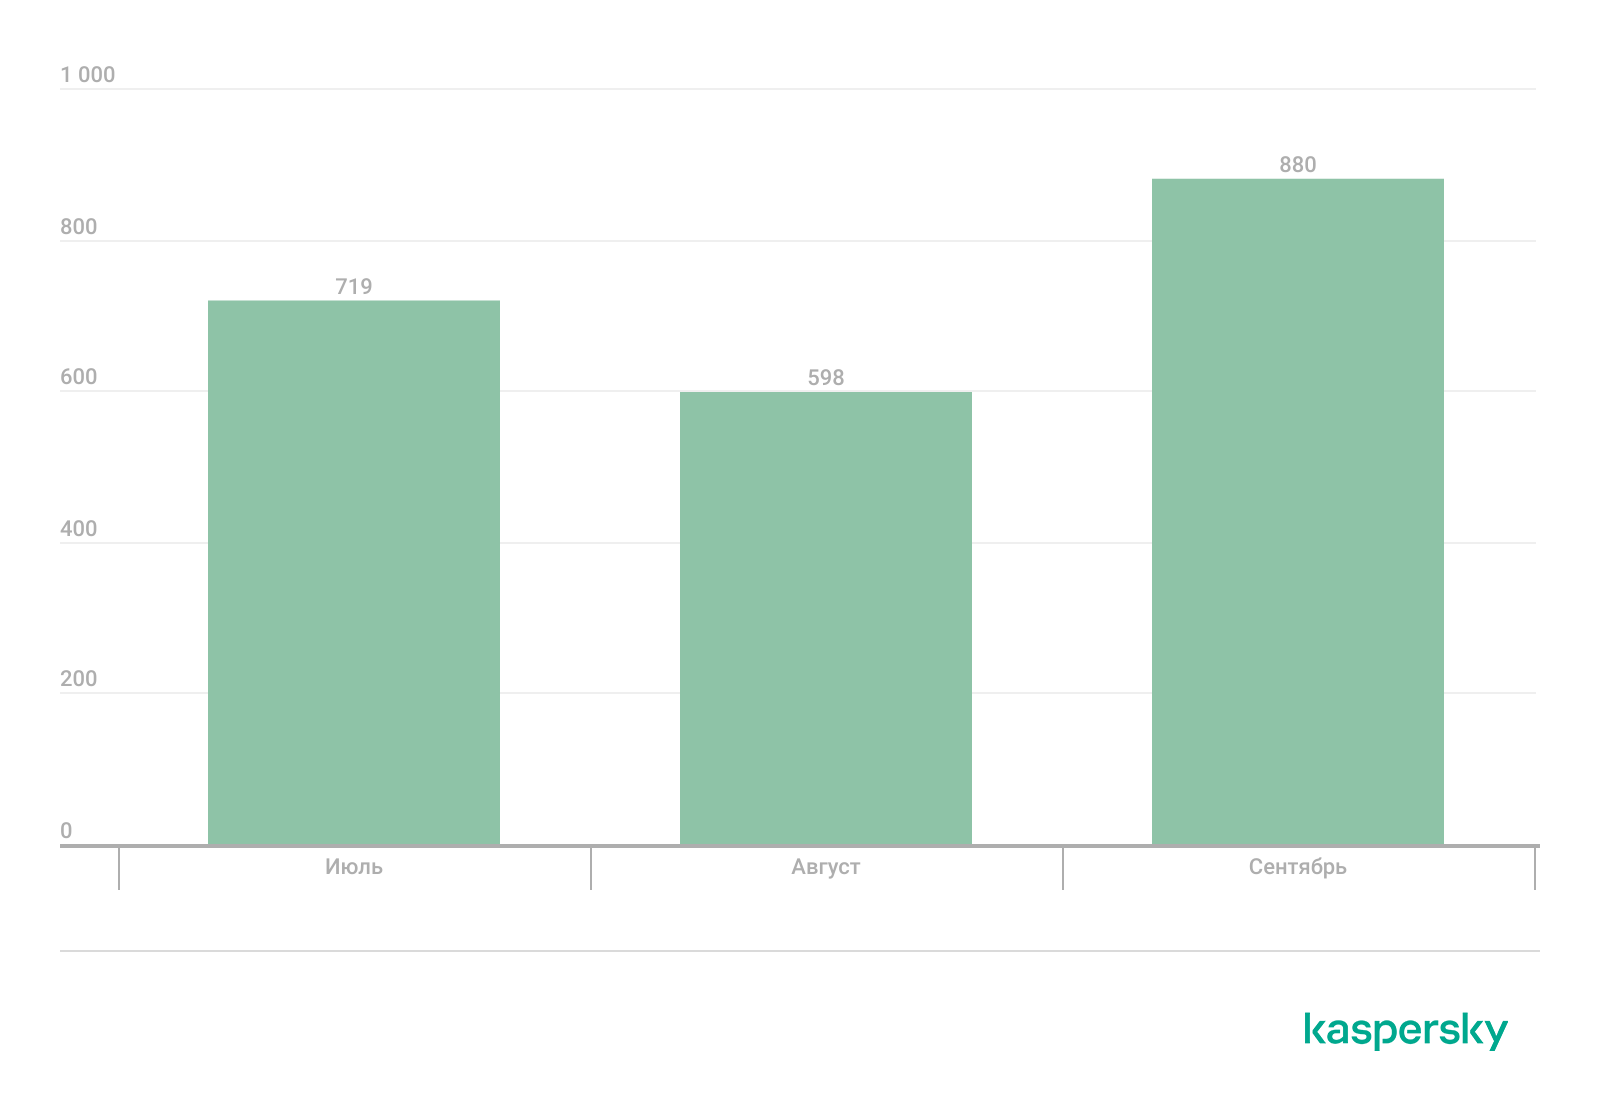
Количество новых модификаций майнеров, Q3 2026
Количество пользователей, атакованных майнерами
В третьем квартале мы обнаружили атаки с использованием программ-майнеров на компьютерах 217 024 уникальных пользователей продуктов «Лаборатории Касперского» по всему миру.
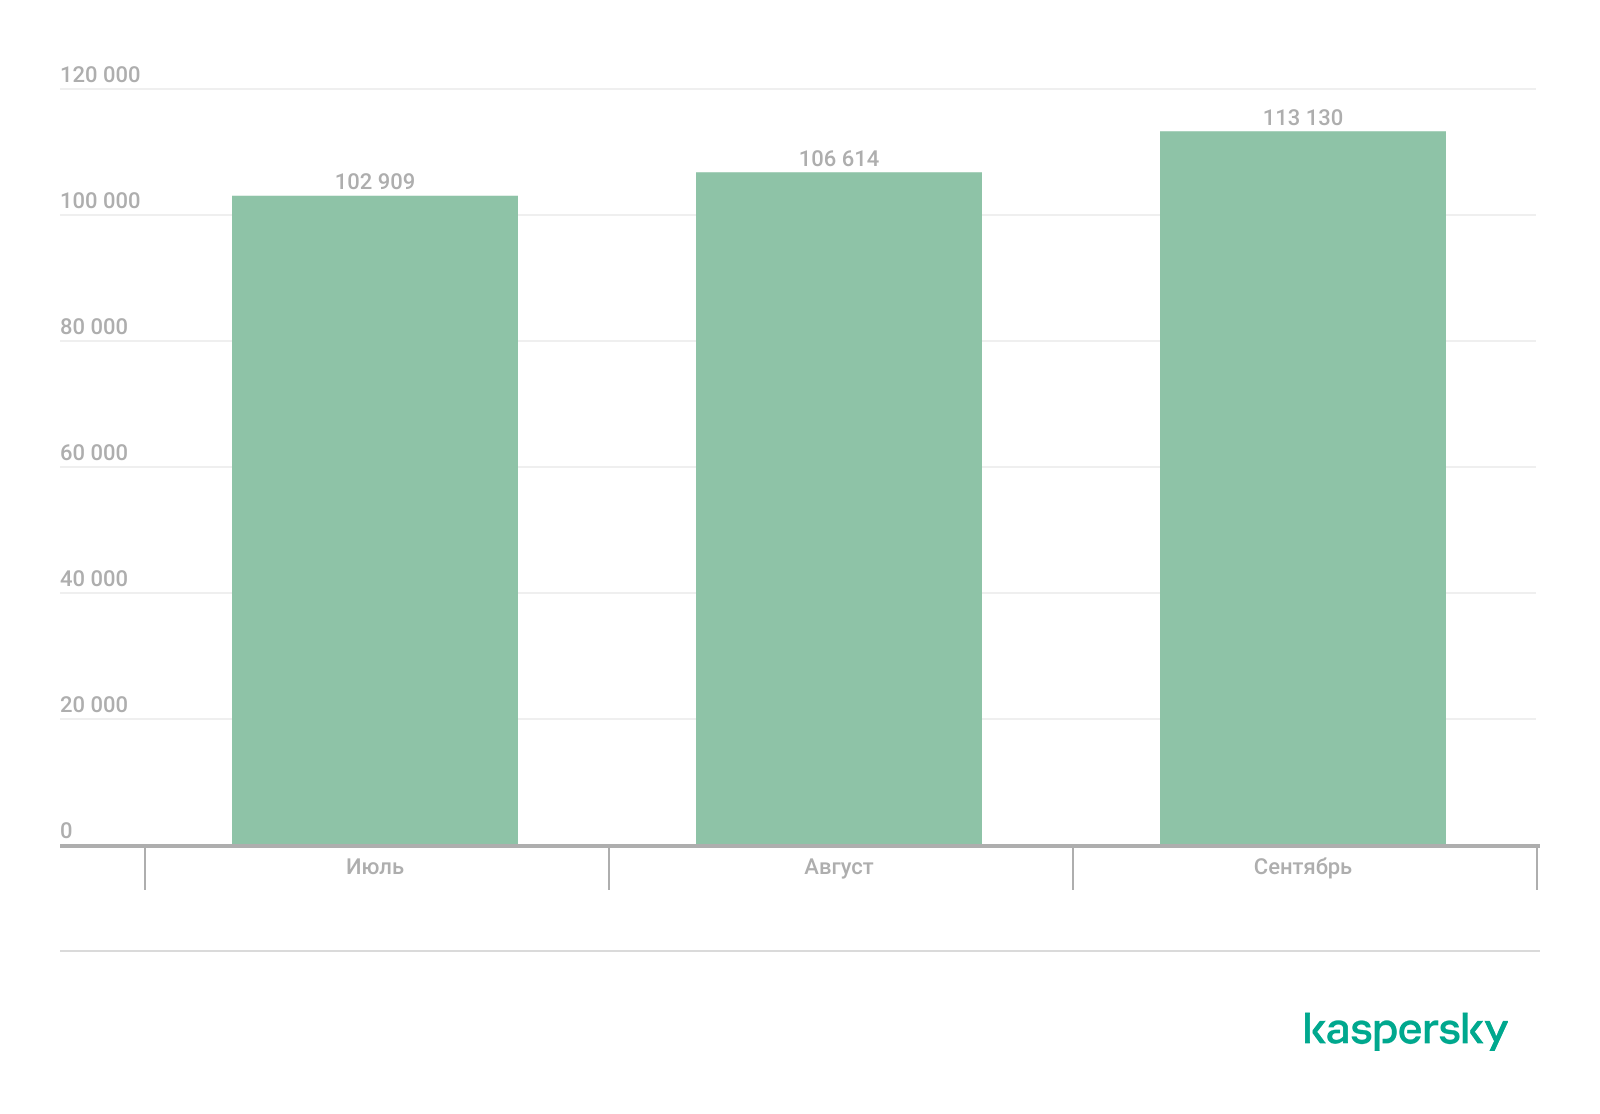
Доля определенной угрозы, которая была загружена на зараженное устройство в результате успешной атаки, от общего количества загруженных угроз
TОР 10 стран и территорий, подвергшихся атакам майнеров
| Страна/территория* | %** | |
| 1 | Туркменистан | 2,32% |
| 2 | Танзания | 1,43% |
| 3 | Мали | 1,21% |
| 4 | Сенегал | 1,05% |
| 5 | Китай | 1,03% |
| 6 | Бангладеш | 0,98% |
| 7 | Португалия | 0,7% |
| 8 | Кот-д’Ивуар | 0,68% |
| 9 | Коста-Рика | 0,65% |
| 10 | Эфиопия | 0,61% |
* При расчетах мы исключили страны и территории, в которых число пользователей «Лаборатории Касперского» относительно мало (менее 50 000).
** Доля уникальных пользователей, компьютеры которых были атакованы майнерами, от всех уникальных пользователей продуктов «Лаборатории Касперского» в стране или на территории.
Атаки на macOS
События квартала
В начале третьего квартала года исследователи Jamf обнаружили новый стилер PamStealer. Его отличительной особенностью является использование подключаемых модулей аутентификации (Pluggable Authentication Modules, PAM) для верификации введенного пользователем пароля администратора.
В течение квартала исследователи Socket обнаружили несколько атак на цепочку поставок, скомпрометировавших популярные пакеты npm, PyPI и Cargo (менеджер пакетов Rust). Вредоносная нагрузка в этих пакетах была нацелена в том числе и на macOS-системы. Так, 11 июля был опубликован зараженный npm-пакет jscrambler, вредоносный модуль в котором представлял собой написанный на Rust инфостилер. Он был нацелен на криптокошельки, секреты различных сервисов и браузеров, конфигурации MCP-серверов и API-ключи для ИИ-агентов. В августе была обнаружена атака на пакеты (crates) arrayref, internment и append-only-vec, в результате которой на устройство доставлялся бэкдор на Rust. В сентябре были опубликованы вредоносные версии npm- и PyPI-пакетов MemTensor, которые доставляли бэкдор на Go, нацеленный на секреты, конфигурации и API-токены различных сервисов.
В августе исследователи Jamf также сообщили об обнаружении нового бэкдора Overlord. Он распространялся в виде поддельных установщиков Zoom с достаточно широкой функциональностью шпионского ПО, не так часто встречающейся в бэкдорах для macOS: зловред мог прослушивать микрофон, следить за пользователем через камеру, захватывать экран и записывать ввод с клавиатуры.
В третьем квартале мы обнаружили обновленную версию криптостилера и бэкдора MacSync со значительно изменившейся схемой доставки вредоносной нагрузки.
TOP 20 угроз для macOS
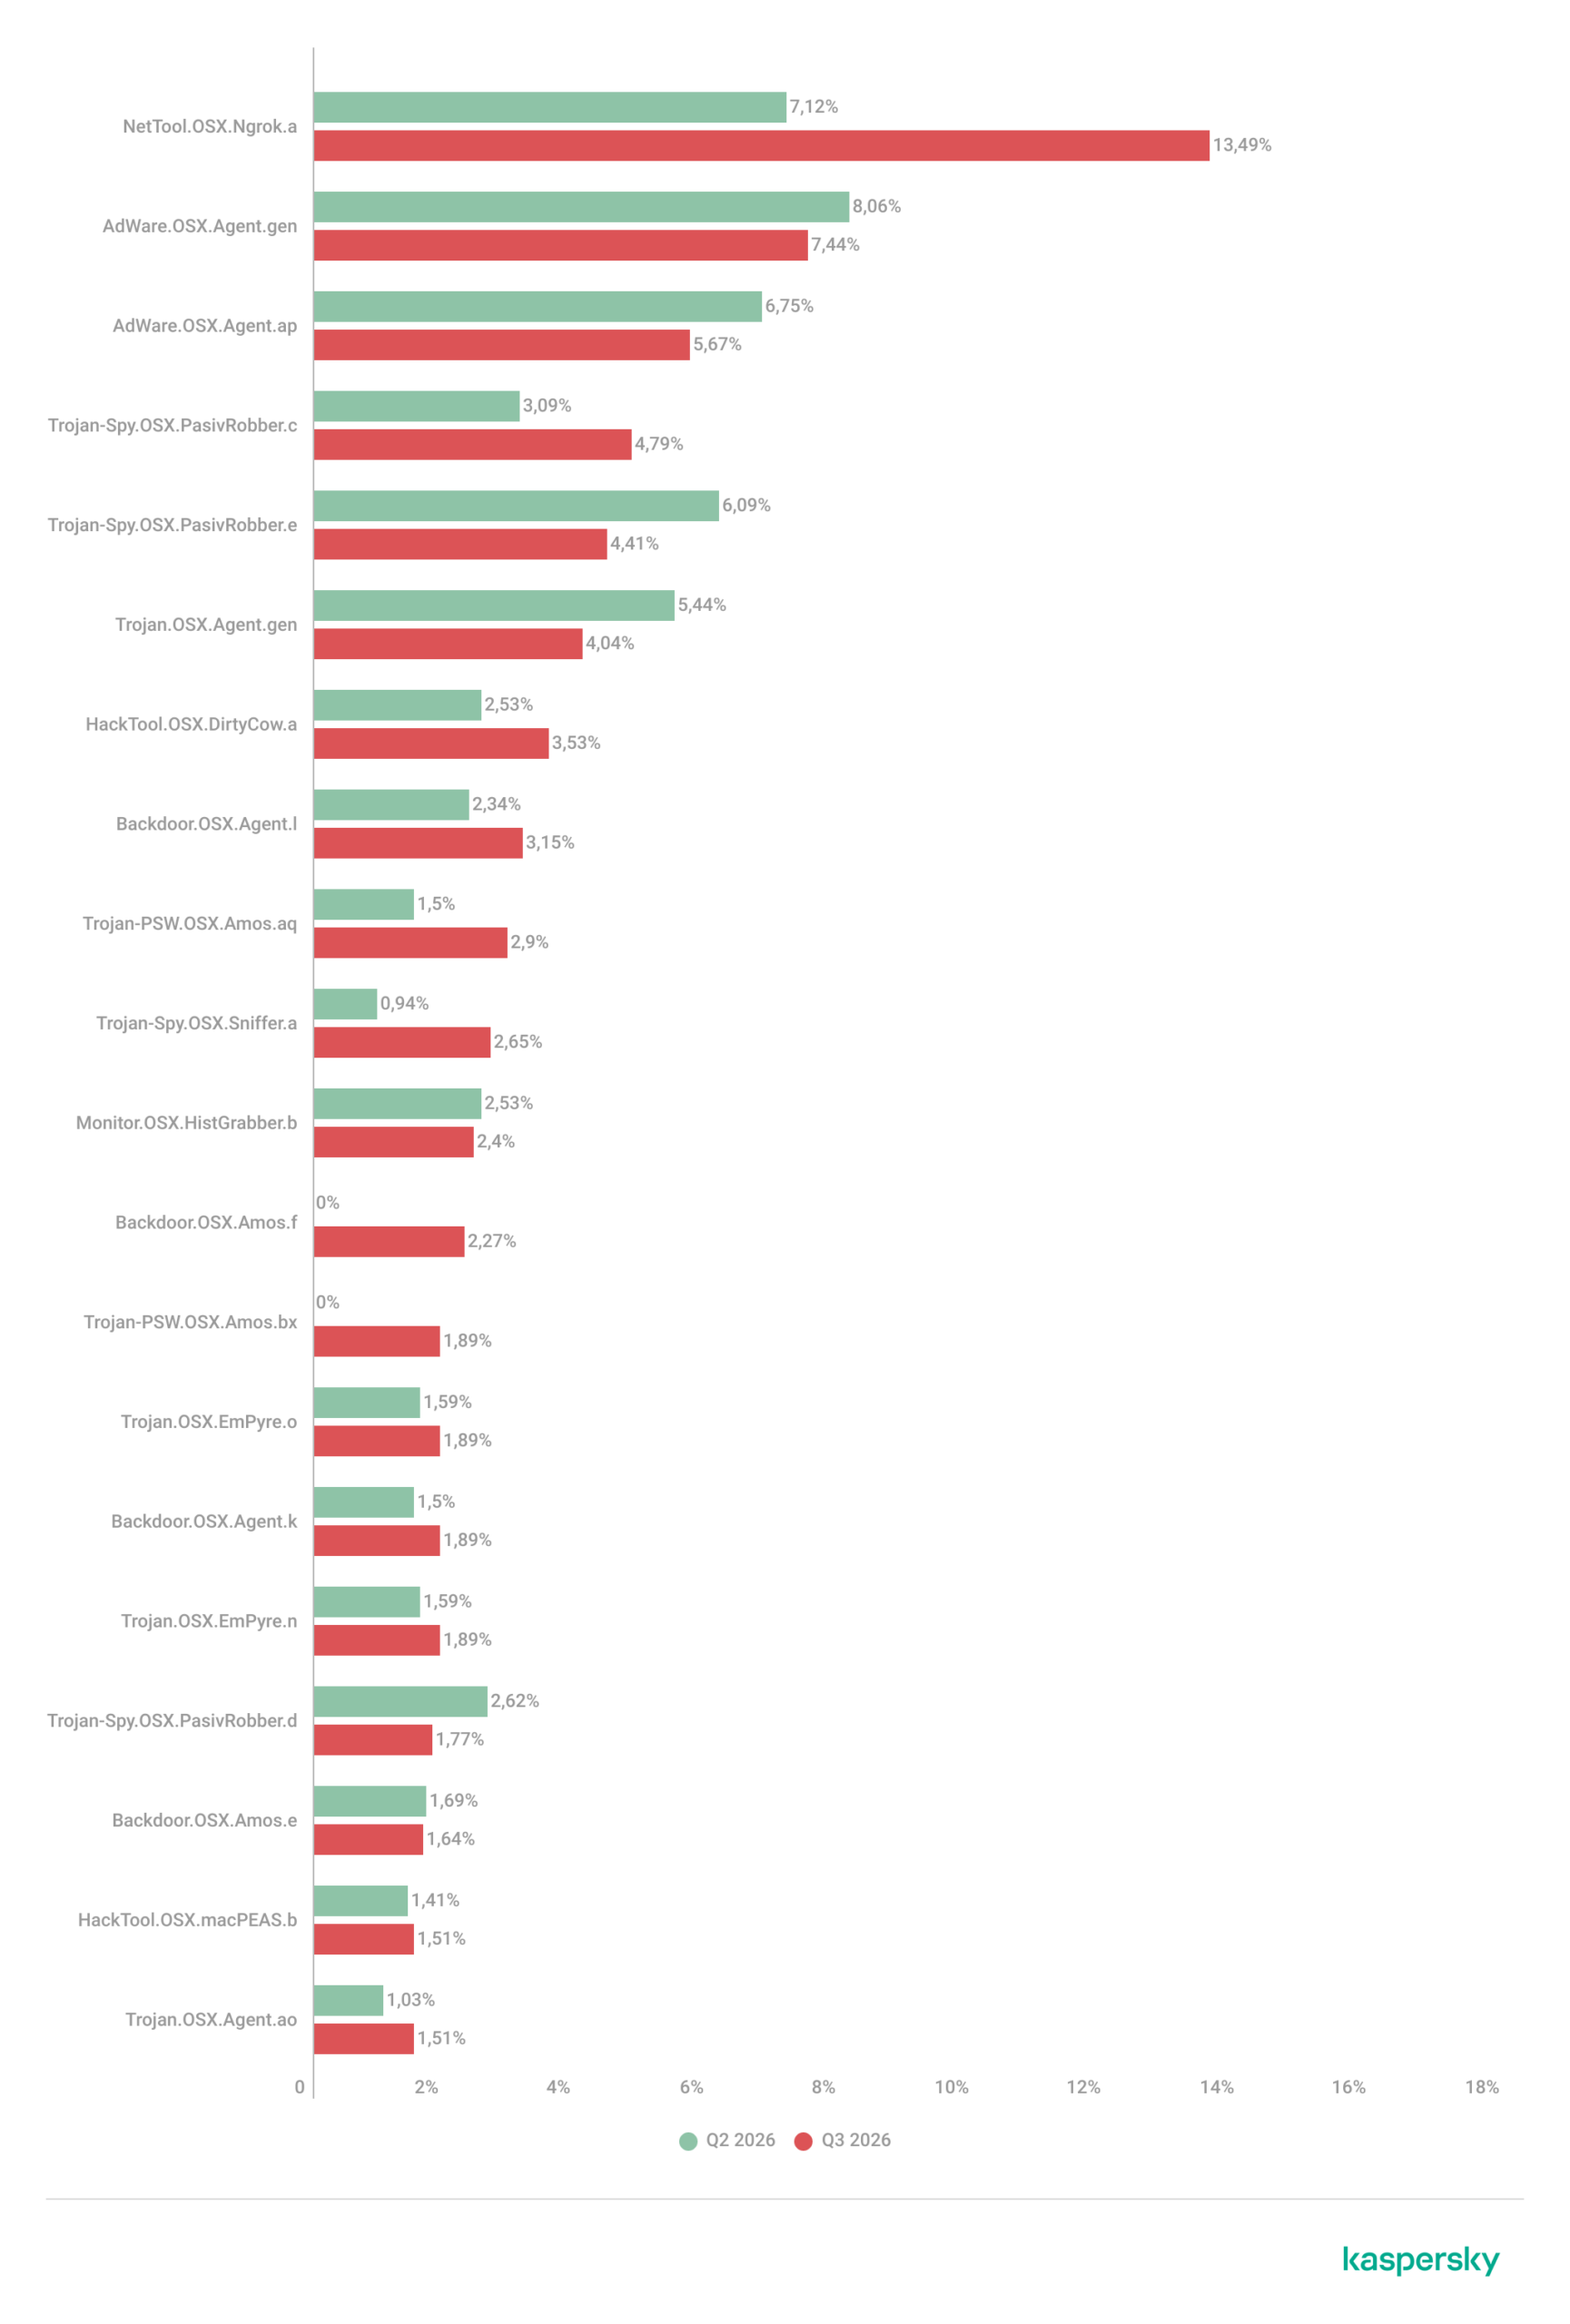
Доля* уникальных пользователей, столкнувшихся с данным зловредом, от всех атакованных пользователей защитных решений «Лаборатории Касперского» для macOS
* Данные за предыдущий квартал могут незначительно отличаться от опубликованных ранее в связи с ретроспективным пересмотром некоторых вердиктов.
Продолжает расти доля Ngrok — приложений для организации сетевых туннелей, которые могут использоваться как в атаках, так и для легитимных целей. Теперь эти программы занимают первую строчку рейтинга. Также мы наблюдаем рост детектирований известного зловреда Amos, причем не только традиционного стилера, но и версии с функциональностью бэкдора.
TOP 10 стран и территорий по доле атакованных пользователей
| Страна/территория | %* Q2 2026 | %* Q3 2026 |
| Бразилия | 1,14% | 1,13% |
| Гонконг | 0,59% | 0,92% |
| Китай | 0,55% | 1,04% |
| Индия | 0,55% | 0,41% |
| Германия | 0,36% | 0,33% |
| Сингапур | 0,30% | 0,85% |
| Россия | 0,21% | 0,24% |
| Япония | 0,18% | 0,21% |
| Нидерланды | 0,16% | 0,31% |
* Доля уникальных пользователей, столкнувшихся с угрозами для macOS, от всех уникальных пользователей продуктов «Лаборатории Касперского» в стране или на территории.
Статистика IoT-угроз
В этом разделе приводится статистика атак на IoT-ханипоты «Лаборатории Касперского». Данные о географии источников атак основаны на IP-адресах атакующих устройств.
Распределение по протоколам
В третьем квартале 2026 года доля устройств, атакующих ловушки «Лаборатории Касперского» по протоколу SSH, выросла и составила 18,42%.
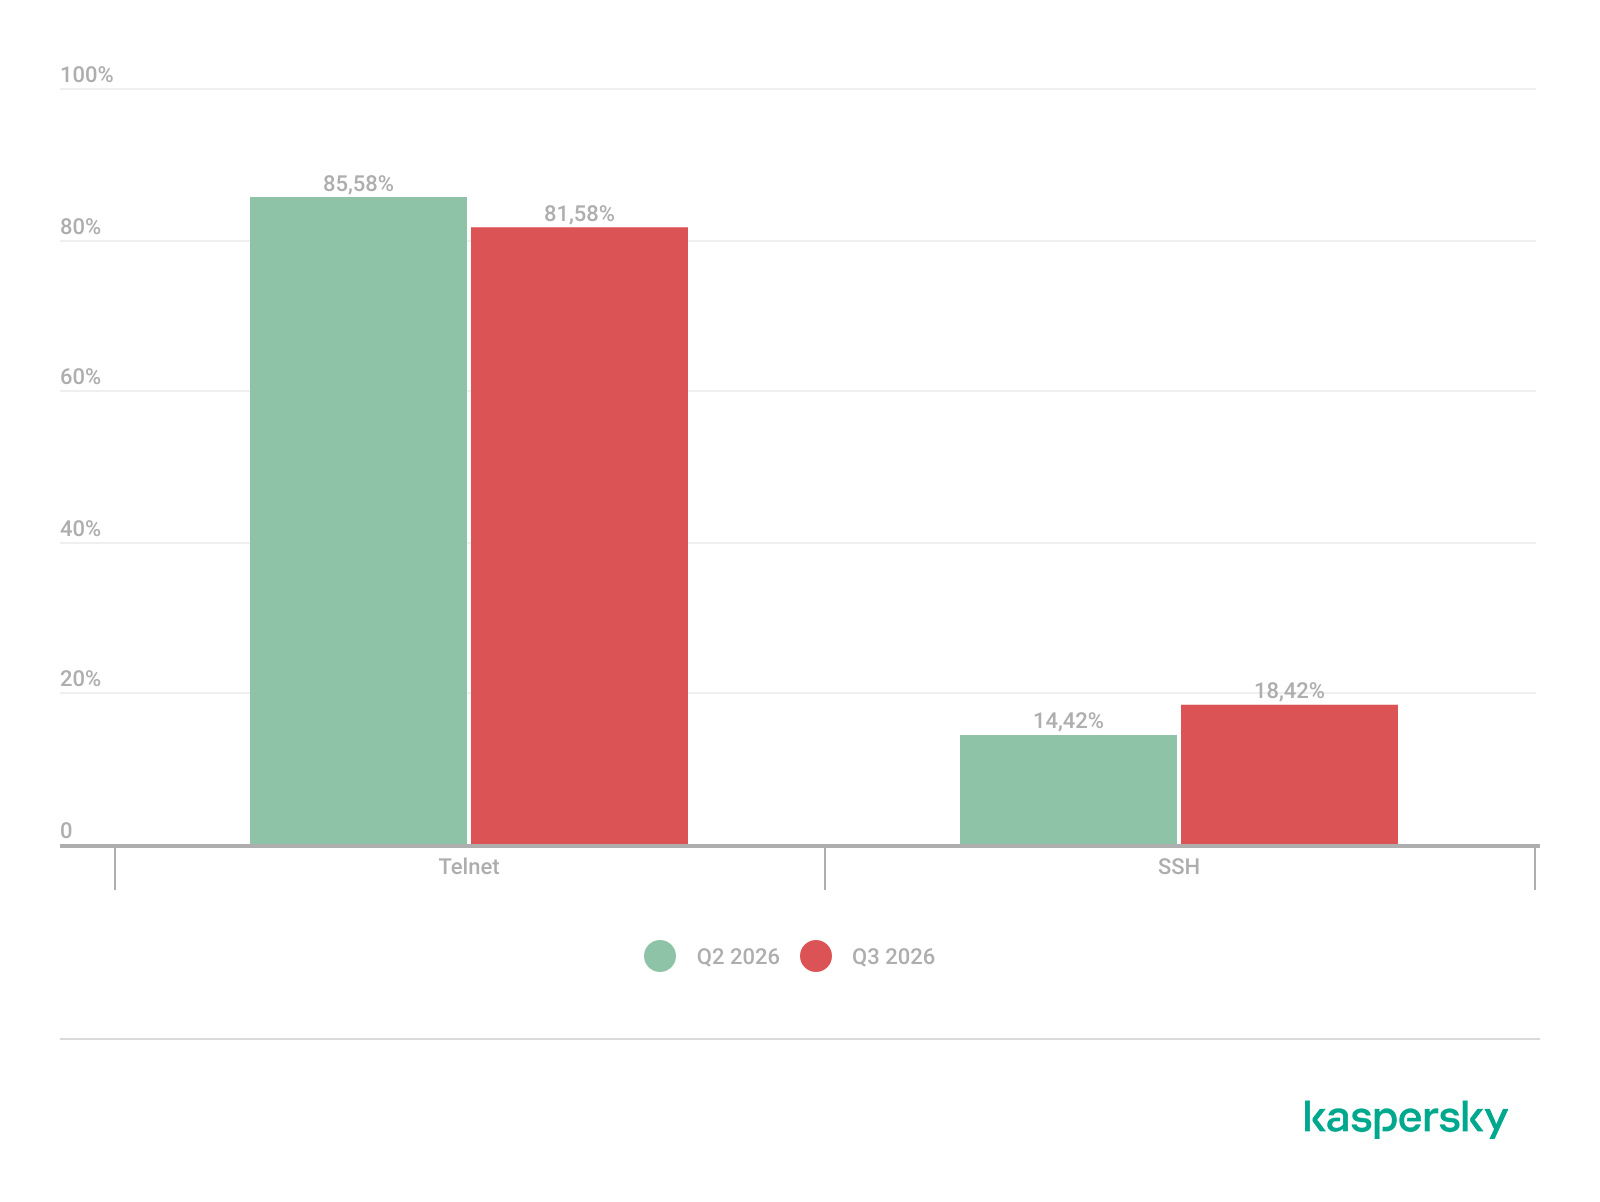
Распределение атакуемых сервисов по числу уникальных IP-адресов устройств, проводивших атаки
Такая же динамика наблюдается и в распределении атак по протоколам Telnet и SSH.
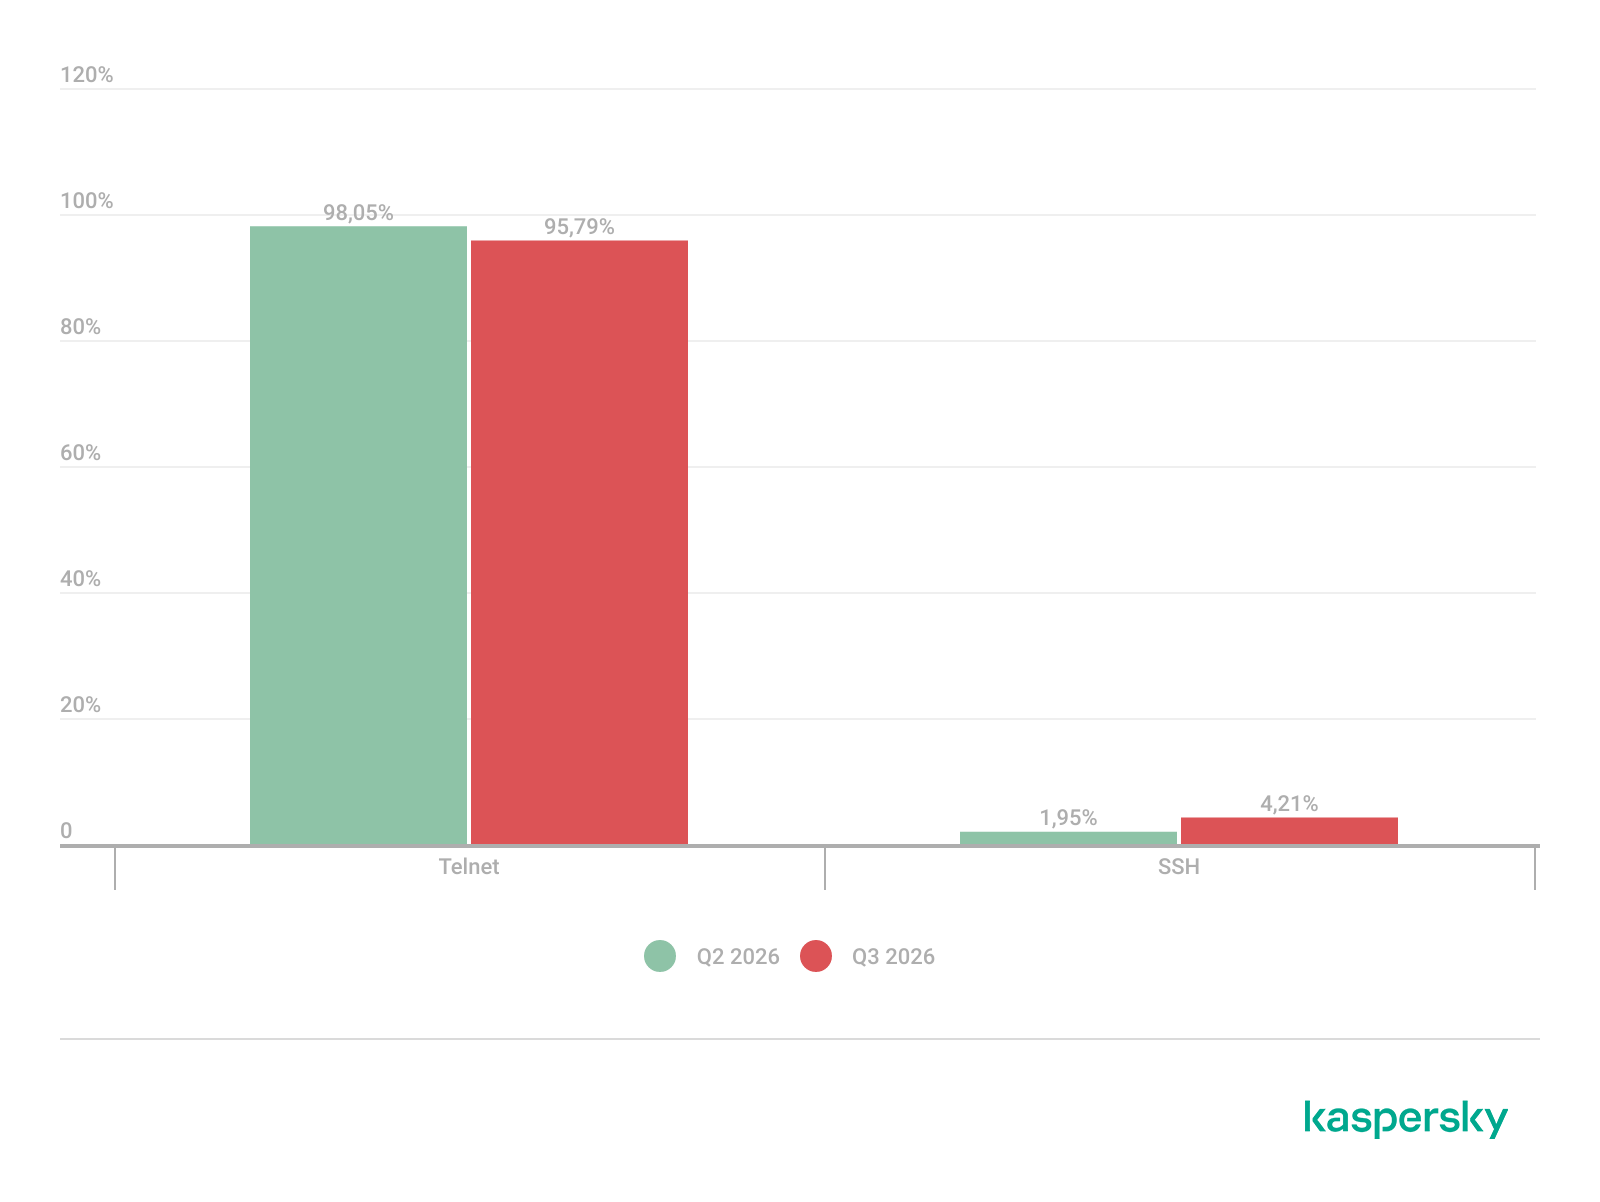
Распределение рабочих сессий злоумышленников с ловушками «Лаборатории Касперского»
TOP 10 угроз, загружаемых на IoT-устройства
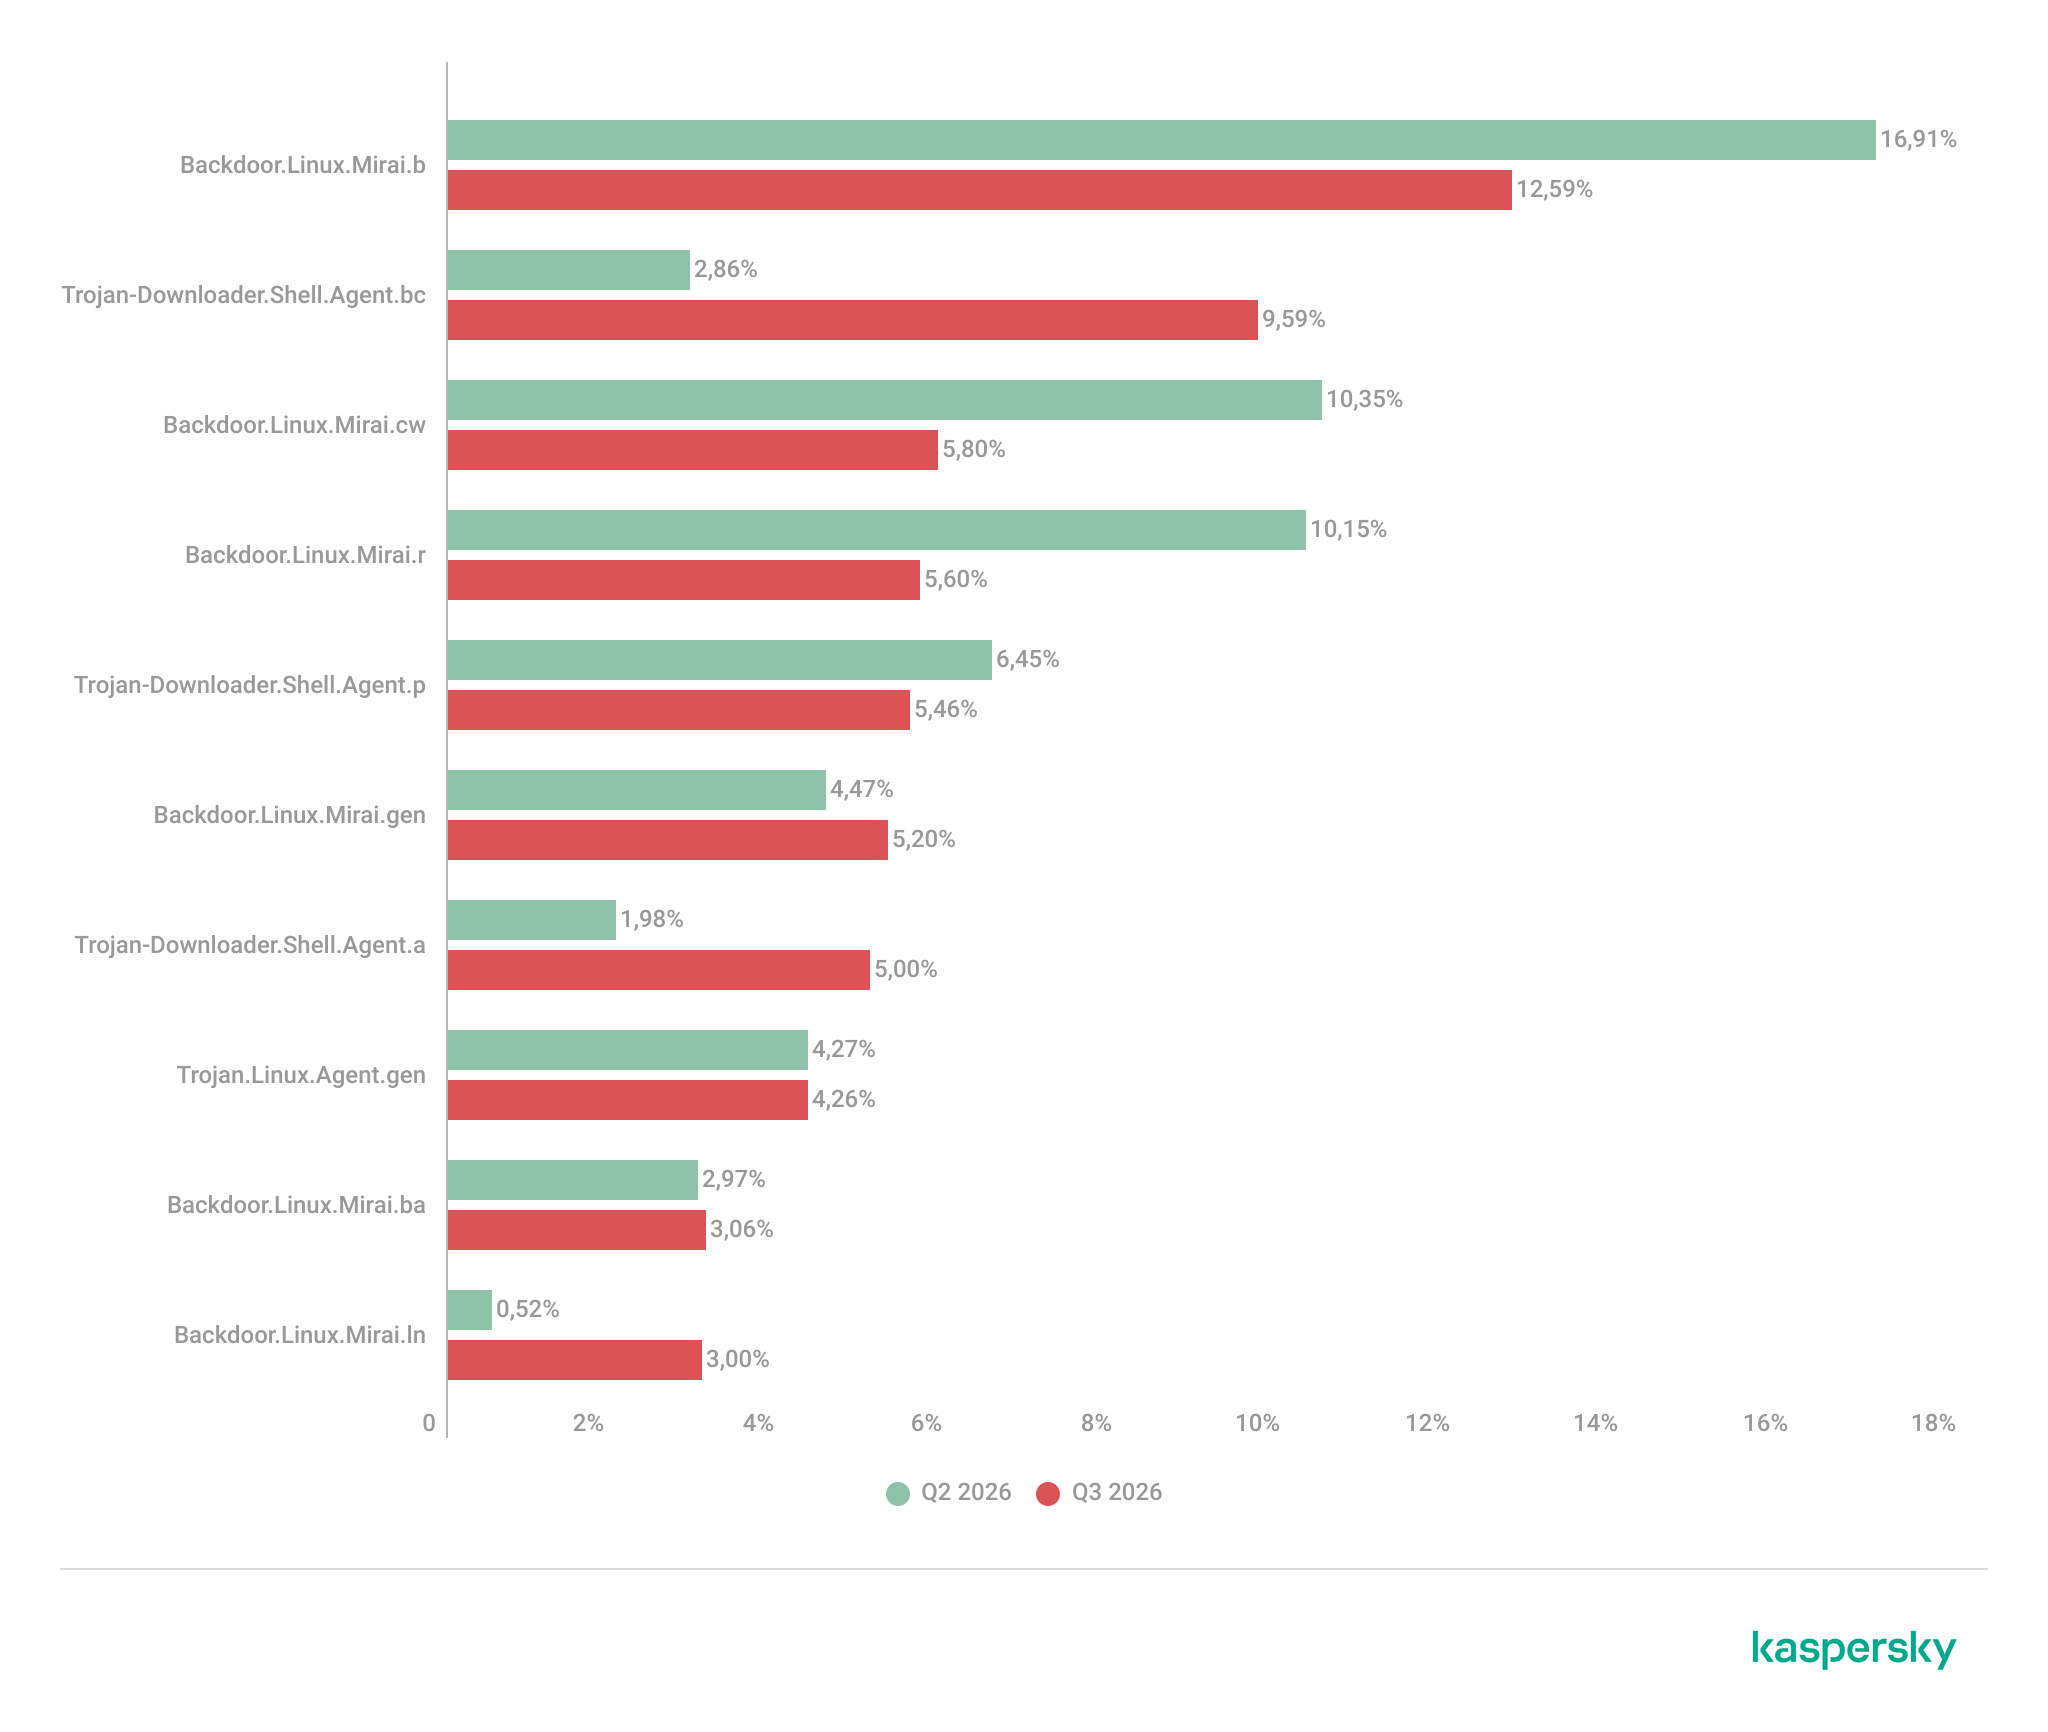
Доля определенной угрозы, которая была загружена на зараженное устройство в результате успешной атаки, от общего количества загруженных угроз
В общем распределении IoT-угроз уменьшилась доля ботнета Mirai, однако наблюдается рост других ботнет-угроз, доставляющих вредоносное ПО.
Атаки на IoT-ханипоты
В распределении атак по протоколу SSH наибольшую долю составляют Нидерланды, Болгария и США, причем доля атак с территории Болгарии выросла в четыре раза. Далее следует Германия, доля которой сократилась приблизительно в два раза.
| Страна/территория | Q2 2026 | Q3 2026 |
| Нидерланды | 21,18% | 27,70% |
| Болгария | 5,50% | 20,05% |
| США | 6,76% | 10,17% |
| Германия | 16,73% | 8,36% |
| Румыния | 4,06% | 4,20% |
| Индия | 2,78% | 3,52% |
| Панама | 4,67% | 2,19% |
| Индонезия | 1,54% | 2,06% |
| Вьетнам | 3,91% | 2,01% |
| Сингапур | 1,99% | 1,42% |
Доля атак по протоколу Telnet из Пакистана продолжила расти и составила 47,73%.
| Страна/территория | Q2 2026 | Q3 2026 |
| Пакистан | 36,60% | 47,73% |
| Китай | 35,62% | 33,83% |
| Россия | 8,75% | 4,65% |
| Индия | 4,19% | 2,77% |
| Тайвань | 0,47% | 1,64% |
| Аргентина | 0,12% | 1,45% |
| Филиппины | 0,95% | 1,08% |
| США | 3,03% | 0,90% |
| Индонезия | 1,52% | 0,81% |
| Германия | 0,05% | 0,75% |
Атаки через веб-ресурсы
Статистические данные в этом разделе основаны на детектирующих вердиктах веб-антивируса, который защищает пользователей в момент загрузки подозрительных объектов с вредоносной или зараженной веб-страницы. Вредоносные страницы злоумышленники создают целенаправленно. Зараженными могут оказаться те веб-ресурсы, где контент создают сами пользователи (например, форумы), а также взломанные легитимные ресурсы.
Страны и территории — источники веб-атак: TOP 10
Приведенная ниже статистика показывает распределение по странам и территориям источников заблокированных продуктами «Лаборатории Касперского» интернет-атак на компьютеры пользователей (веб-страницы с перенаправлением на эксплойты, сайты с эксплойтами и другими вредоносными программами, центры управления ботнетами и т. д.). Отметим, что каждый уникальный хост мог быть источником одной и более веб-атак.
Для определения географического источника веб-атак использовалась методика сопоставления доменного имени с реальным IP-адресом, на котором размещен данный домен, и установления географического местоположения данного IP-адреса (GeoIP).
В третьем квартале 2026 года решения «Лаборатории Касперского» отразили 311 083 655 атак, которые проводились с интернет-ресурсов, размещенных по всему миру. Зафиксировано 46 936 926 уникальных URL, на которые сработал веб-антивирус.
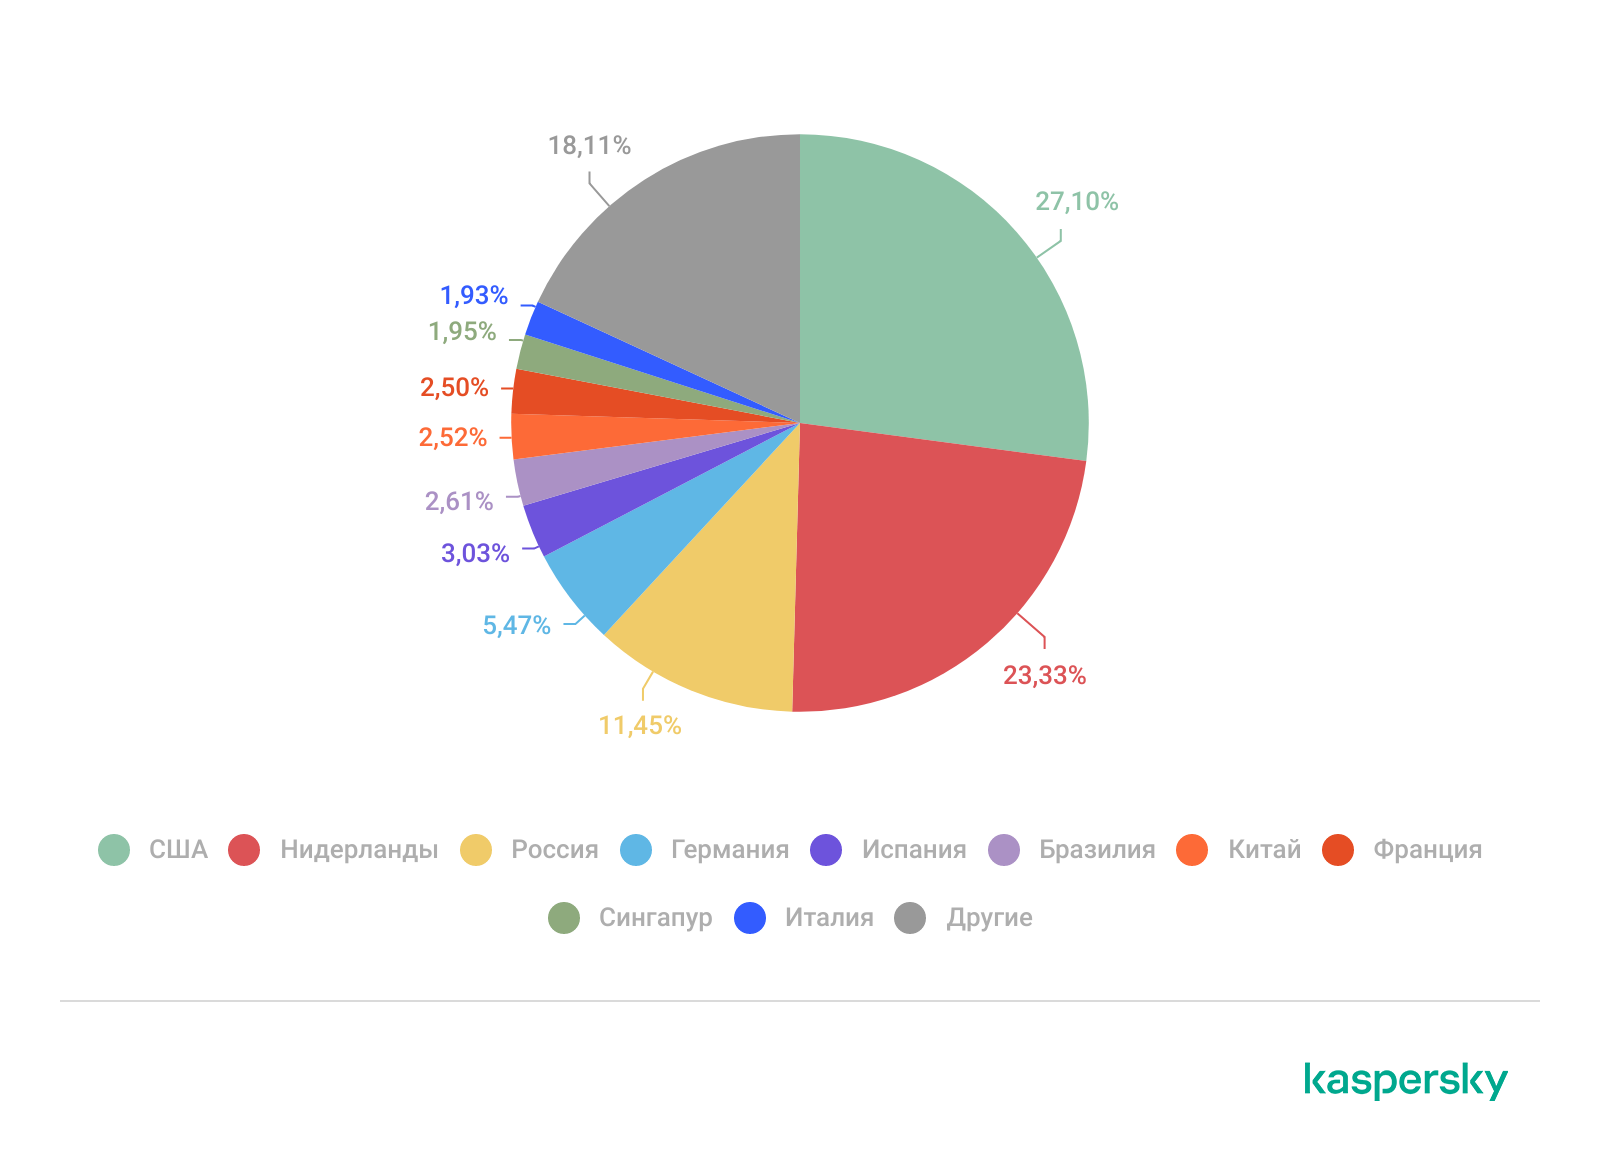
Распределение источников веб-атак по странам и территориям, Q3 2026
Страны и территории, где пользователи подвергались наибольшему риску заражения через интернет
Чтобы оценить степень риска заражения вредоносными программами через интернет, которому подвергаются компьютеры пользователей в разных странах и на разных территориях мира, мы подсчитали для каждой из них долю пользователей продуктов «Лаборатории Касперского», которые столкнулись со срабатыванием веб-антивируса в отчетный период. Полученные данные являются показателем агрессивности среды, в которой работают компьютеры в разных странах и на разных территориях.
Напомним, что в этом рейтинге учитываются только атаки вредоносных объектов класса Malware. При подсчетах мы не учитывали срабатывания веб-антивируса на потенциально опасные и нежелательные программы, такие как RiskTool и рекламные программы.
| Страна/территория* | %** | |
| 1 | Бангладеш | 12,03 |
| 2 | Тайвань | 8,06 |
| 3 | Венесуэла | 7,92 |
| 4 | Вьетнам | 7,71 |
| 5 | Индия | 7,61 |
| 6 | Бельгия | 6,80 |
| 7 | Франция | 6,54 |
| 8 | Непал | 6,48 |
| 9 | Греция | 6,22 |
| 10 | ОАЭ | 6,13 |
| 11 | Португалия | 6,10 |
| 12 | Германия | 5,75 |
| 13 | Китай | 5,71 |
| 14 | Катар | 5,70 |
| 15 | Сербия | 5,58 |
| 16 | Австрия | 5,57 |
| 17 | Шри-Ланка | 5,40 |
| 18 | Австралия | 5,32 |
| 19 | Италия | 5,31 |
| 20 | Марокко | 5,27 |
* При расчетах мы исключили страны и территории, где число пользователей «Лаборатории Касперского» относительно мало (меньше 10 000).
** Доля уникальных пользователей, подвергшихся веб-атакам вредоносных объектов класса Malware, от всех уникальных пользователей продуктов «Лаборатории Касперского» в стране или на территории.
В среднем в течение квартала 4,34% компьютеров пользователей интернета в мире хотя бы один раз подвергались веб-атаке класса Malware.
Локальные угрозы
Важным показателем является статистика локальных заражений пользовательских компьютеров. Сюда попадают объекты, которые проникли на устройство путем заражения файлов или съемных носителей либо изначально попали на него не в открытом виде (например, программы в составе сложных инсталляторов, зашифрованные файлы и т. д.).
В этом разделе мы анализируем статистические данные, полученные на основе работы антивируса, сканирующего файлы на жестком диске в момент их создания или обращения к ним, и данные по сканированию различных съемных носителей информации. Статистика основана на детектирующих вердиктах модулей OAS (On-Access Scan) и ODS (On-Demand Scan) файлового антивируса. Учитывались вредоносные программы, найденные непосредственно на компьютерах пользователей или же на съемных носителях, подключенных к компьютерам, — флешках, картах памяти фотоаппаратов, телефонах, внешних жестких дисках.
В третьем квартале 2026 года наш файловый антивирус зафиксировал 23 733 652 вредоносных и потенциально нежелательных объекта.
Страны и территории, где компьютеры пользователей подвергались наибольшему риску локального заражения
Для каждой из стран и территорий мы подсчитали долю пользователей продуктов «Лаборатории Касперского», на чьих устройствах файловый антивирус сработал хотя бы раз за отчетный период. Эта статистика отражает уровень зараженности персональных компьютеров в различных странах и на различных территориях мира.
Отметим, что в этом рейтинге учитываются только атаки вредоносных объектов класса Malware. При подсчетах мы не учитывали срабатывания файлового антивируса на потенциально опасные или нежелательные программы, такие как RiskTool и рекламные программы.
| Страна/территория* | %** | |
| 1 | Туркменистан | 45,68 |
| 2 | Бурунди | 31,54 |
| 3 | Йемен | 30,31 |
| 4 | Китай | 29,93 |
| 5 | Афганистан | 29,41 |
| 6 | Мозамбик | 26,61 |
| 7 | Таджикистан | 26,29 |
| 8 | Республика Конго | 25,51 |
| 9 | Узбекистан | 25,25 |
| 10 | Камерун | 24,08 |
| 11 | Демократическая Республика Конго | 23,55 |
| 12 | Уганда | 21,81 |
| 13 | Камбоджа | 21,74 |
| 14 | Чад | 21,60 |
| 15 | Сирия | 21,43 |
| 16 | Никарагуа | 21,02 |
| 17 | Южный Судан | 20,72 |
| 18 | Бангладеш | 19,78 |
| 19 | Мали | 19,59 |
| 20 | Ангола | 18,25 |
* При расчетах мы исключили страны и территории, где число пользователей «Лаборатории Касперского» относительно мало (менее 10 000).
** Доля уникальных пользователей, на компьютерах которых были заблокированы локальные угрозы класса Malware, от всех уникальных пользователей продуктов «Лаборатории Касперского» в стране или на территории.
В среднем в мире хотя бы один раз в течение третьего квартала локальные угрозы класса Malware были зафиксированы на 10,88% компьютеров пользователей.
Показатель России в этом рейтинге составил 9,37%.


Содержание
- Цифры квартала
- Вредоносные программы-шифровальщики
- Главные тенденции и события квартала
- Наиболее активные группировки
- Количество новых модификаций шифровальщиков
- Количество пользователей, атакованных троянцами-шифровальщиками
- TОР 10 стран и территорий, подвергшихся атакам троянцев-шифровальщиков
- TОР 10 наиболее распространенных семейств троянцев-шифровальщиков
- Майнеры
- Количество новых модификаций майнеров
- Количество пользователей, атакованных майнерами
- TОР 10 стран и территорий, подвергшихся атакам майнеров
- Атаки на macOS
- Статистика IoT-угроз
- Атаки через веб-ресурсы
- Страны и территории — источники веб-атак: TOP 10
- Страны и территории, где пользователи подвергались наибольшему риску заражения через интернет
- Локальные угрозы
От тех же авторов

В той же категории

Развитие информационных угроз в третьем квартале 2026 года. Статистика по ПК