

Авторы
Развитие информационных угроз в третьем квартале 2026 года. Статистика по ПК
Развитие информационных угроз в третьем квартале 2026 года. Мобильная статистика
Мобильная часть квартального отчета по информационным угрозам содержит статистику по вредоносному, рекламному и потенциально нежелательному ПО для Android, а также описание наиболее интересных угроз для Android и iOS, найденных за отчетный период. Статистика основана на анализе уведомлений о срабатывании продуктов «Лаборатории Касперского» на устройствах пользователей, давших согласие на передачу анонимизированных данных в Kaspersky Security Network.
Цифры квартала
По данным Kaspersky Security Network, в третьем квартале 2026 года:
- предотвращено более 1,66 млн атак с использованием вредоносного, рекламного или нежелательного мобильного ПО;
- среди вредоносного ПО для мобильных устройств самой распространенной угрозой стали Trojan-Banker — 31,63% от всех обнаруженных вредоносных приложений;
- было обнаружено более 378 тысяч вредоносных установочных пакетов, из которых 119 688 пакетов относились к мобильным банковским троянцам.
Особенности квартала
В июле мы обнаружили нацеленное на бразильских пользователей вредоносное приложение, которое потенциально использовало ИИ для автоматизации мошеннических действий. Приложение маскировалось под Google Play Protect — комплекс защитных механизмов на Android-устройствах.
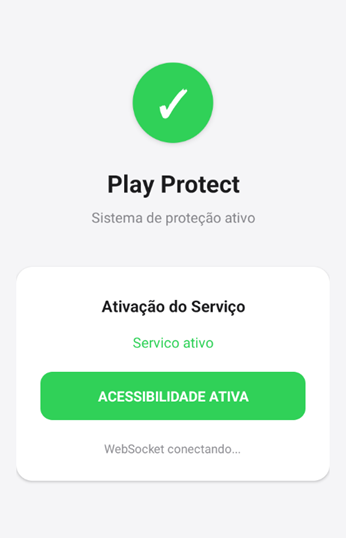
Вредоносное приложение, имитирующее Google Play Protect
В коде приложения использовалась модель DistilBERT, интерпретирующая команды на человеческом языке, которые отправлялись с C2-сервера. Сохранившаяся в коде информация дает основания предполагать, что и сами команды на серверной стороне также могли быть сгенерированы LLM.
В августе мы обнаружили троянец, который анализировал сохраненные в галерее устройства изображения и делал снимки экрана для поиска банковских данных, в том числе CVV-кодов. Для классификации изображений зловред использовал локальную ИИ-модель, причем в приложении была предусмотрена возможность ее обновления, что открывало мошенникам путь к расширению функциональности троянца.
В третьем квартале в Google Play снова попал известный подписочный троянец Trojan.AndroidOS.Subscriber.bh. На этот раз он маскировался под приложение для создания тем для клавиатуры.
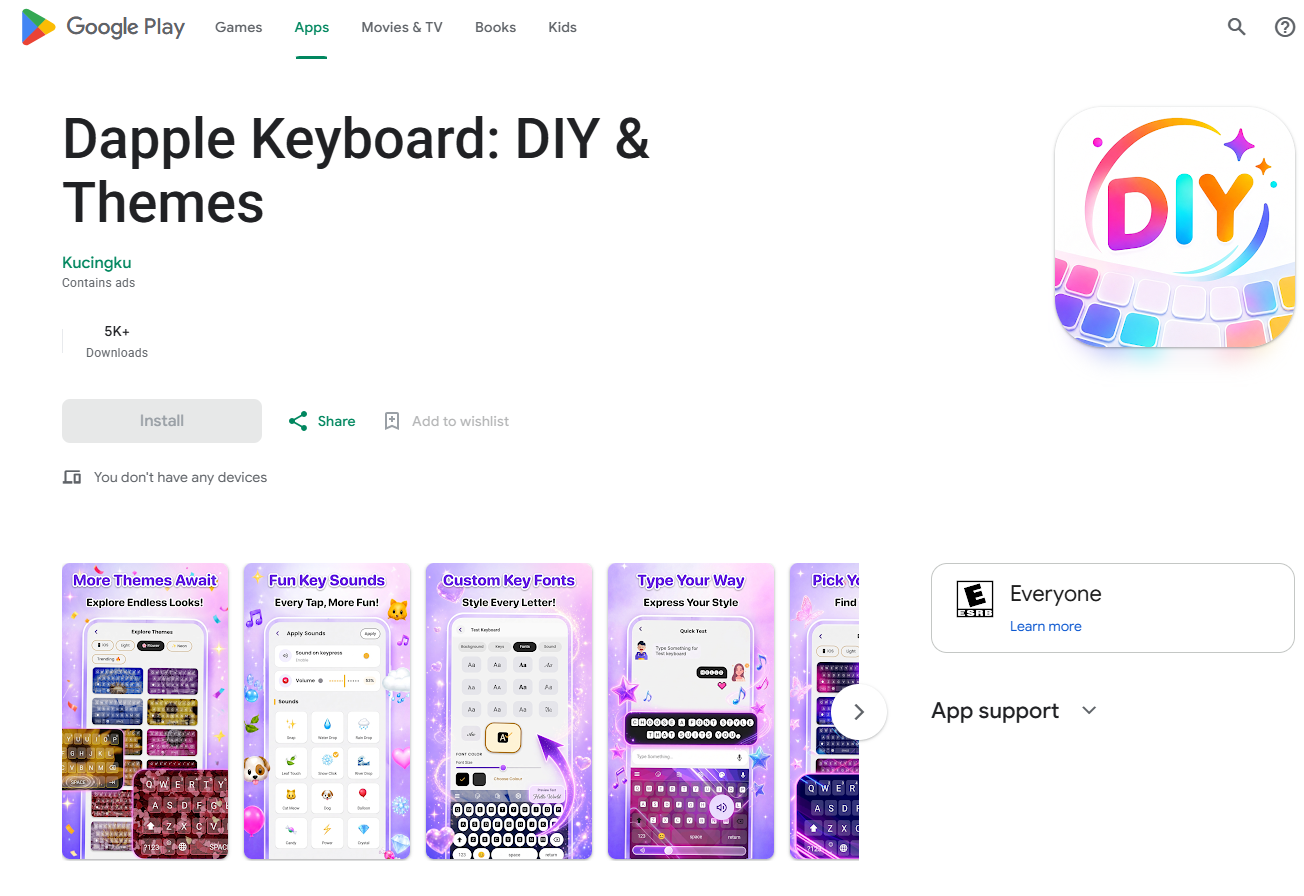
Подписочный троянец, маскирующийся под приложение с темами для клавиатуры
Троянец открывал в скрытом WebView ссылку для оформления подписки и перехватывал сообщение с кодом подтверждения. По нашим данным, основными целями мошенников были пользователи в Таиланде.
Не обошлось и без новых атак на пользователей iOS. В августе исследователи из Socket обнаружили 13 зараженных PHP-пакетов в репозитории Packagist. Вредоносная нагрузка в этих пакетах встраивала в использующие их веб-сайты ссылки на мошеннические казино и — только для устройств под управлением iOS — скрытый HTML-элемент iframe, загружающий набор эксплойтов DarkSword. В результате атаки на устройство доставлялся шпионский модуль, похищающий содержимое Связки ключей, пароли от Wi-Fi, а также SMS-сообщения, фото и другие личные данные. Другие модули, обнаруженные в этой кампании, использовались для кражи данных криптовалютных кошельков и мнемонических фраз для восстановления доступа к ним.
Исследователи SlowMist обнаружили использование той же цепочки эксплойтов DarkSword в поддельном приложении FomoPeek. Оно было опубликовано в App Store и представляло собой якобы трекер криптовалютных кошельков. Зловред был нацелен на похищение данных приложений криптокошельков и заметок.
Также в августе мы обнаружили зараженные версии популярных iOS-приложений, распространяющиеся через Telegram. Чтобы установить такое приложение, злоумышленники предлагали приобрести сертификат разработчика. В модифицированных версиях содержался вредоносный модуль, который собирал информацию об устройстве, делал снимки экрана и отправлял эти данные на сервер.
Статистика мобильных угроз
Динамика атак с использованием вредоносного, рекламного или нежелательного ПО на мобильные устройства не изменилась: в третьем квартале их количество продолжило сокращаться и составило 1 668 368 по сравнению с 1 996 823 в прошлом квартале.
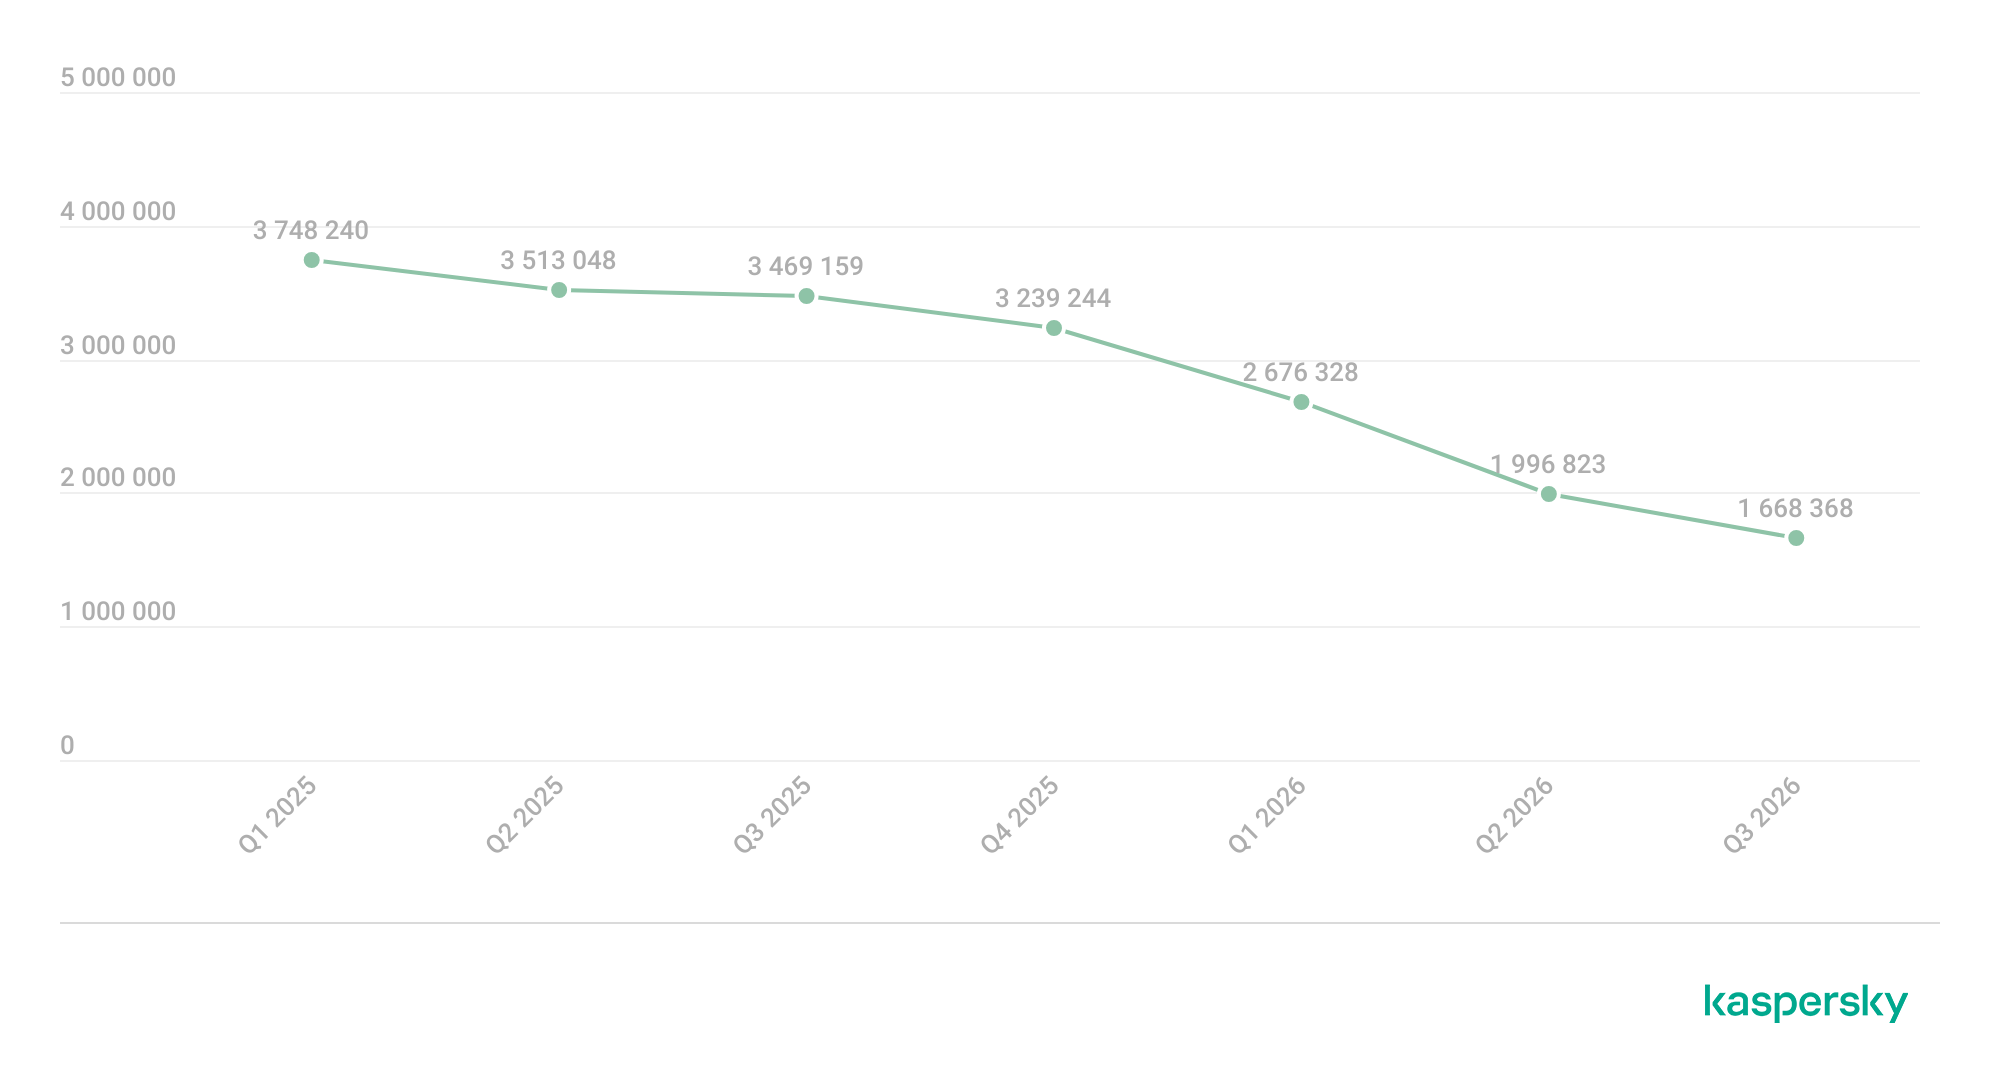
Количество атак на пользователей мобильных решений «Лаборатории Касперского», Q1 2025 — Q3 2026
В третьем квартале на это снижение повлияло, в частности, уменьшение количества атак с использованием рекламного ПО, что мы подробнее рассмотрим ниже.
Число образцов вредоносного ПО для Android выросло по сравнению с предыдущим отчетным периодом и составило 378 456.
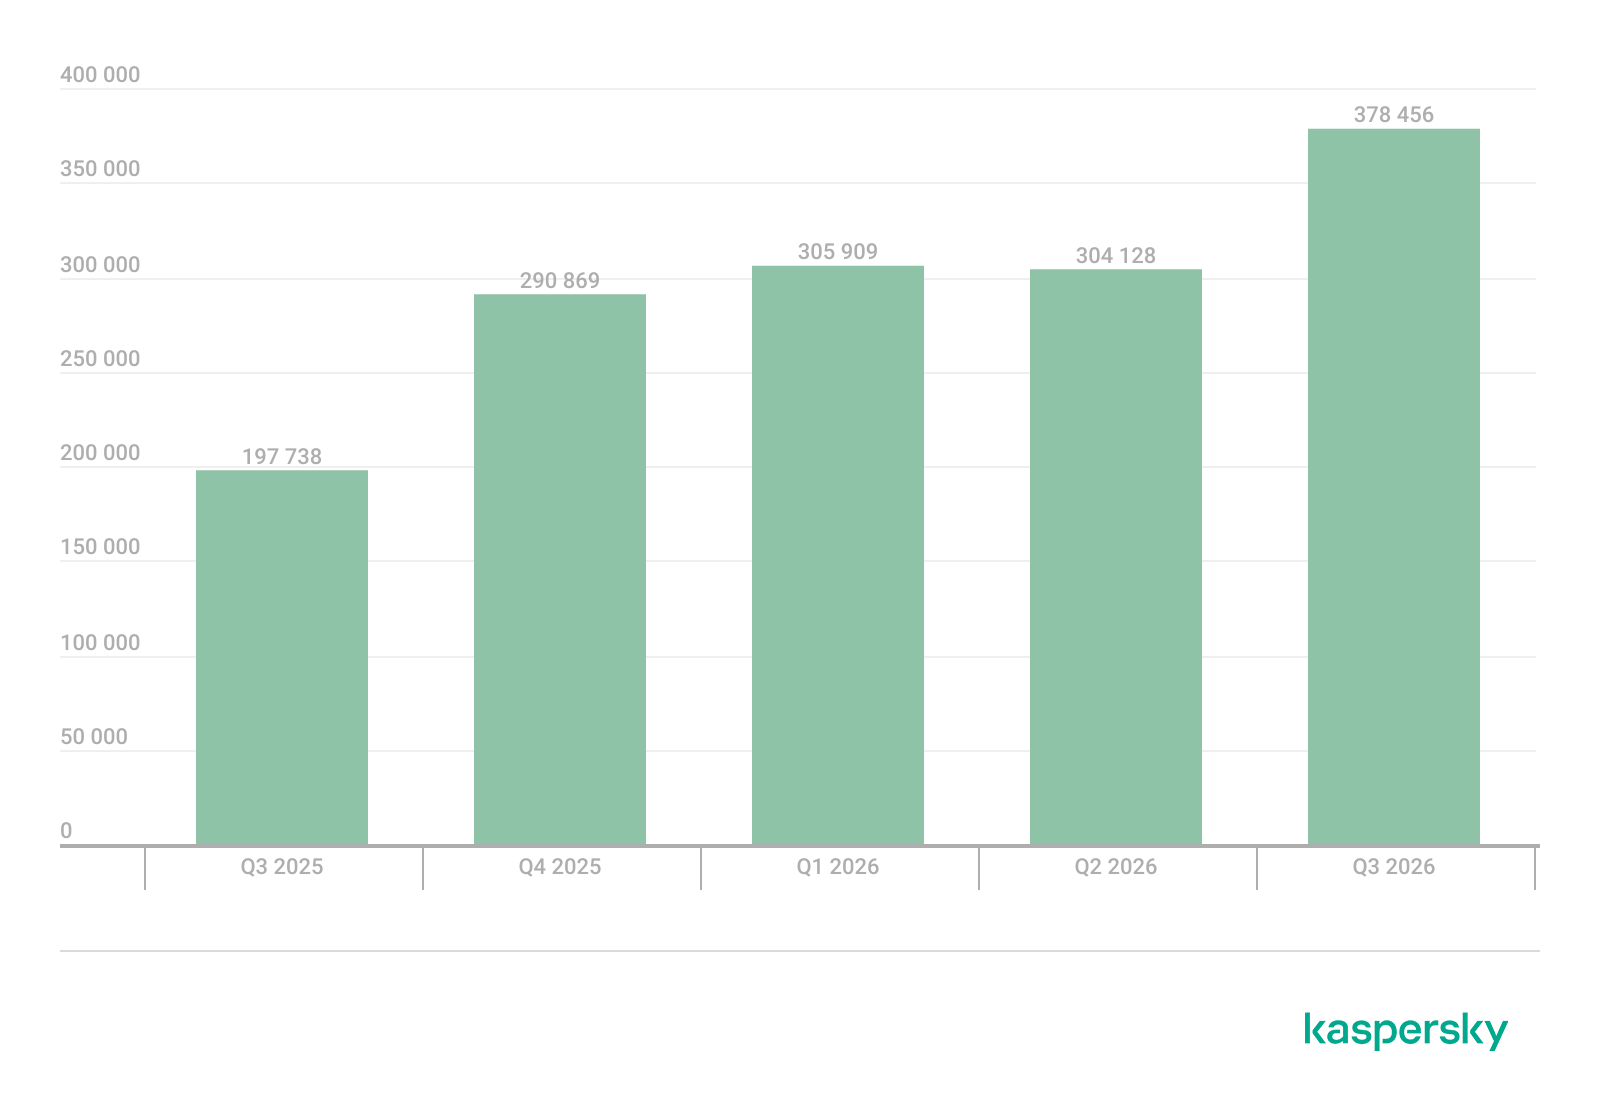
Количество обнаруженных вредоносных и потенциально нежелательных установочных пакетов, Q3 2025 — Q3 2026
Распределение детектируемых установочных пакетов по типам выглядит следующим образом:
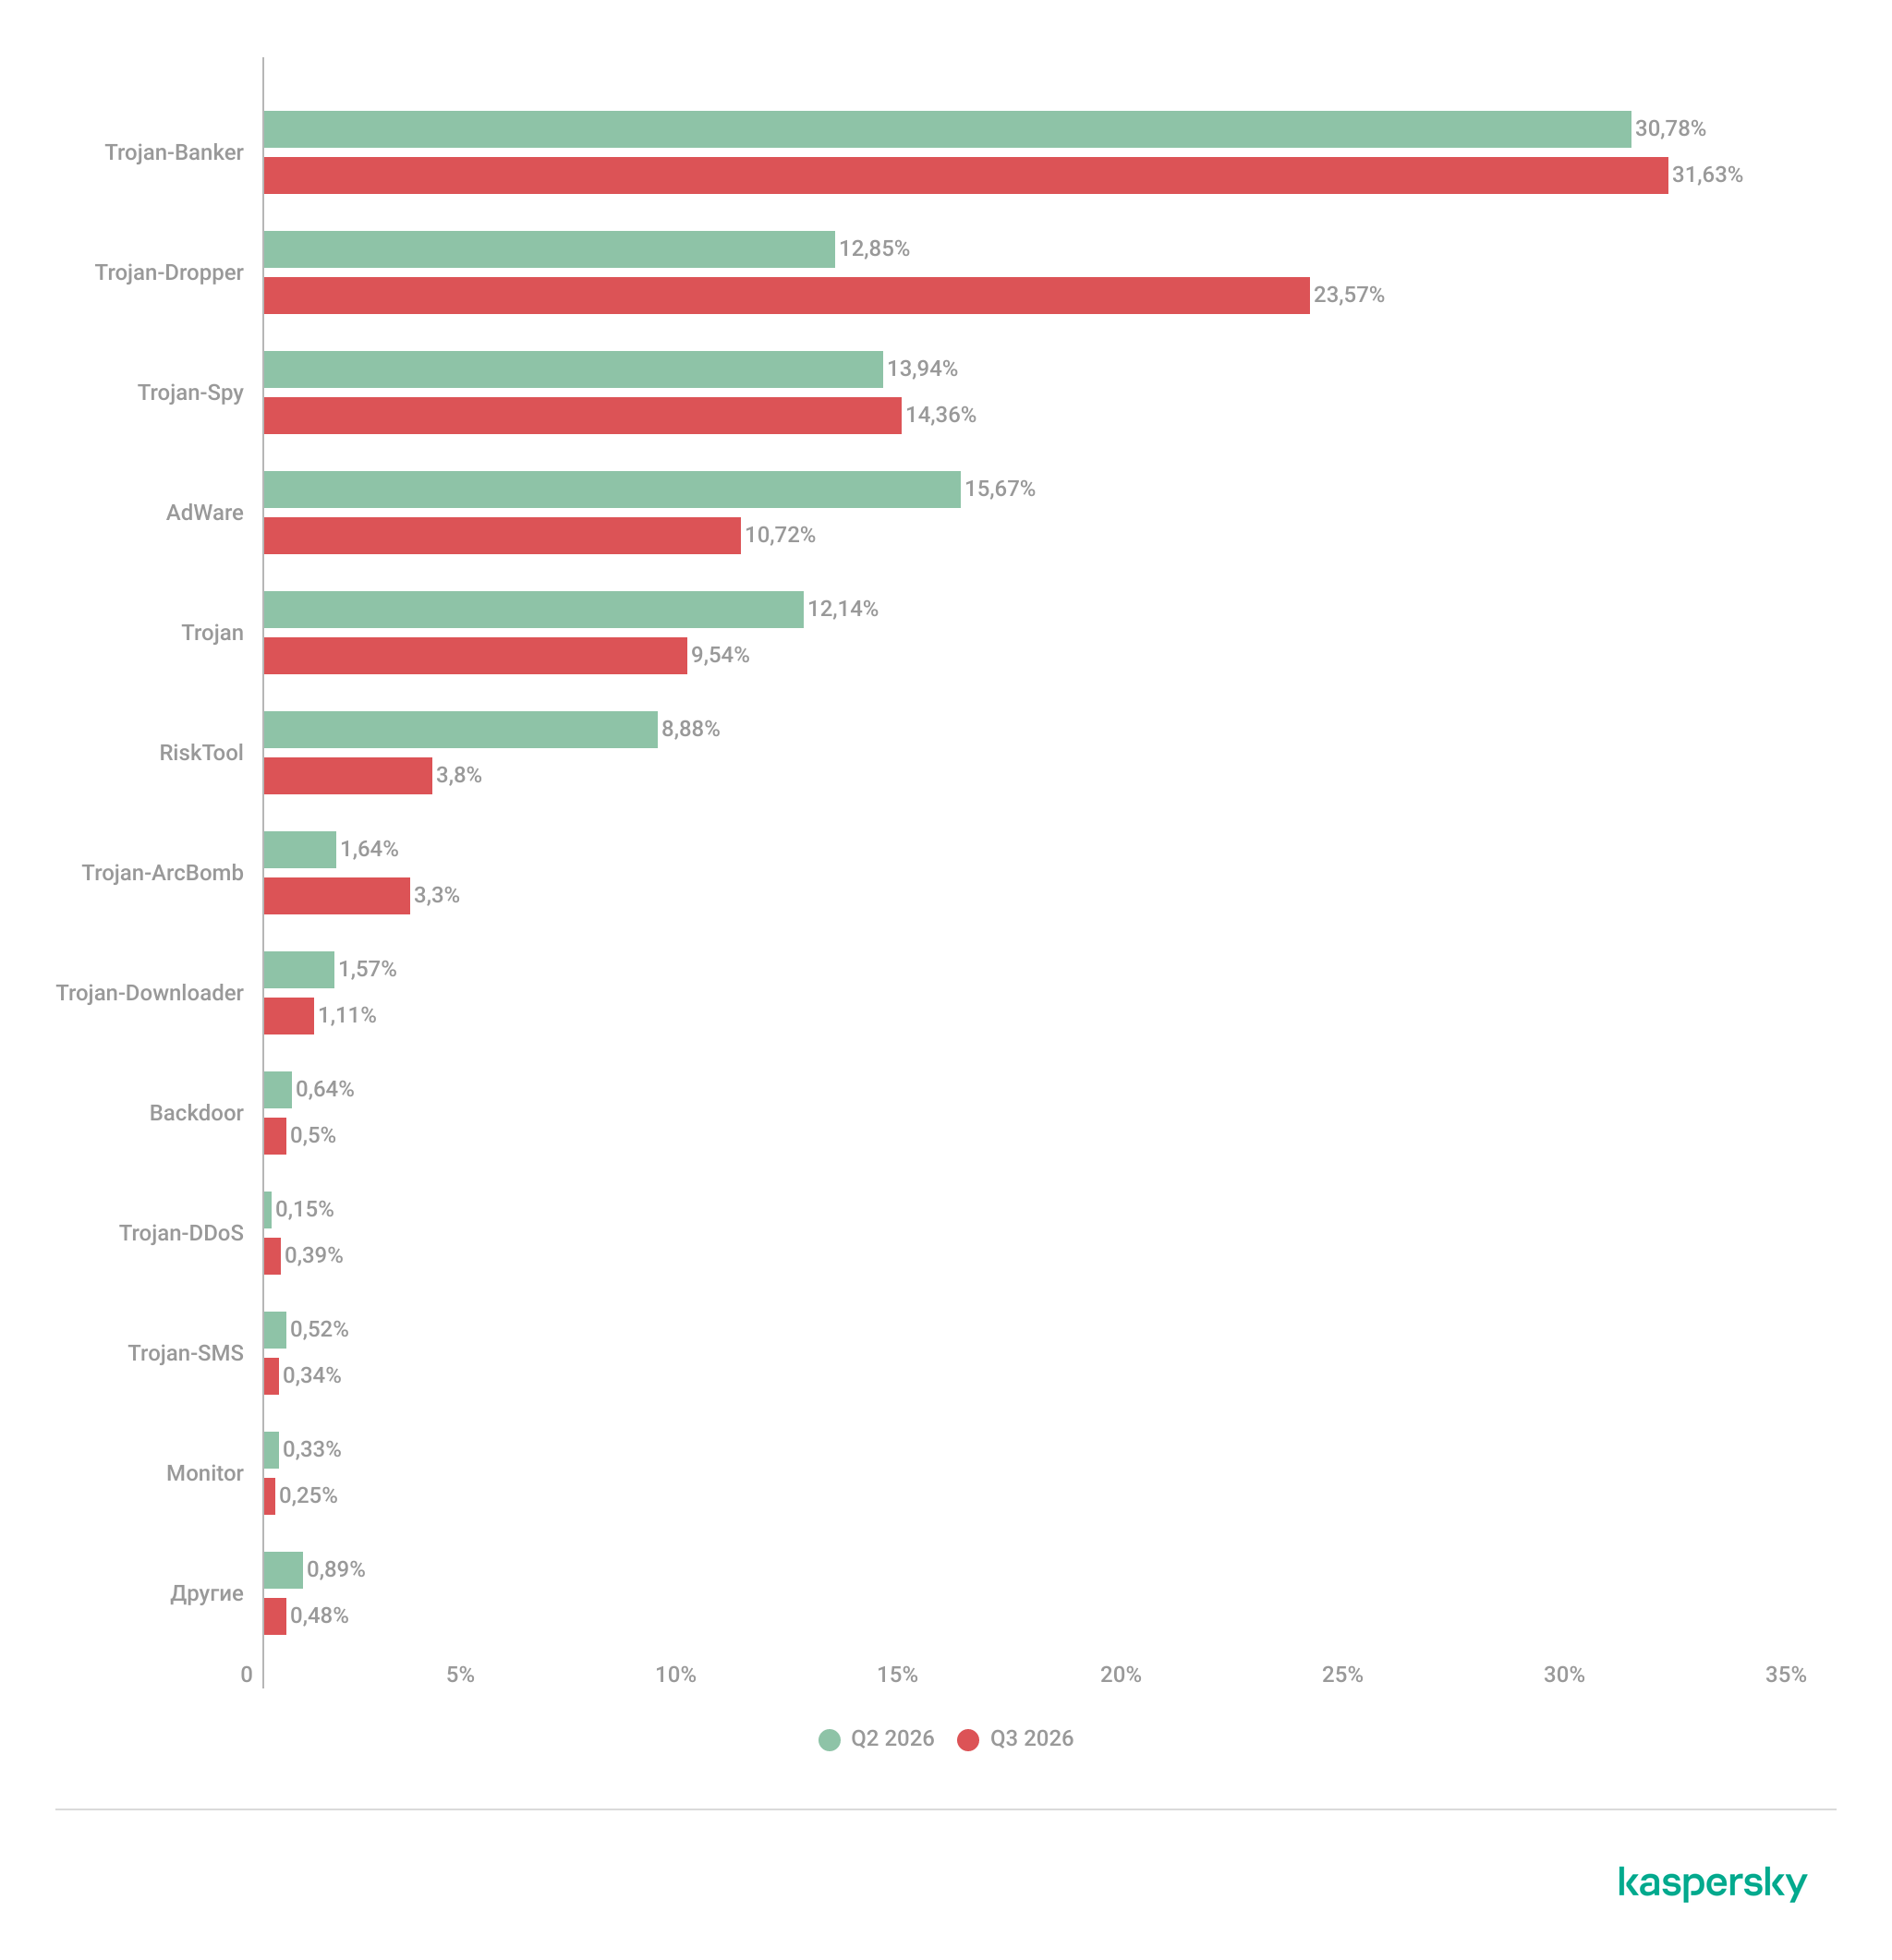
Распределение детектируемых мобильных программ по типам, Q2* — Q3 2026
* Данные за предыдущий квартал могут незначительно отличаться от опубликованных ранее в связи с ретроспективным пересмотром некоторых вердиктов.
Резкий рост числа вредоносных приложений категории Trojan-Dropper связан с увеличением количества дропперов, доставляющих известные банковские троянцы, такие как Mamont и Creduz. В прошлом квартале мы уже говорили о тенденции злоумышленников «упаковывать» банкеры: таким образом они классифицируются как дропперы, что объясняет растущую динамику. При этом стоит отметить, что обычные банковские троянцы по-прежнему занимают первую строчку. Вместе с дропперами они составляют более половины от числа всех обнаруженных вредоносных приложений.
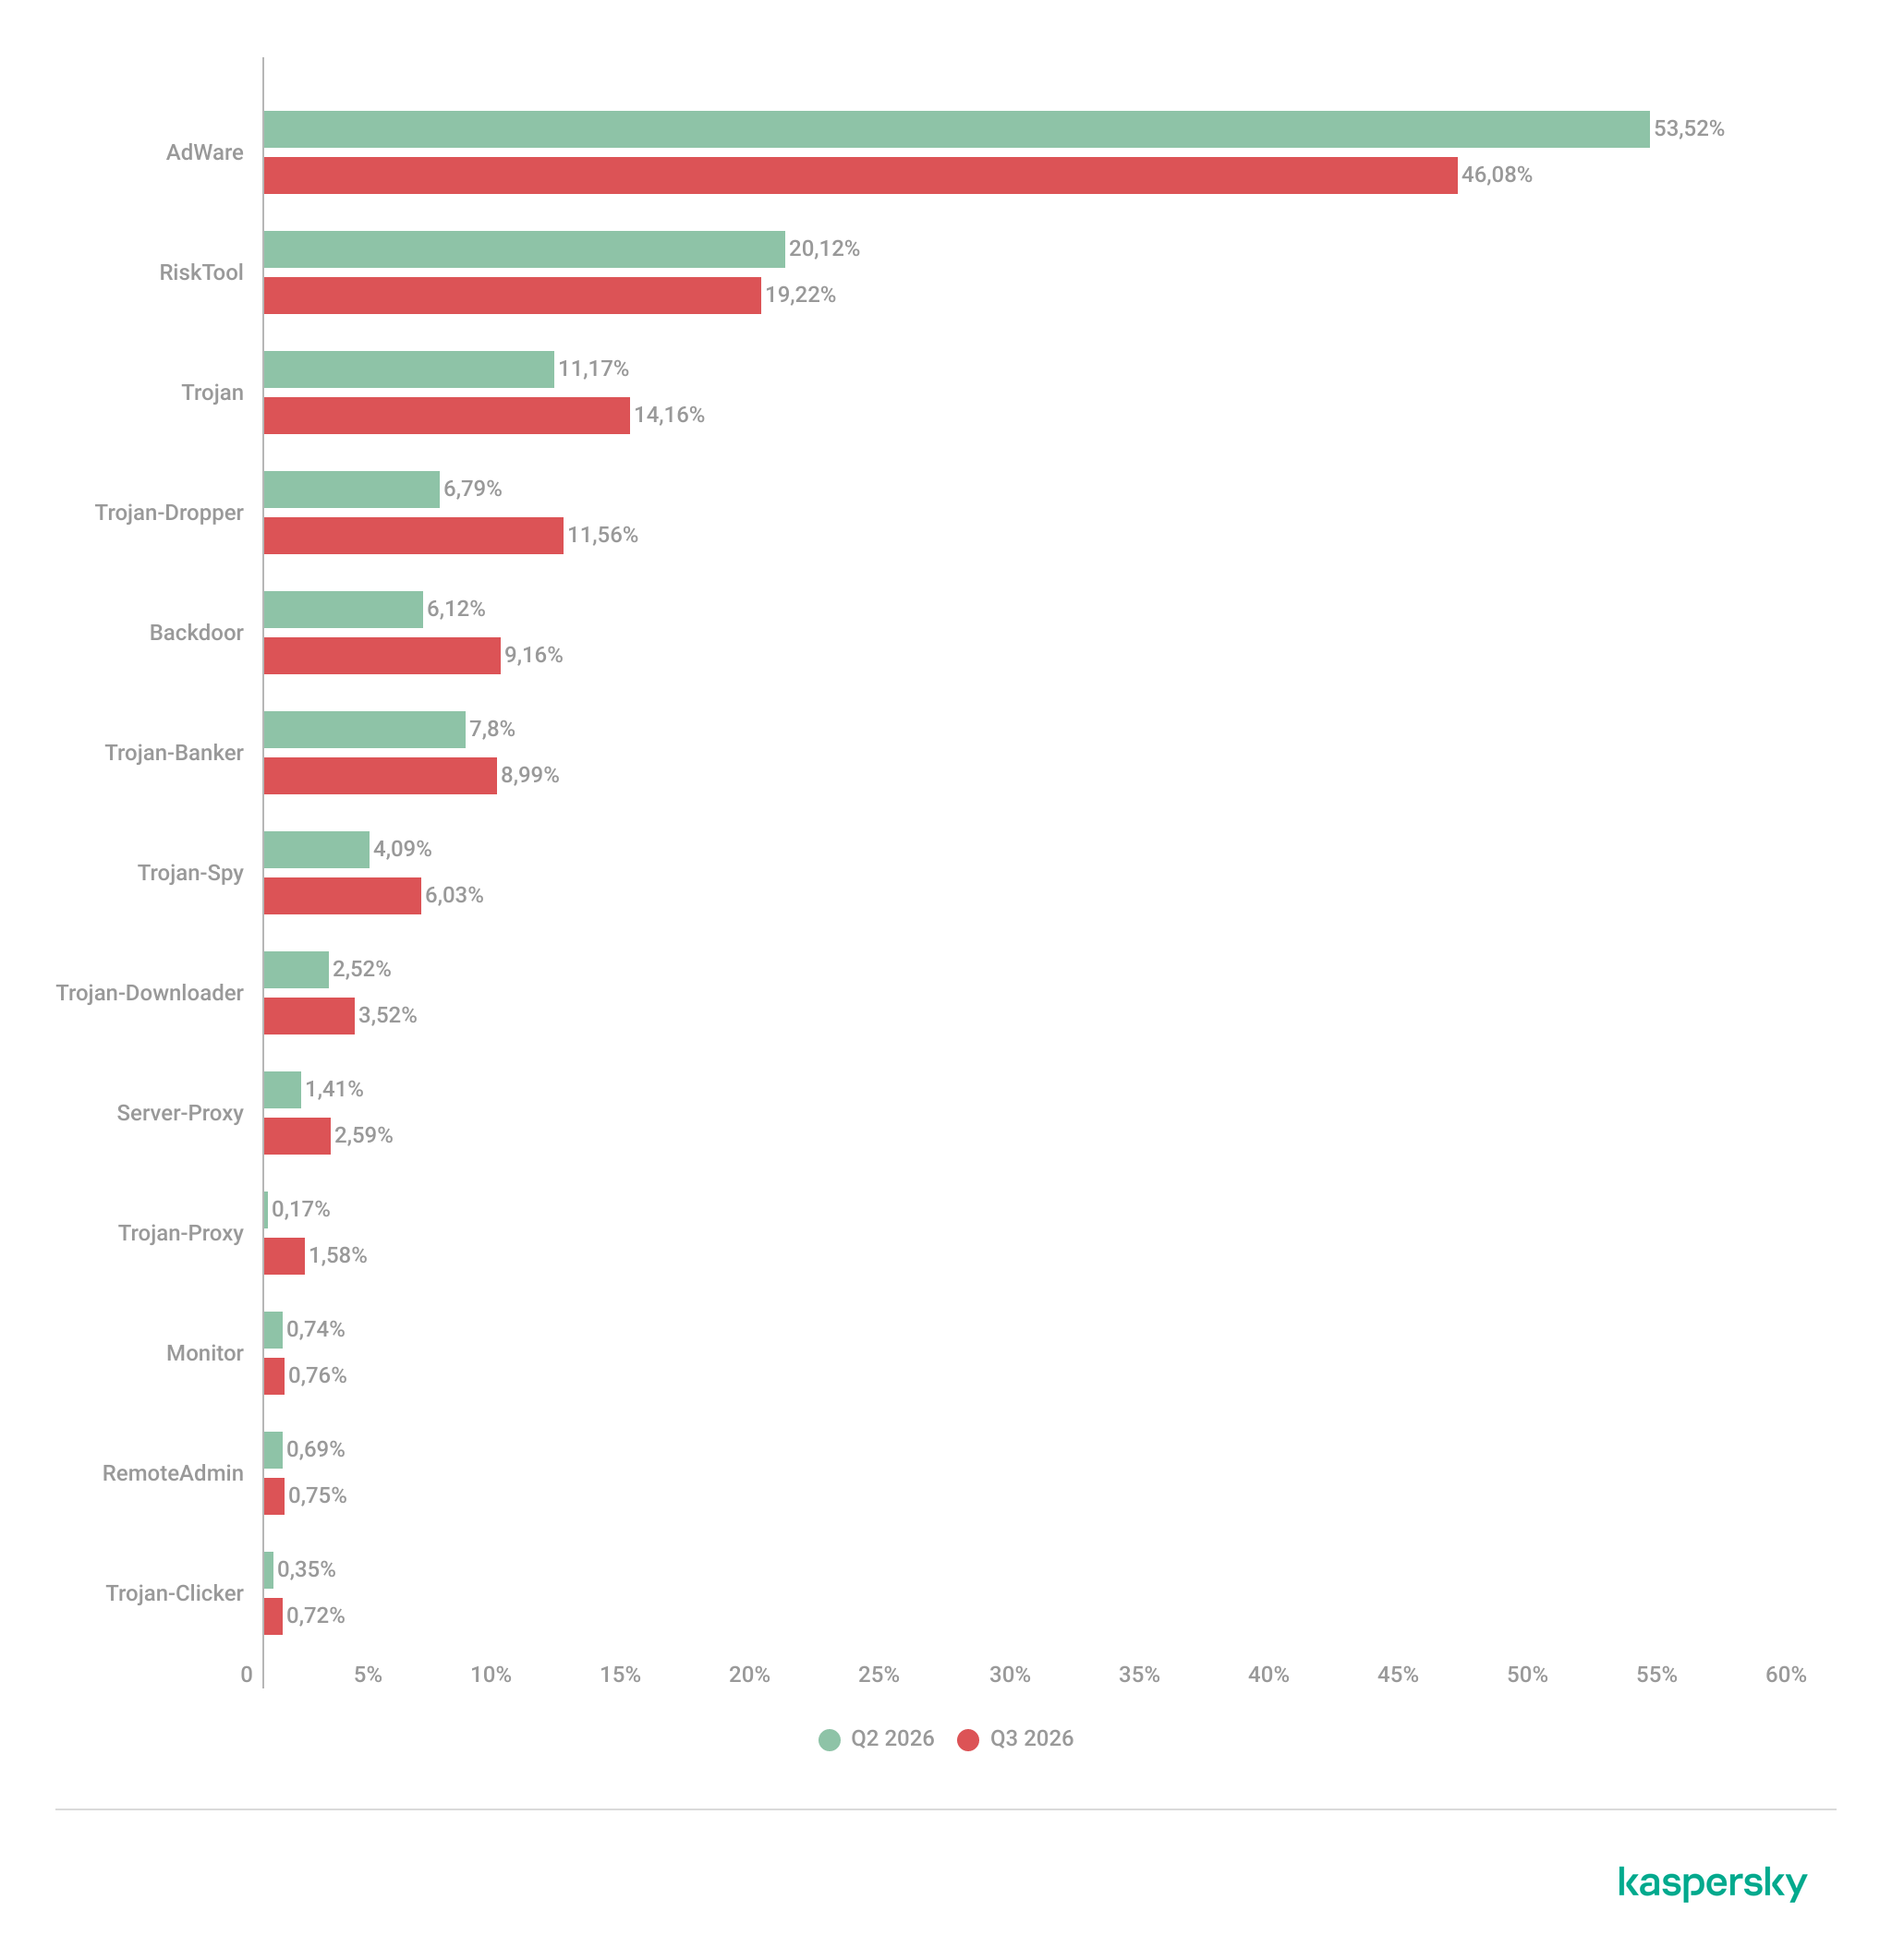
Доля* пользователей, атакованных определенным типом вредоносных или потенциально нежелательных программ, от всех атакованных пользователей мобильных продуктов «Лаборатории Касперского», Q2–Q3 2026
* Сумма может быть больше 100%, если одни и те же пользователи столкнулись с несколькими типами атак.
Продолжилось снижение числа атак AdWare.AndroidOS.HiddenAd и AdWare.AndroidOS.MobiDash, хотя рекламное ПО традиционно занимает верхнюю позицию по количеству атакованных пользователей. Рост доли Trojan-Dropper коррелирует с ростом числа «упакованных» банковских троянцев, описанным в предыдущем блоке. Среди атак зловредов типа Trojan-Spy наибольший рост обеспечили RAT-троянцы BTMOB и SpyNote, используемые для кражи финансовых средств.
TOP 20 мобильных вредоносных программ
В приведенный ниже рейтинг вредоносных программ не входят потенциально опасные и нежелательные программы, такие как RiskTool и рекламное ПО.
| Вердикт | %* Q2 2026 | %* Q3 2026 | Разница в п. п. | Изменение позиции |
| Backdoor.AndroidOS.Triada.ag | 9,35 | 13,14 | +3,79 | 0 |
| Trojan.AndroidOS.Boogr.gsh | 3,33 | 5,21 | +1,87 | +2 |
| DangerousObject.AndroidOS.GenericML. | 5,25 | 4,61 | -0,63 | 0 |
| DangerousObject.Multi.Generic. | 5,65 | 4,01 | -1,64 | -2 |
| Trojan-Proxy.AndroidOS.Vo1d.b | 0,07 | 3,20 | +3,13 | |
| Backdoor.AndroidOS.Triada.z | 3,23 | 2,85 | -0,38 | -1 |
| Trojan-Dropper.AndroidOS.Mamont.am | 0,00 | 2,72 | +2,72 | |
| Trojan.AndroidOS.Vo1d.c | 0,00 | 2,16 | +2,16 | |
| Trojan-Spy.AndroidOS.Btmob.c | 1,02 | 2,09 | +1,07 | +22 |
| Trojan.AndroidOS.Fakeapp.in | 0,00 | 2,03 | +2,03 | |
| Trojan-Dropper.AndroidOS.Mamont.aq | 0,00 | 2,03 | +2,03 | |
| Trojan-Banker.AndroidOS.Mamont.hl | 2,48 | 2,03 | -0,45 | -6 |
| Backdoor.AndroidOS.Triada.ad | 1,93 | 1,75 | -0,18 | -1 |
| Trojan.AndroidOS.Triada.fe | 2,18 | 1,70 | -0,48 | -5 |
| Backdoor.AndroidOS.Triada.ae | 1,44 | 1,67 | +0,23 | +2 |
| Trojan-Spy.AndroidOS.GGtrack.a | 1,20 | 1,65 | +0,45 | +8 |
| Trojan-Banker.AndroidOS.Agent.ws | 1,11 | 1,46 | +0,34 | +10 |
| Trojan-Dropper.AndroidOS.BeatBanker.c | 1,01 | 1,33 | +0,32 | +14 |
| Trojan.AndroidOS.Triada.hf | 1,93 | 1,33 | -0,61 | -8 |
| Trojan-Dropper.AndroidOS.Creduz.t | 0,00 | 1,30 | +1,30 |
* Доля уникальных пользователей, столкнувшихся с данным зловредом, от всех атакованных пользователей мобильных решений «Лаборатории Касперского».
Большая часть списка состоит из модификаций тех же троянцев, что были популярны в предыдущем квартале: различные варианты предустановленного троянца Triada, банкеры Mamont и шпионы BTMOB.
Главной «новинкой» среди распространенных зловредов третьего квартала стали приложения Trojan-Proxy.AndroidOS.Vo1d.b, доставляемые предустановленными троянцами. Эти приложения превращают устройство в выходной узел VPN-сервиса. Такие атаки опасны не только тем, что расходуют потенциально платный интернет-трафик пользователя на пересылку чужих данных, но и тем, что киберпреступники могут использовать зараженное устройство для проведения атак на различные сервисы, а также для посещения запрещенных веб-сайтов, таким образом совершая правонарушение от лица жертвы.
Мобильные банковские троянцы
В третьем квартале 2026 года число установочных пакетов категории Trojan-Banker снова начало увеличиваться после падения в прошлом квартале.
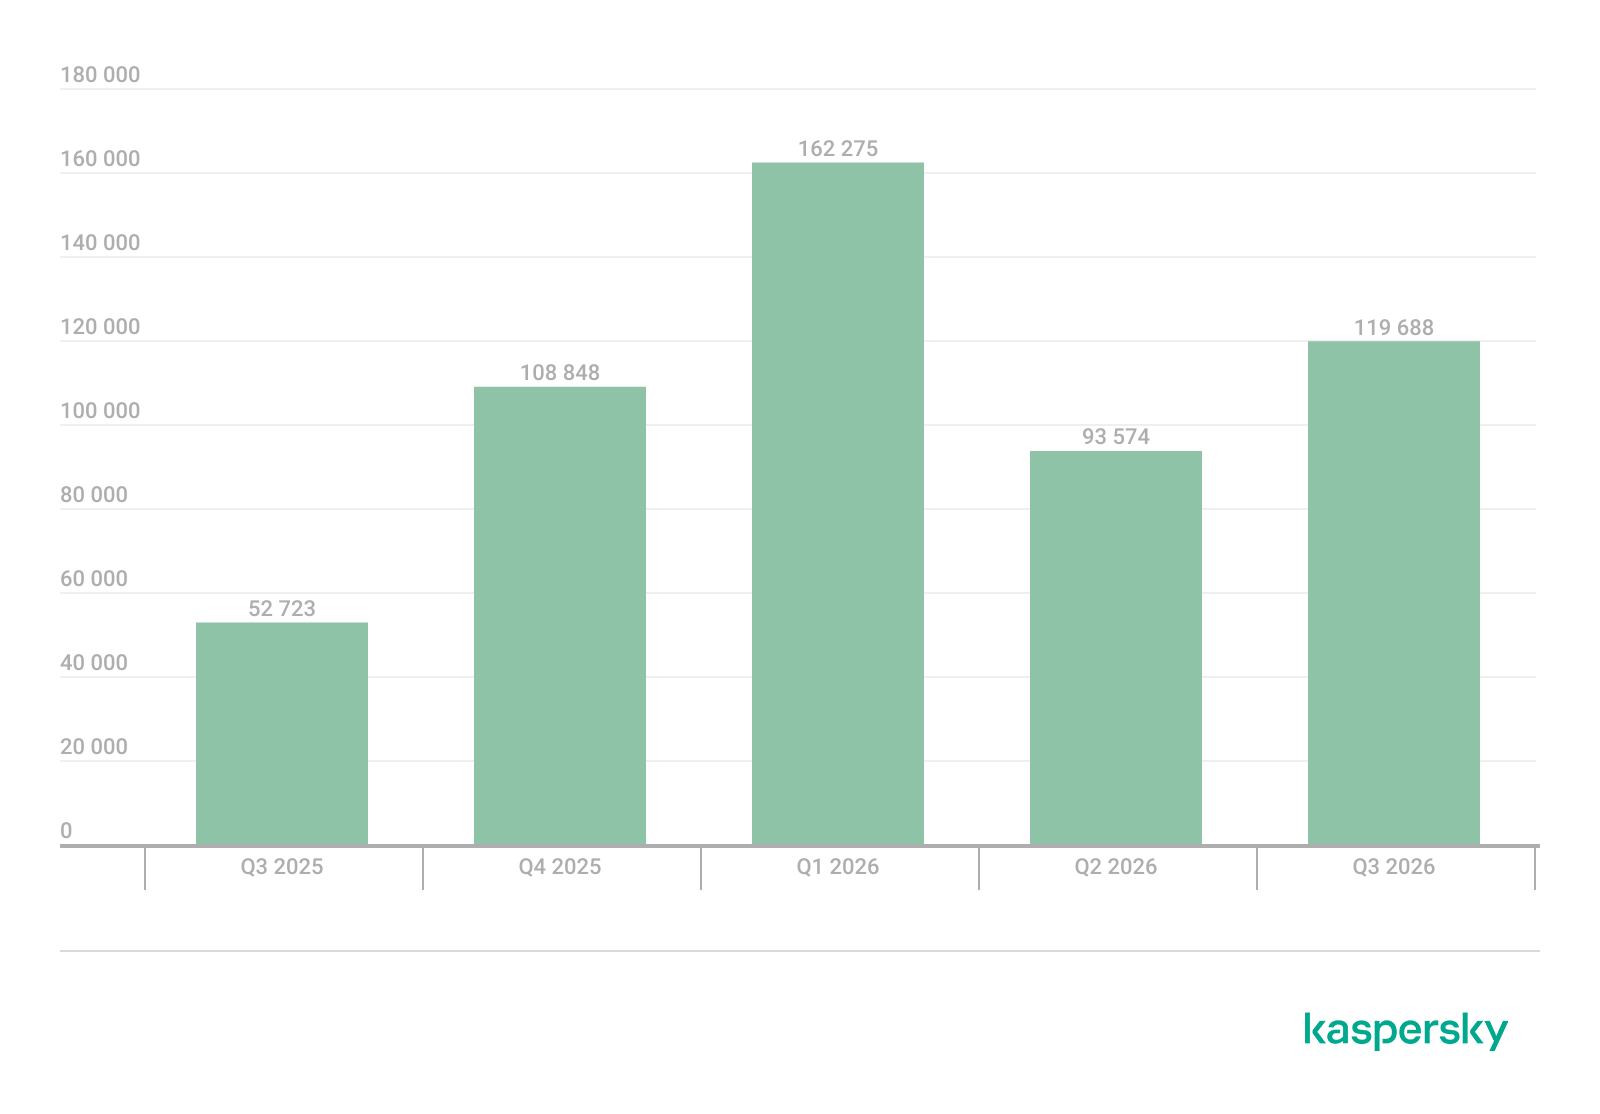
Количество установочных пакетов мобильных банковских троянцев, обнаруженных «Лабораторией Касперского», Q3 2025 — Q3 2026
В распределении банкеров по типу основную долю снова занимают троянцы Creduz. Однако, как и во втором квартале, это соотношение не наблюдается в атаках на пользователей: самыми активными троянцами традиционно оказались варианты Mamont.
TOP 10 мобильных банкеров
| Вердикт | %* Q2 2026 | %* Q3 2026 | Разница в п. п. | Изменение позиции |
| Trojan-Banker.AndroidOS.Mamont.hl | 11,13 | 10,31 | -0,81 | 0 |
| Trojan-Banker.AndroidOS.Agent.ws | 4,99 | 7,42 | +2,43 | +2 |
| Trojan-Banker.AndroidOS.Agent.eq | 2,58 | 5,58 | +3,00 | +7 |
| Trojan-Banker.AndroidOS.Mamont.lf | 2,79 | 5,10 | +2,30 | +5 |
| Trojan-Banker.AndroidOS.Mamont.od | 0,00 | 5,05 | +5,05 | |
| Trojan-Banker.AndroidOS.Mamont.mv | 5,12 | 4,29 | -0,83 | -3 |
| Trojan-Banker.AndroidOS.Faketoken.pac | 4,10 | 3,81 | -0,29 | -1 |
| Trojan-Banker.AndroidOS.Agent.io | 0,30 | 3,68 | +3,38 | +87 |
| Trojan-Banker.AndroidOS.Mamont.ns | 0,24 | 3,01 | +2,77 | +97 |
| Trojan-Banker.AndroidOS.Mamont.da | 2,37 | 2,97 | +0,60 | +2 |
* Доля уникальных пользователей, столкнувшихся с данным зловредом, от всех атакованных банковскими угрозами пользователей мобильных защитных решений «Лаборатории Касперского».
От тех же авторов

В той же категории

Развитие информационных угроз в третьем квартале 2026 года. Мобильная статистика