

Введение
ИИ-агенты и связанные с ними инструменты все активнее используются в корпоративной инфраструктуре. Они могут выполнять различные действия с правами пользователя, в том числе обращаться к данным, запускать команды и взаимодействовать с внешними сервисами. Это создает новые риски ИБ, особенно если использование таких инструментов происходит вне контроля службы безопасности и без применения проработанных политик безопасности.
Обнаружение, отслеживание и контроль ИИ-агентов становятся одной из самых насущных задач команд ИБ в настоящее время. Мы внимательно следим за развитием технологий и постоянно обновляем наши решения, чтобы своевременно реагировать на новые угрозы в стремительно меняющемся технологическом ландшафте. В этом материале мы расскажем о новом экспертном наполнении продуктов «Лаборатории Касперского», позволяющих бороться с угрозами, которые представляет распространение ИИ-агентов. Мы подходим к решению этой проблемы с нескольких сторон.
Так, в первую очередь необходимо хорошо понимать угрозу, с которой имеешь дело. Для этого на портале Kaspersky Threat Intelligence мы добавили профили с описаниями различных ИИ-агентов и способами их эксплуатации злоумышленниками. ИИ-агенты по своей сути являются программами (процессами), которые выполняются в операционной системе на конечных устройствах и могут запускать другие процессы. Это означает, что решения класса Endpoint Detection and Response являются в контексте этой угрозы одним из ключевых средств контроля на конечных устройствах. Они выявляют наличие и запуск ИИ-агентов, отслеживают их активность и обнаруживают потенциально опасное поведение, а при необходимости обеспечивают реагирование — остановку подозрительного процесса, блокировку активности или изоляцию хоста, снижая вероятность развития инцидента. Для этого мы разработали специальные адаптированные детектирующие правила.
Для контроля и ограничения запуска ИИ-агентов можно использовать возможности Kaspersky Security для бизнеса. Это решение позволяет обнаруживать наличие ИИ-агентов и регулировать работу с ними при помощи компонента «Контроль приложений», использующего категоризацию запускаемых процессов приложений на конечных устройствах, и компонента «Веб-Контроль», который позволяет управлять доступом пользователей на конечных устройствах к определенным категориям веб-ресурсов.
Наконец, безвредные ИИ-агенты могут содержать вредоносные инструкции (скиллы), например, загруженные из небезопасных внешних источников. Kaspersky Scan Engine анализирует установленные приложения для выявления подобных угроз, а также отслеживает файлы LLM-моделей на предмет вредоносного кода. Рассмотрим перечисленные решения и технологии подробнее.
Популярные ИИ-приложения и сервисы в организациях
В распределении ИИ-агентов по популярности среди пользователей продуктов «Лаборатории Касперского» за сентябрь 2026 года на первых строчках оказываются инструменты от компаний Anthropic и OpenAI. Этот список основан на данных телеметрии решений «Лаборатории Касперского» и отражает количество пользователей, у которых на момент исследования были установлены соответствующие продукты вендоров в области ИИ.
| № | Продукт на базе ИИ |
| 1 | Claude |
| 2 | Claude Code |
| 3 | Codex |
| 4 | OpenCode |
| 5 | Zed |
| 6 | Wispr Flow |
| 7 | LM Studio |
| 8 | ZCode |
| 9 | Chatbox |
| 10 | Cherry Studio |
Видно, что самыми популярными ИИ-приложениями являются агентские системы, в частности ИИ-агенты для разработки программного обеспечения. Кроме того, в TOP 10 вошли приложение для локального запуска больших языковых моделей (LM Studio) и приложение для ведения заметок с помощью голоса (Wispr Flow).
По данным открытых источников, наиболее распространенными ИИ-сервисами в 2026 году являются следующие.
| № | ИИ-сервис |
| 1 | ChatGPT |
| 2 | Google Gemini |
| 3 | Claude |
| 4 | Grammarly |
| 5 | DeepSeek |
В ходе анализа наиболее популярных и востребованных приложений наши эксперты также обратили внимание на резкий рост уязвимых версий ПО и сервисов, связанных с ИИ, и за период с 2025 года по настоящее время число опубликованных уязвимостей составило более 2500.
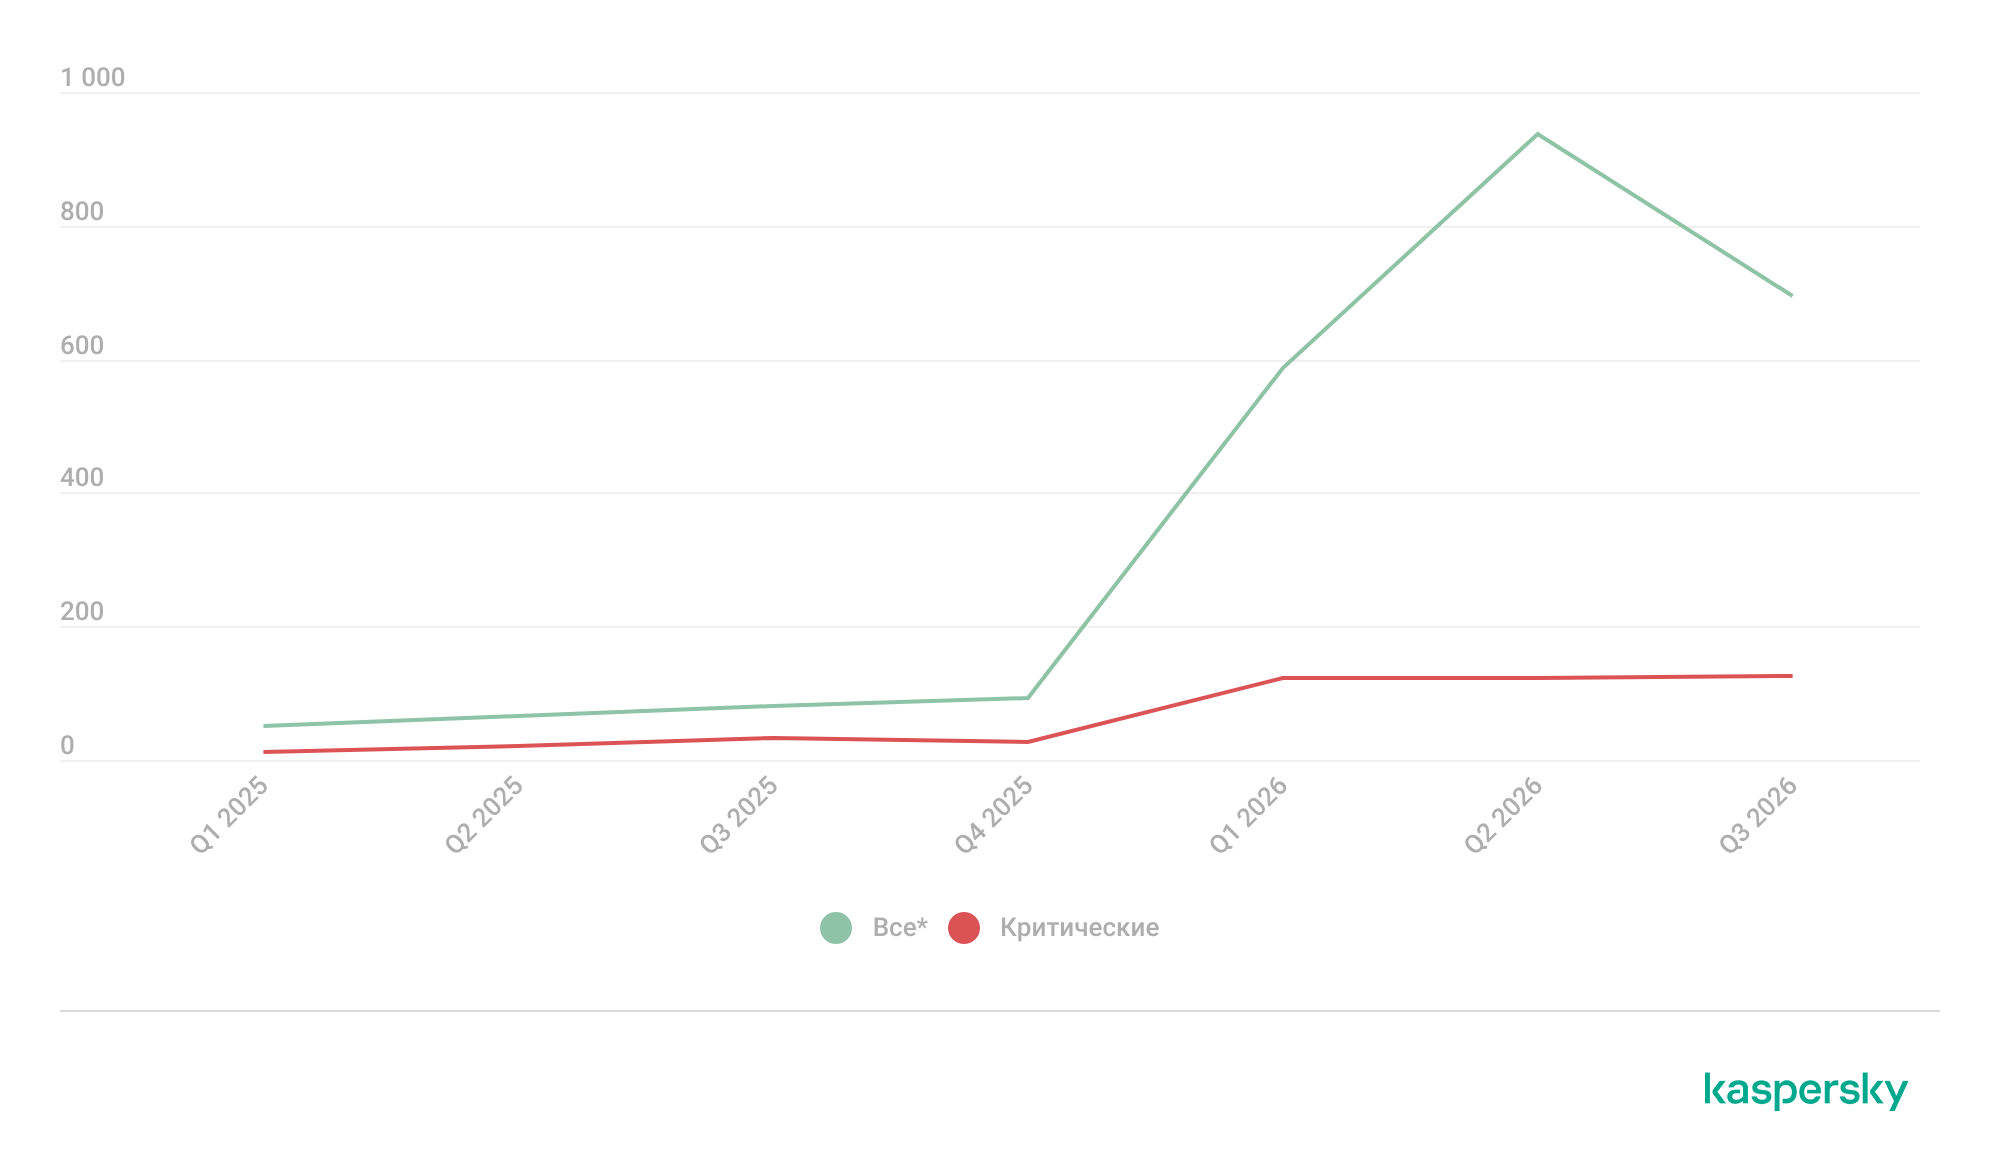
Количество опубликованных уязвимостей в LLM, ИИ-инструментах и плагинах, которые включают аналогичную функциональность, за 2025–2026 годы
* Данные за предыдущие кварталы были обновлены и могут незначительно отличаться от опубликованных ранее.
Компоненты «Контроль приложений» и «Веб-Контроль»
Для обеспечения соблюдения политики безопасности организации в отношении ИИ-агентов и других ИИ-приложений в корпоративной сети в продуктах «Лаборатории Касперского» присутствует функциональность контроля приложений с помощью так называемых KL-категорий. Они используются для классификации установленного ПО и позволяют гранулярно настраивать запуск разрешенных в организации приложений.
Компонент «Контроль приложений» (Application Control) позволяет отслеживать, какие ИИ-агенты функционируют в корпоративных системах в любой момент времени, на каких хостах и под какими учетными записями, за счет анализа запускаемых процессов на конечных устройствах. Более того, «Контроль приложений» также предоставляет информацию о том, как давно используется та или иная программа.
Эта функциональность облегчает администратору Kaspersky Security Center (KSC) работу по обеспечению контроля приложений. С помощью KL-категорий можно разрешать или запрещать запуск ИИ-агентов внутри компании для определенных групп сотрудников.
Со стороны администраторов KSC описанная функциональность выглядит следующим образом.
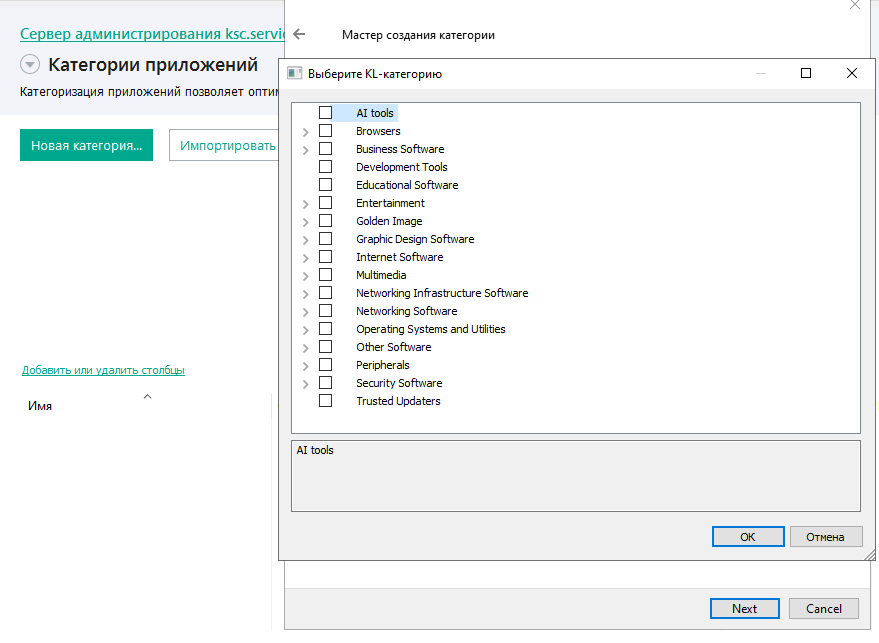
Доступные KL-категории при настройке «Контроля приложений»
Подробно с процессом настройки «Контроля приложений» в KSC можно ознакомиться по ссылке.
В Kaspersky Endpoint Security (KES) компонент «Контроль приложений» может работать в двух режимах:
- Список запрещенных. Режим, при котором «Контроль приложений» разрешает пользователям запуск любых приложений, кроме тех, которые запрещены в правилах «Контроля приложений». Этот режим установлен по умолчанию.
- Список разрешенных. Режим, при котором «Контроль приложений» запрещает пользователям запуск любых приложений, кроме тех, которые явно разрешены в правилах «Контроля приложений».
Ниже представлены шаги по настройке компонента «Контроль приложений» в режиме запрета ИИ-инструментов.
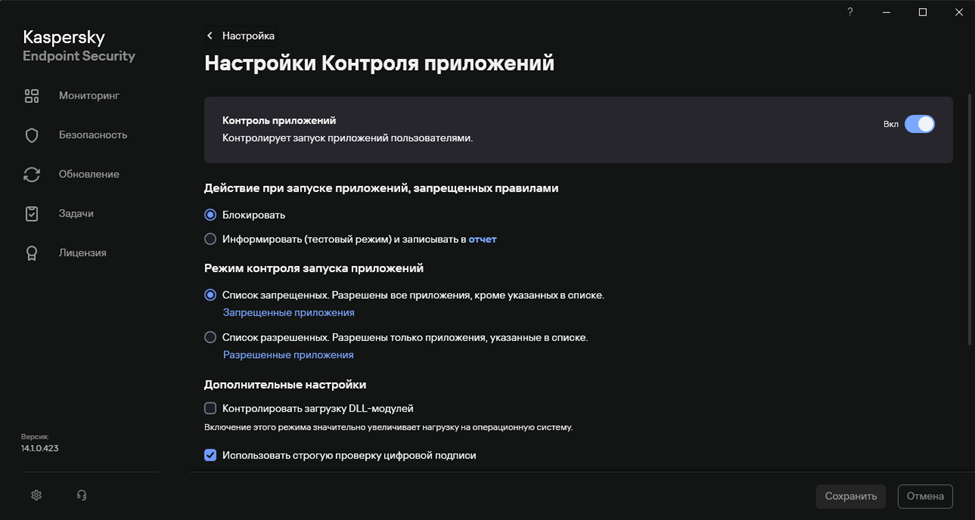
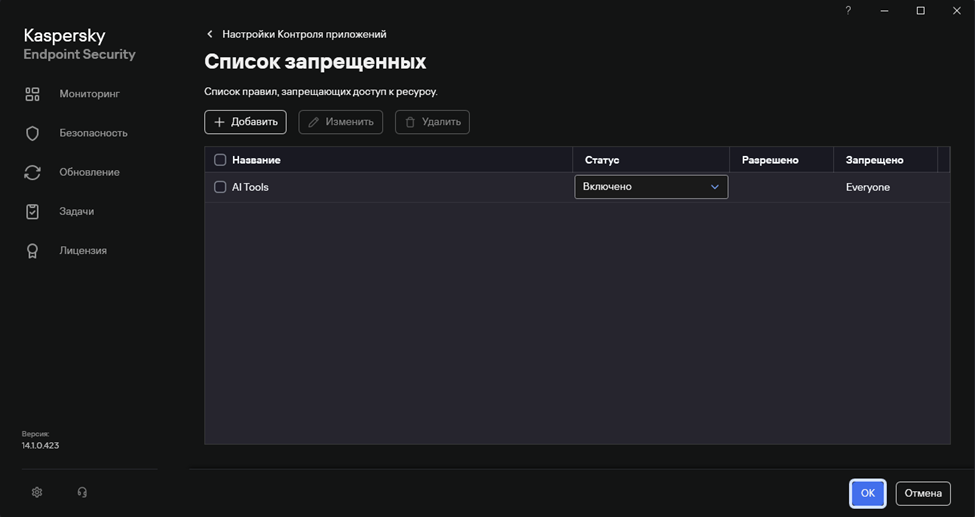
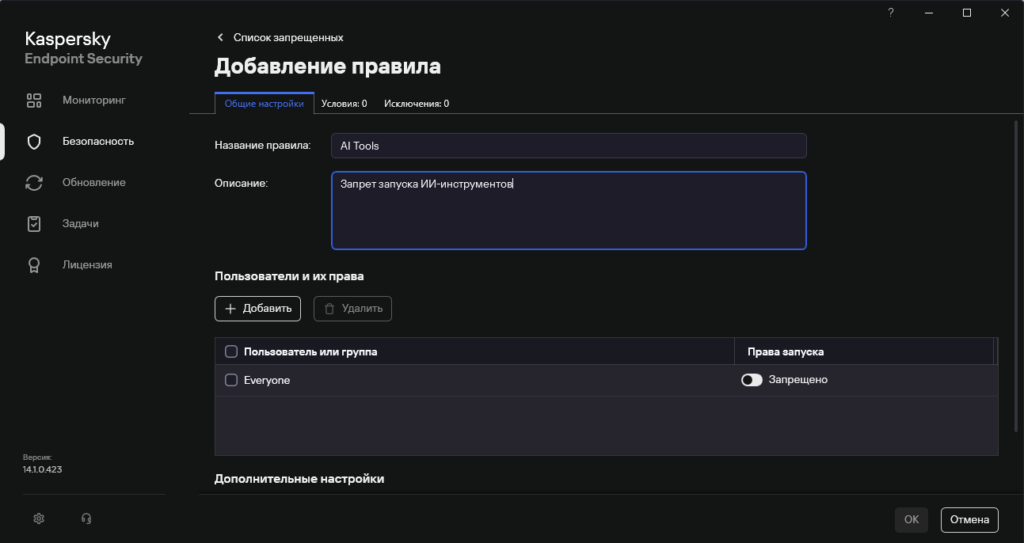
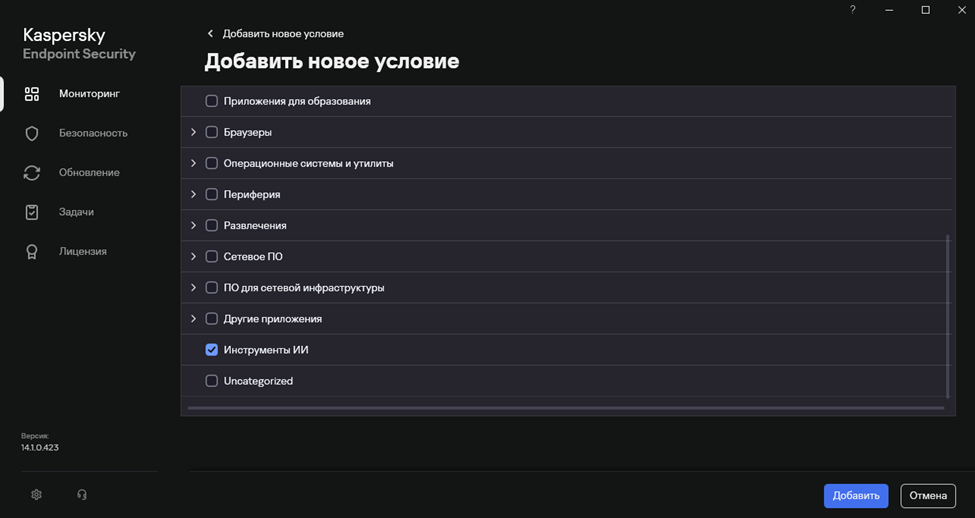
Настройка «Контроля приложений» с категорией «Инструменты ИИ» в KES
В этом случае при попытке запуска ИИ-агента пользователь получит соответствующее уведомление, а инструмент не будет запущен.
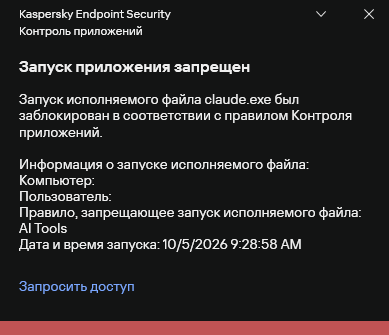
Уведомление KES о попытке запуска ИИ-агента
Подробнее с настройкой работы модуля «Контроль приложений» в KES можно ознакомиться по ссылке. Также на нашем общедоступном портале можно изучить информацию о KL-категориях и приложениях, которые к ним относятся, в частности подробности о категоризации ИИ-агентов и их популярности.
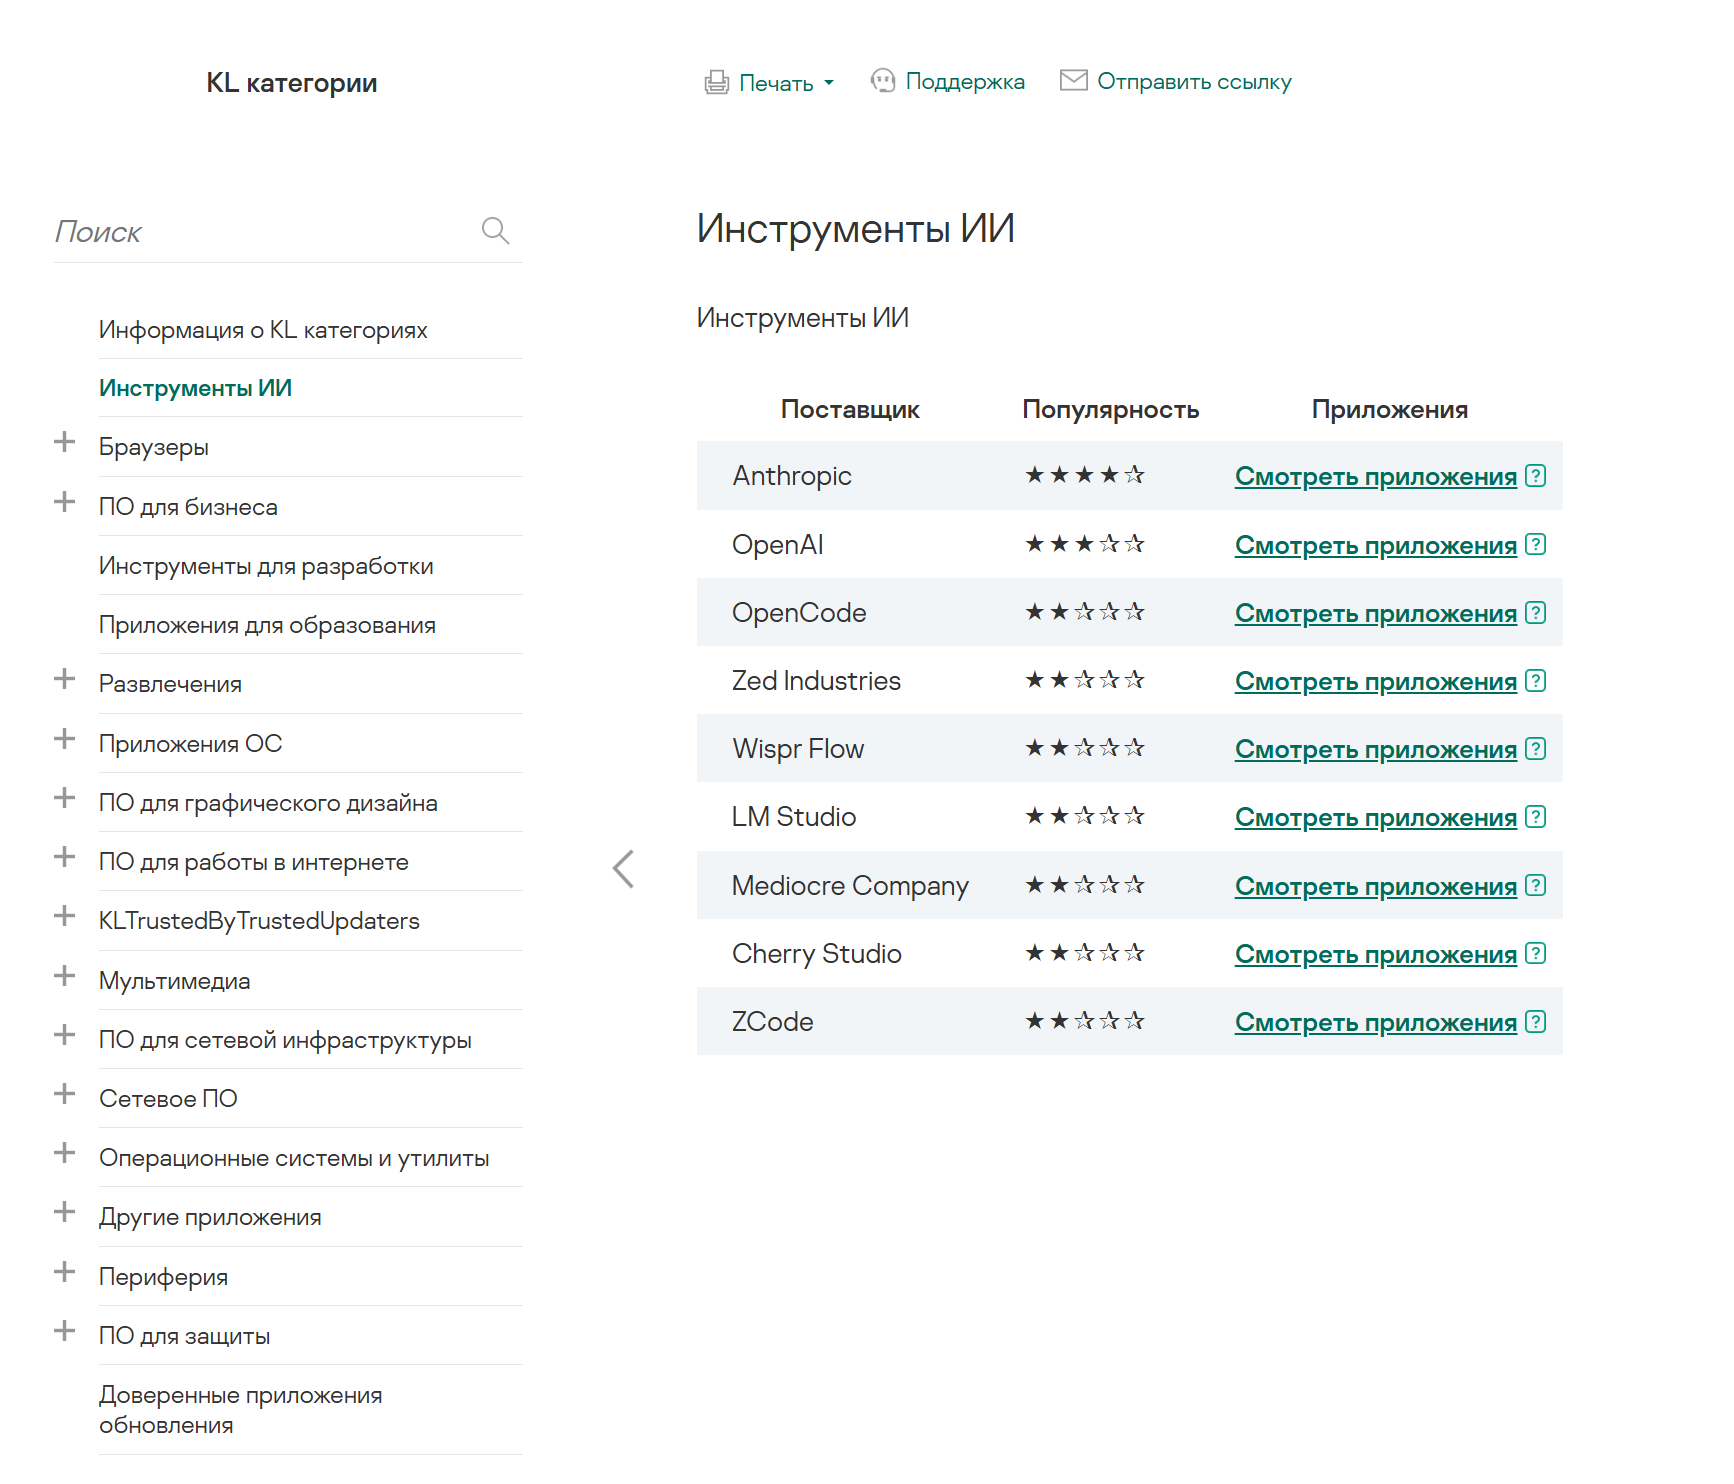
KL-категория «Инструменты ИИ»
В раскрывающемся списке «Смотреть приложения» отображаются продукты, которые относятся к конкретному вендору.
Похожим образом компонент «Веб-Контроль» позволяет управлять доступом пользователей к веб-ресурсам. При попытке пользователя открыть веб-сайт, доступ к которому был ограничен, KES заблокирует доступ и покажет предупреждение.
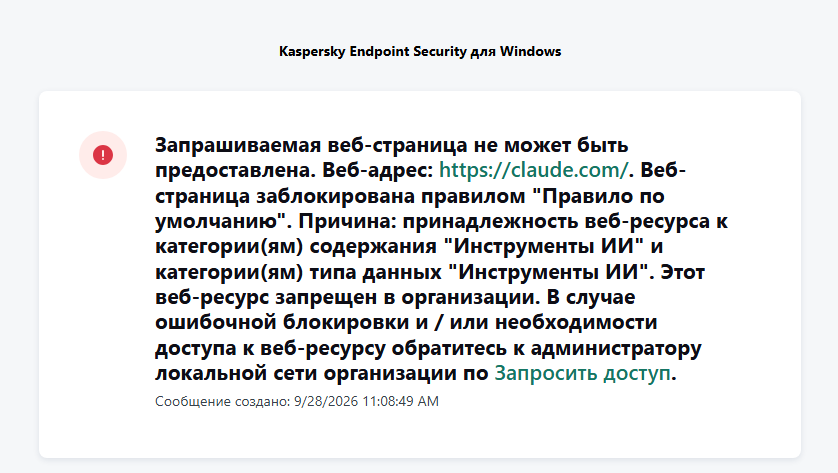
Уведомление KES о попытке перехода на запрещенный веб-ресурс
При настройке доступов администратор может заблокировать доступ к сайтам, которые предоставляют ИИ как сервис (AIaaS).
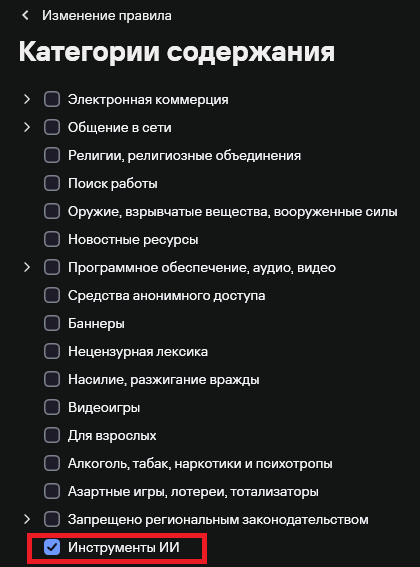
Категории веб-сайтов
Подробнее с настройкой работы модуля «Веб-Контроль» можно ознакомиться по ссылке. На справочном портале также доступна информация о категориях веб-сайтов, которые могут присваиваться ресурсам для настройки управления доступом.
Kaspersky Endpoint Detection and Response Expert
С точки зрения решений класса EDR ИИ-агент — это обычный процесс с собственным исполняемым файлом, деревом дочерних процессов и сетевыми взаимодействиями, которые необходимо отслеживать на предмет подозрительной активности. ИИ-агент может использоваться злоумышленником в качестве инструмента автоматизации, а также может быть задействован в атаке ClickFix, выполняя вредоносную инструкцию, полученную из недоверенного источника (документа, страницы, письма), при этом будучи установленным как легитимный инструмент пользователя. При этом стоит отметить, что небезопасные действия агента не всегда являются индикаторами атаки. Злого умысла в цепочке может не быть вовсе, а условия для инцидента создает на первый взгляд обычная инструкция самого пользователя, который не до конца осознает последствия ее выполнения. Поскольку по одному факту запуска агента нельзя понять, используется он для атаки или нет, в Kaspersky EDR (KEDR) Expert применяются как обычные поведенческие правила, так и правила, написанные и адаптированные для детектирования ИИ-инструментов. Вторые выявляют рискованные действия и настройки агентов, а также помогают установить, какой ИИ-инструмент участвовал в подозрительной активности.
Обычные правила KEDR обнаруживают подавляющее большинство привычных вредоносных техник и в тех случаях, когда их выполняет ИИ-агент. Подозрительный запуск PowerShell, закрепление через планировщик задач или попытка кражи учетных данных оставляют понятные, идентифицируемые следы, одинаковые вне зависимости от того, что является инициатором этих действий. Правила анализируют параметры запуска, связи процессов, затронутые файлы, сетевую активность и другие события телеметрии.
Так, в недавней кампании Armored Likho мы выявили признаки использования ИИ для создания образцов загрузчиков и дропперов, позже скомпилированных через NSIS (Nullsoft Scriptable Install System). Основными показательными артефактами были иконки в скриптах и избыточные комментарии к каждой функции, что нетипично для кода, написанного человеком. Кроме того, группировка продолжает генерировать новые модули для своих образцов BusySnake Stealer и BusySnake RAT. Например, атакующие с использованием ИИ разработали модуль, выполняющий множество проверок на наличие артефактов виртуальной среды и подсчитывающий оценку, по итогам которой образец запускается или завершает работу с кодом 0. Независимо от того, что образцы первичного доступа, полезные нагрузки и их модули были сгенерированы ИИ, выполнение ими команд через rundll32 и PowerShell детектируется правилами shell_creation_by_rundll32 и suspicious_powershell_cmd_or_script_spawning.
Таким образом, для обнаружения подобной атаки несущественно, кем написаны загрузчик, полезная нагрузка и ее модули: их выдают выполняемые команды, связи процессов и другие следы работы в системе. ИИ при этом может участвовать как в подготовке кода, так и в самой атаке непосредственно на устройстве.
Во втором случае злоумышленник использует агента для выполнения своих задач, предоставляя ему возможность выбирать и запускать необходимые команды в пределах доступных прав. Для обеспечения защиты критически важно связывать подозрительные действия с ИИ-инструментом и условиями его работы. В KEDR эту задачу решают несколько специализированных правил.
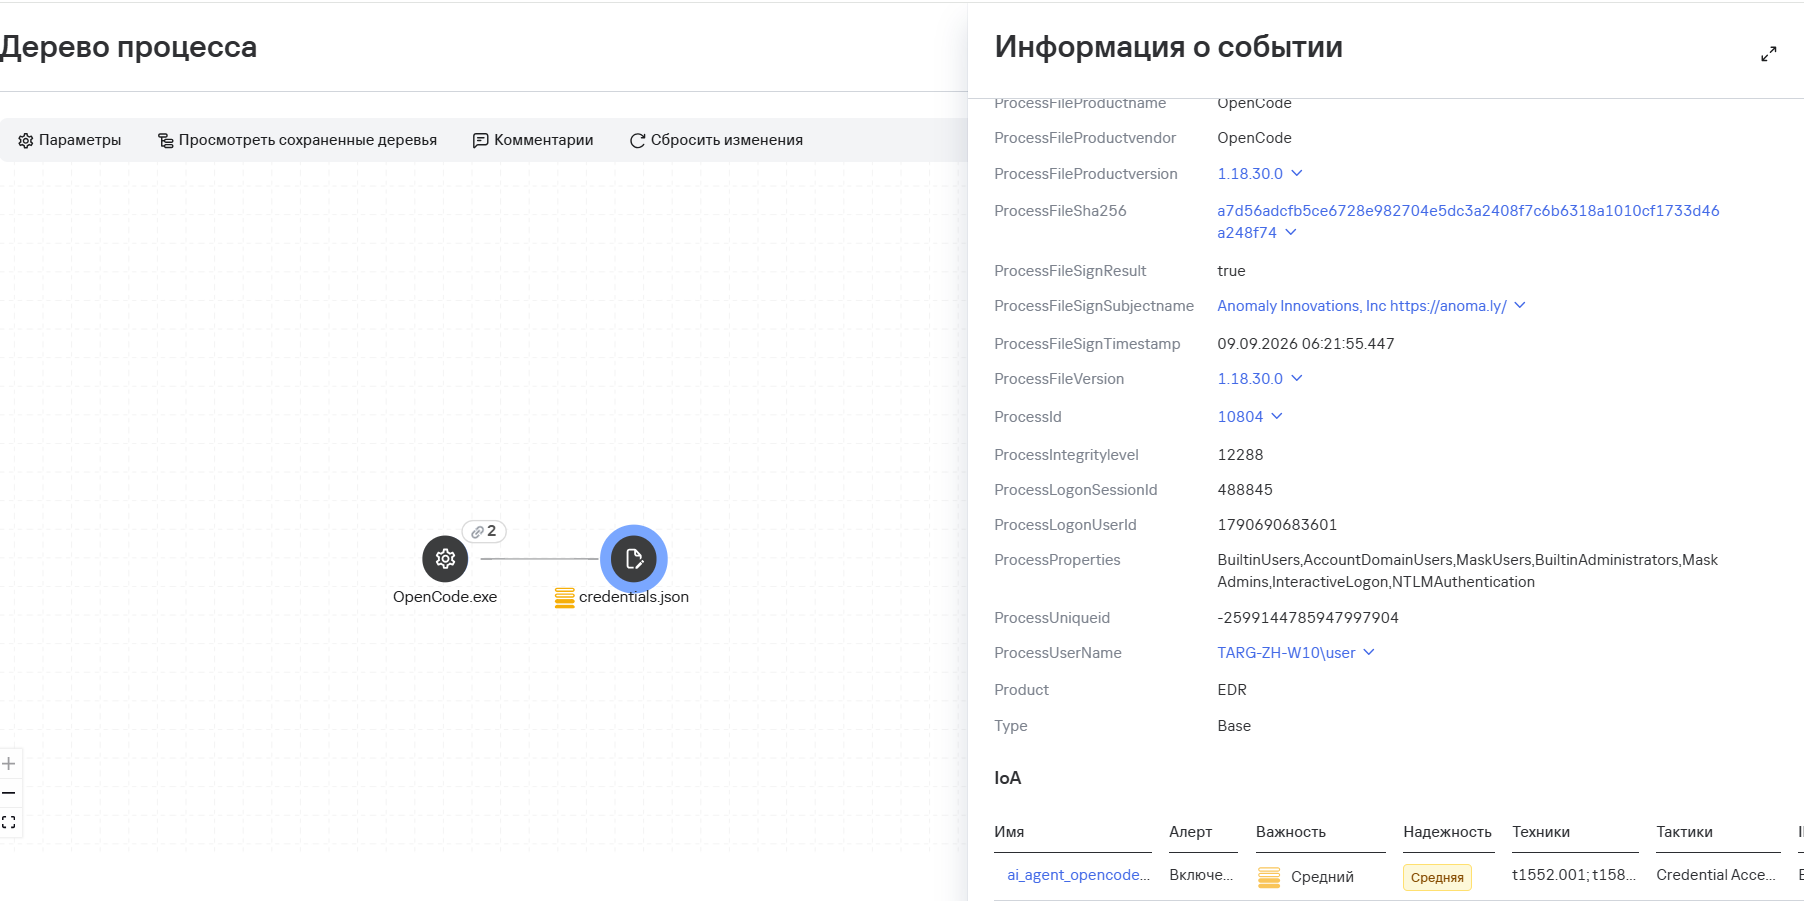
Мы создали отдельные правила для распространенных ИИ-агентов ai_agent_*_access_to_sensitive_file_**, где * — наименование инструмента, а ** — операционной системы. Они формируют алерты при доступе агента к файлам с учетными данными, токенами и ключами.
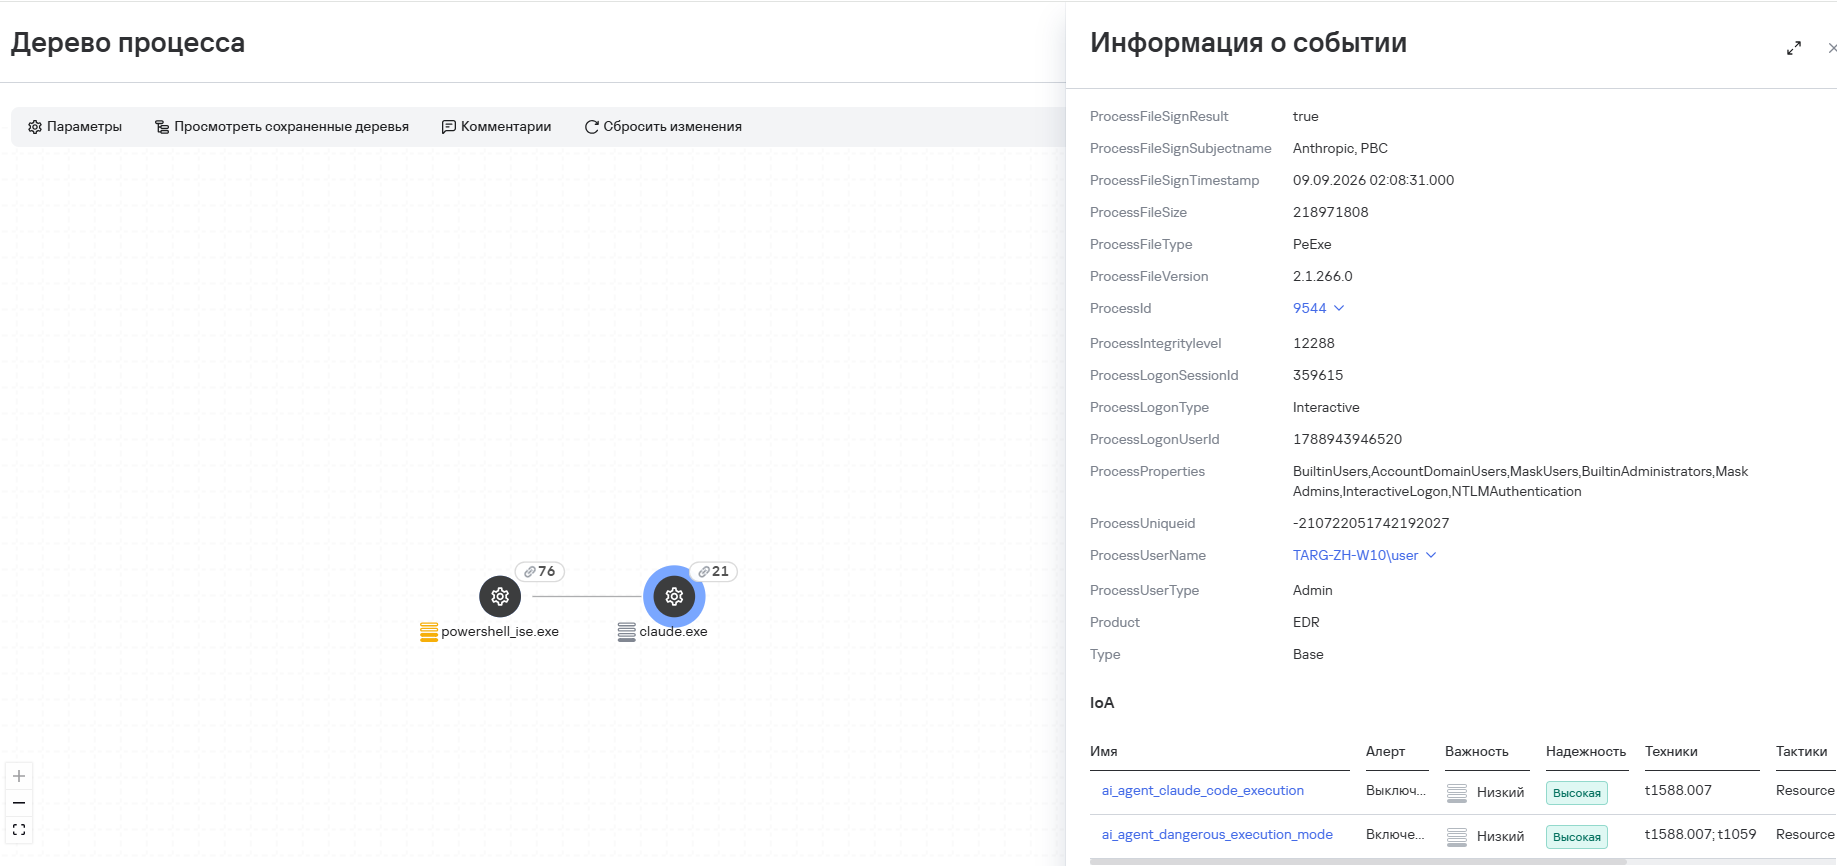
Правило ai_agent_dangerous_execution_mode выявляет запуск агентов с автоматическим одобрением всех действий (т. н. YOLO-режим) или с отключенной песочницей. Такие настройки сами по себе не говорят об атаке, но позволяют агенту выполнять опасные действия без подтверждения пользователя.
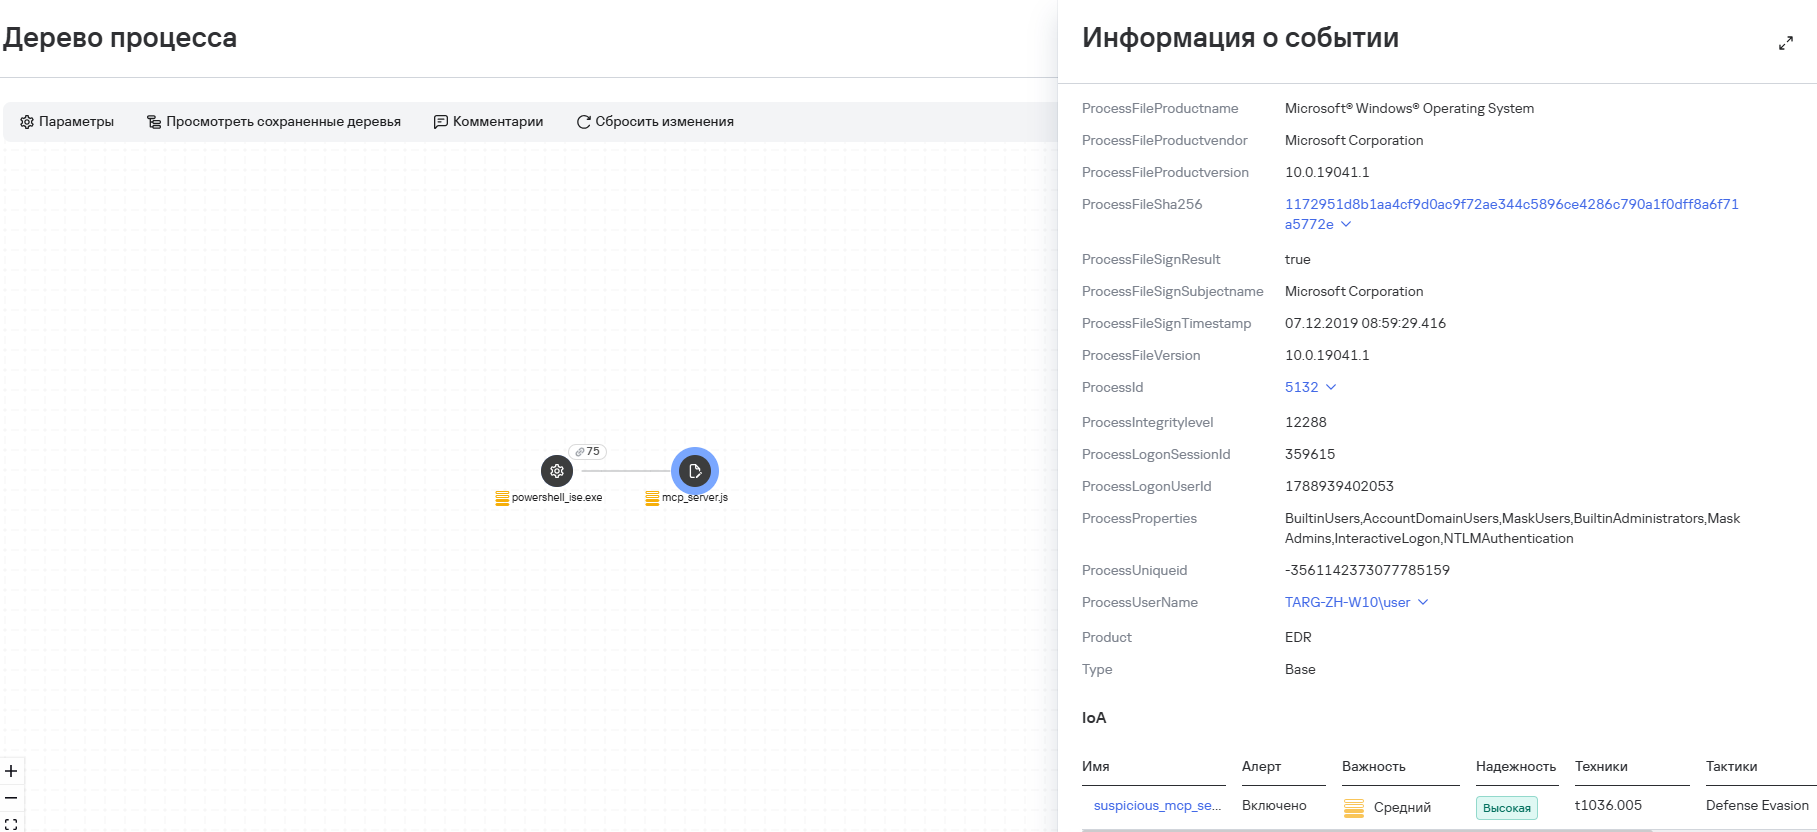
Правило suspicious_mcp_server_artifact срабатывает на создание или изменение скриптов MCP-серверов в скрытых, временных и кэш-каталогах. Злоумышленники могут размещать MCP-сервер в этих расположениях, чтобы незаметно подключать его к агенту: через MCP-сервер агенту передают инструкции, вызывают сторонние инструменты и получают доступ к данным пользователя.
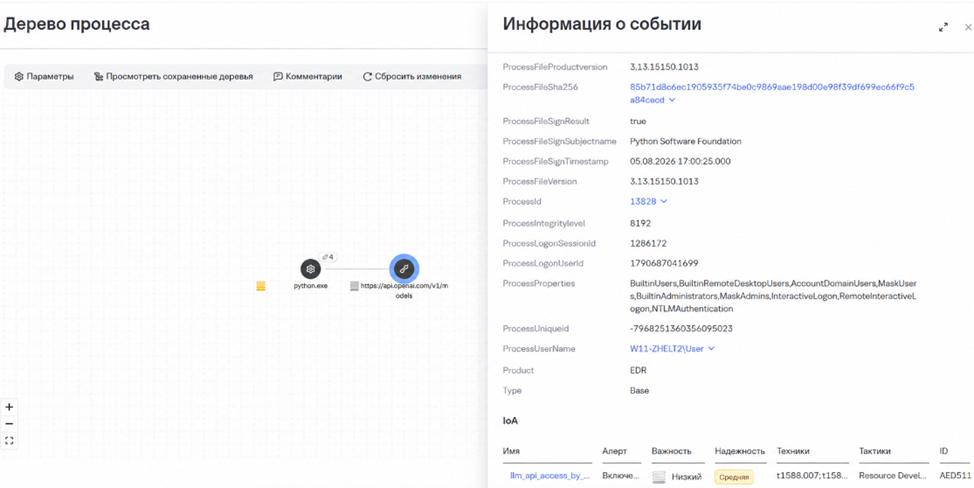
Правило llm_api_access_by_unusual_apps формирует алерт при соединении приложения с API известных внешних LLM-сервисов в Windows, Linux и macOS, если эта активность не попадает в предусмотренные исключения. Так можно заметить обращение к модели со стороны нетипичных для такого поведения приложений.
Некоторые правила Kaspersky EDR Expert размечают события для проведения расследования, но не создают алертов. Например, правила ai_agent_**_execution отмечают запуск известных агентов в Windows, Linux и macOS. Правило local_ai_model_artifact фиксирует создание и изменение файлов ИИ-моделей в характерных каталогах приложений, сред выполнения и кэша. По этим событиям можно обнаруживать на устройстве ИИ-инструменты, включая те, которые работают на локальных моделях без обращения к внешнему API.
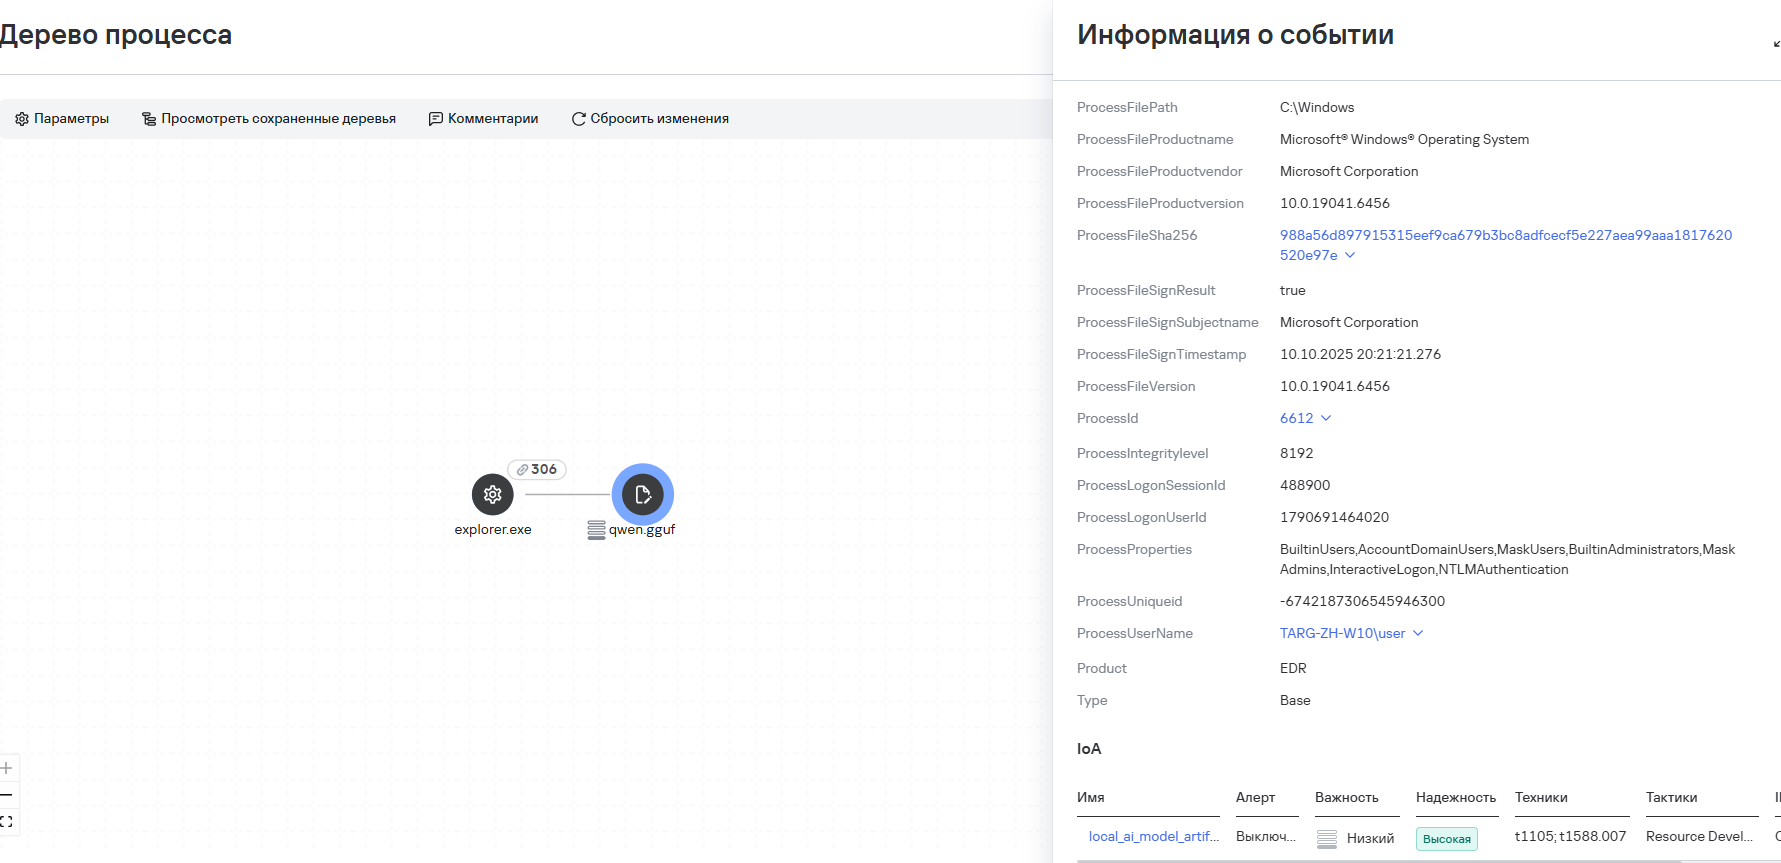
Kaspersky Threat Intelligence Portal
Профили ИИ-агентов
На портале Kaspersky Threat Intelligence доступно большое количество профилей программного обеспечения, в том числе ИИ-агентов. Их можно отсортировать по тегу ai_.
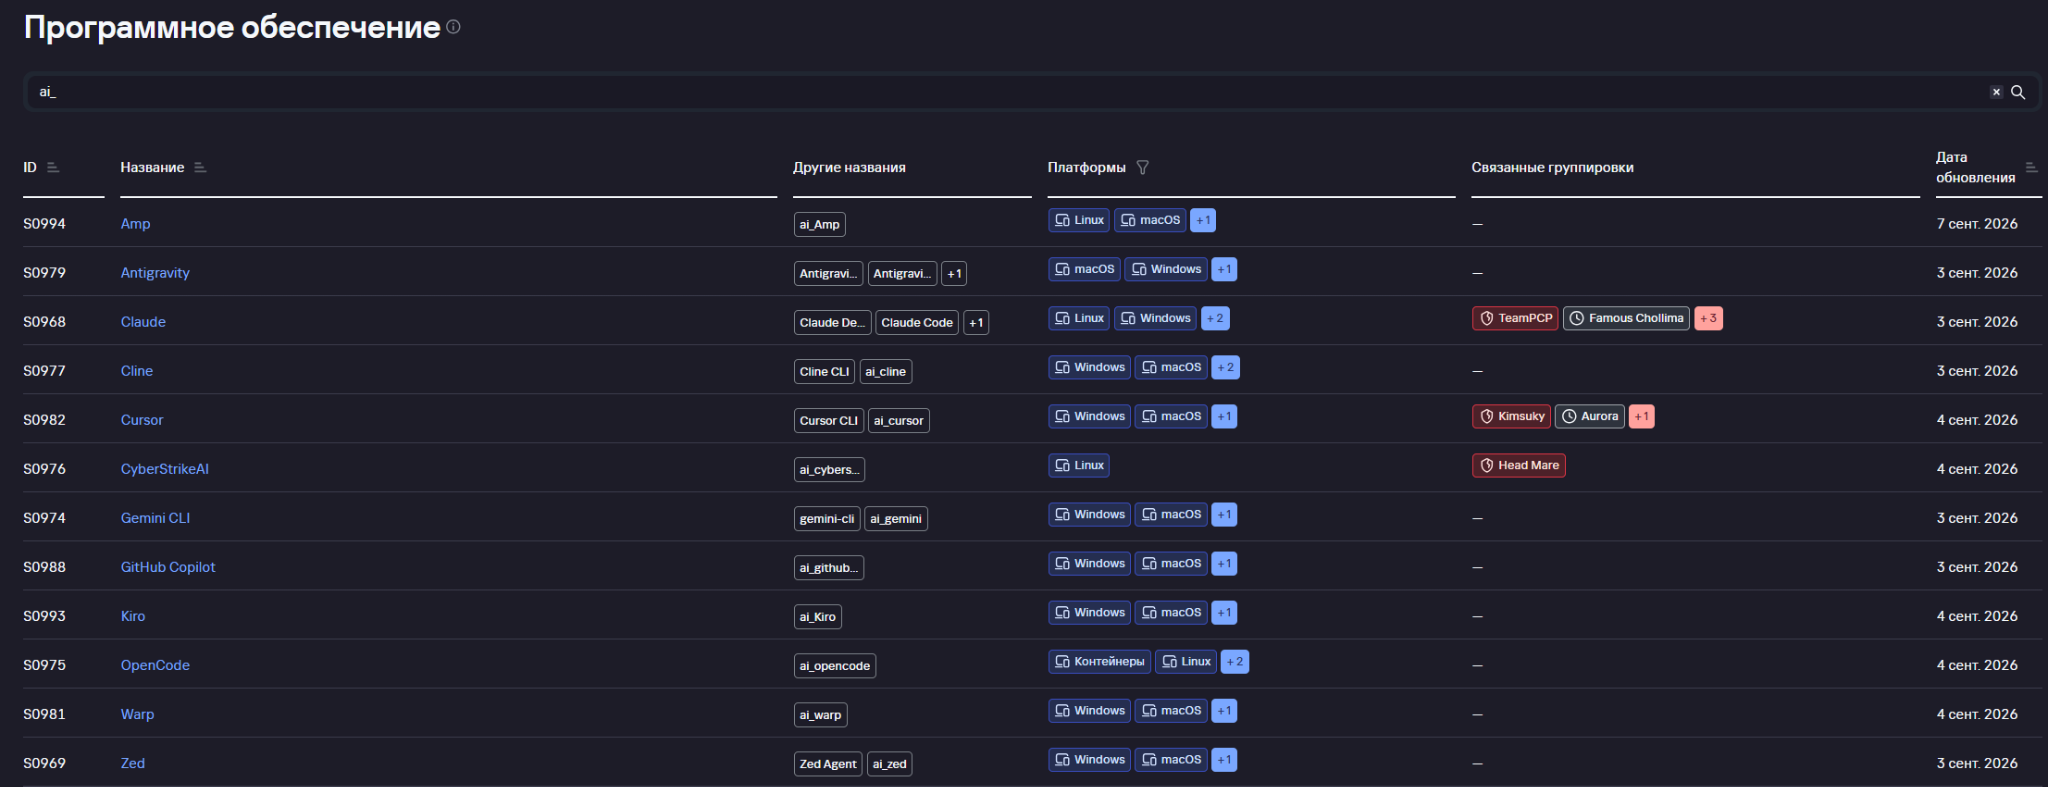
Профили ИИ-агентов на Kaspersky TIP
В профиле ИИ-агента, например Claude Desktop, можно увидеть детальное описание программного обеспечения, уровень необходимых привилегий для его запуска, поддерживаемые платформы, связанные группировки злоумышленников, использующие это ПО, а также тактики и техники, разложенные по матрице MITRE ATT&CK с детальным описанием процедур, которые можно реализовать через данный инструмент.
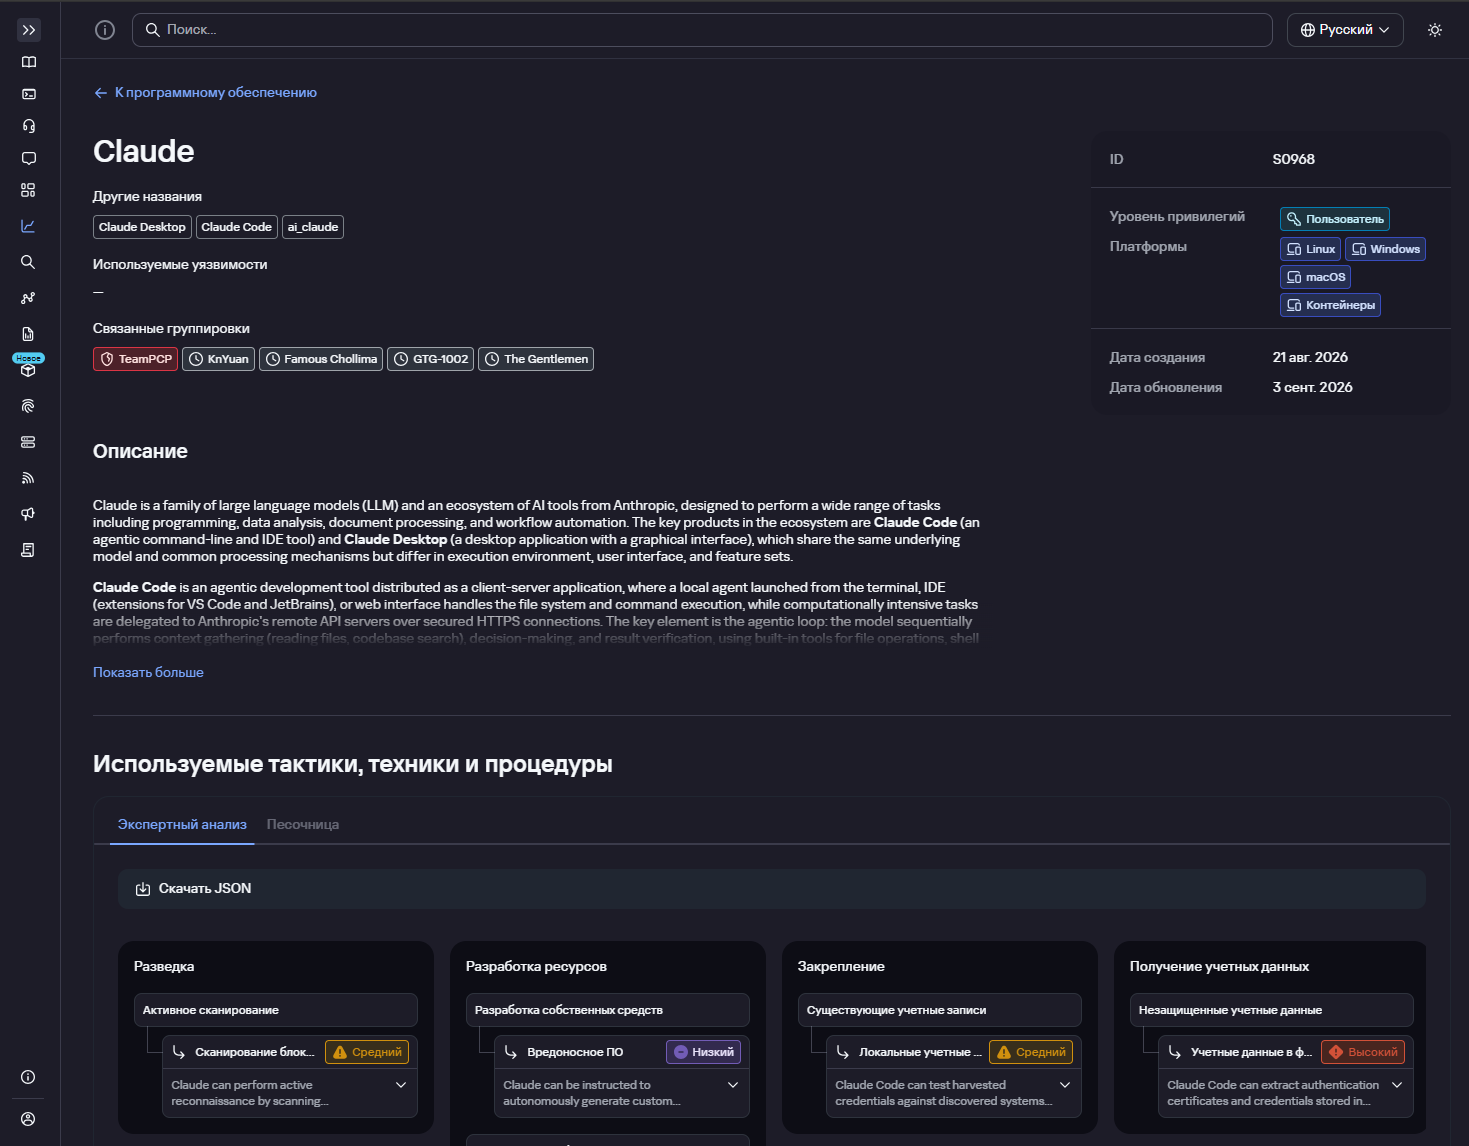
Профиль Claude на Kaspersky TIP
В описании также перечислены способы детектирования искомого ПО через механизмы стандартного системного аудита:
- Для Windows — события стандартных журналов аудита и Sysmon
- Для Linux — события аудита syscall и Sysmon
- Для сетевого аудита — набор протоколов и трафик, который идет от описываемого ПО
В блоке детектирования собраны основные артефакты программного обеспечения в системе: командные строки, возможные ключи запуска, названия создаваемых сервисов, запланированных задач, а также основные сетевые артефакты.
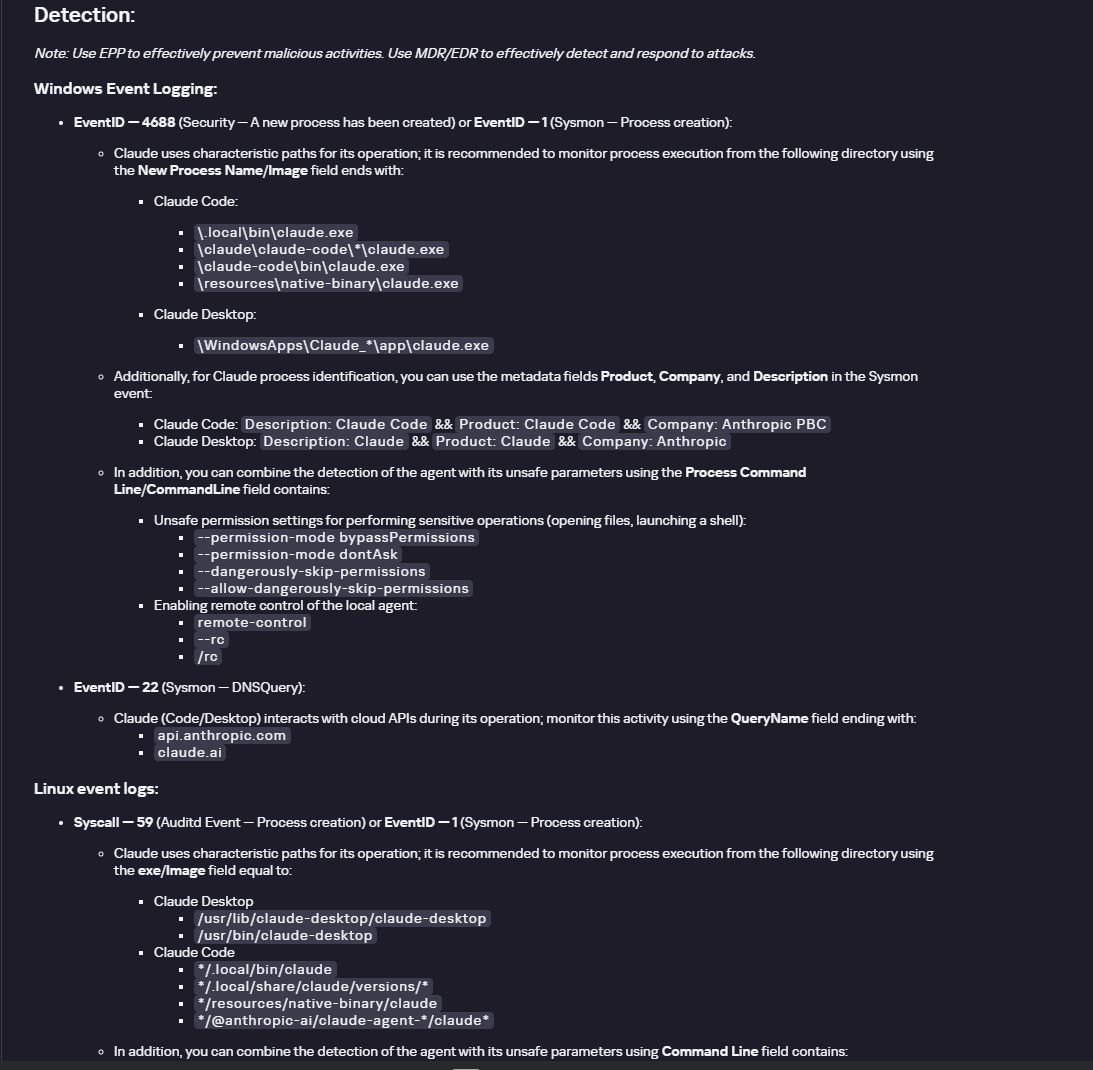
Раздел детектирования в профиле Claude
Hunt Hub
В декабре 2025 года на портале Kaspersky Threat Intelligence появилось хранилище правил детектирования Hunt Hub (HH). Это уникальный проект «Лаборатории Касперского», не имеющий аналогов в отрасли в России, который мы разработали в ответ на растущий запрос рынка.
Эта функциональность доступна на портале в разделе «Ландшафт угроз» (Threat Landscape). Она предоставляет аналитикам доступ к правилам обнаружения: их описанию, привязке к тактикам и техникам MITRE ATT&CK, а также соответствующим кибергруппировкам.
В разделе Hunt Hub клиенты могут ознакомиться с детектирующей логикой продуктов EDR, NDR, NGFW, в том числе и по детектированию ИИ-агентов.
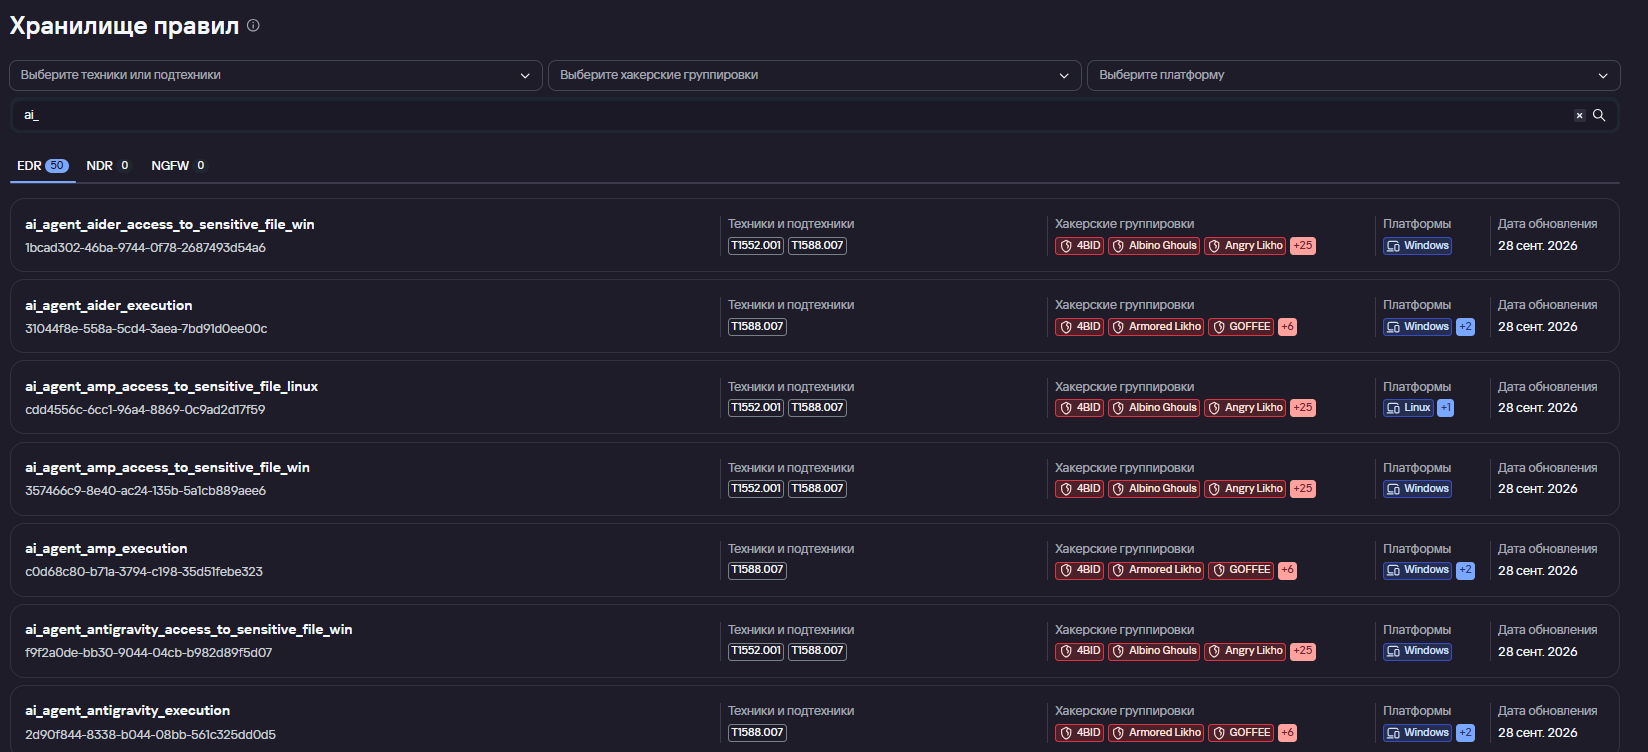
Правила в хранилище Hunt Hub
В карточке правила доступны:
- Детальное описание;
- Уровень критичности, уверенности и формат оповещения правила;
- Рекомендации по детектированию;
- Описание возможных ложных срабатываний;
- Платформы, на которых будет работать правило;
- Тактики, техники и подтехники, которые покрывает правило;
- Группировки, использующие технику, которую покрывает правило;
- Логика обнаружения, позволяющая понять, на что именно срабатывает правило.
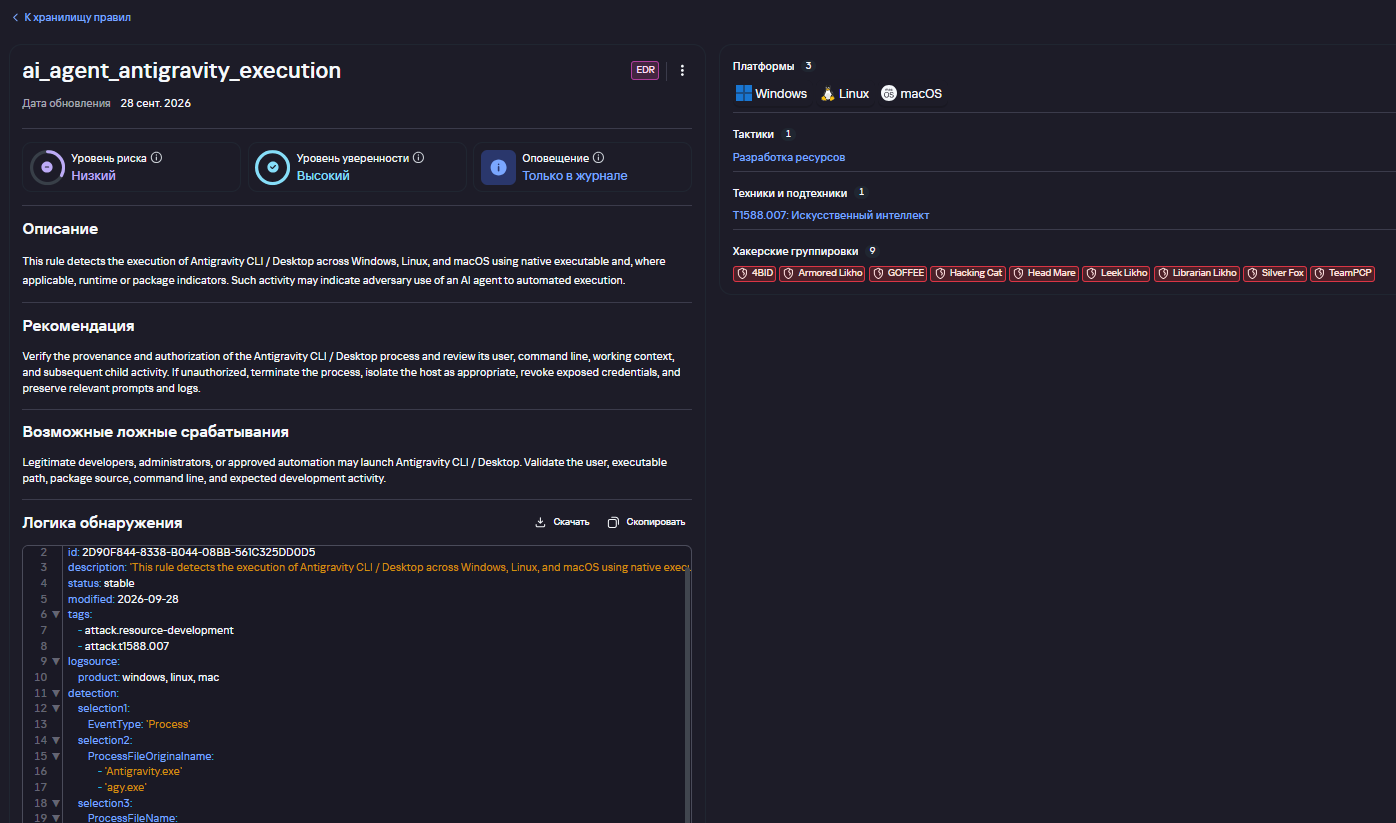
Карточка правила детектирования в Hunt Hub
Kaspersky Scan Engine
Важным элементом экосистемы ИИ-агентов являются навыки (также «скиллы», skills). Это заранее составленные наборы инструкций на естественном языке, расширяющие функциональность агентов. Ранее мы уже рассказывали о рисках для пользователей агентов, связанных с вредоносными скиллами. Скилл может подразумевать использование дополнительных программ и сервисов, сопровождаться вспомогательными скриптами (например, на Python) или содержать вредоносную команду непосредственно в тексте инструкции. Таким образом, применение скиллов для изначально безобидного ИИ-агента открывает ряд новых возможностей для появления вредоносного кода в системе. Чтобы избежать этого, необходимо выполнять обязательное сканирование скиллов, полученных из внешних источников. Для этого подходит Kaspersky Scan Engine — решение для обнаружения киберугроз и борьбы с ними, которое легко интегрируется с различными приложениями и способно выявлять наличие вредоносного кода в агентских скиллах, связанных с ними скриптах и возникающих в процессе работы файлах.
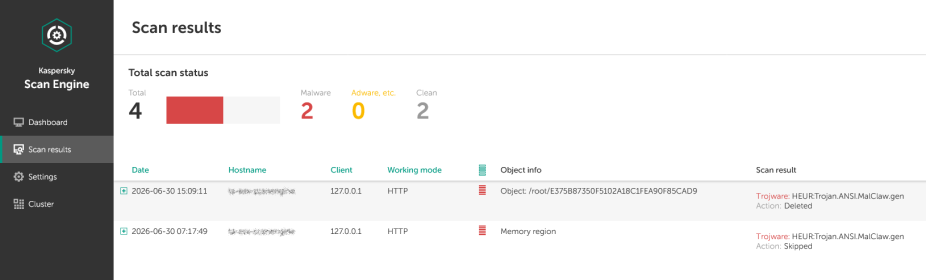
Детектирование вредоносного агентского скилла в Kaspersky Scan Engine
Обученные LLM-модели могут быть представлены во множестве форматов, некоторые из которых (.pth, .pt, .pkl, .kers и др.) также хранят параметры и веса (наборы данных для обучения модели). Они тоже могут содержать вредоносный код, поэтому перед запуском и использованием таких файлов крайне важно провести их сканирование. Решение Kaspersky Scan Engine сканирует потенциально опасные форматы LLM-моделей на наличие зараженных данных. Оно способно десериализовывать, анализировать и выявлять вредоносный код вне зависимости от размера самой модели.
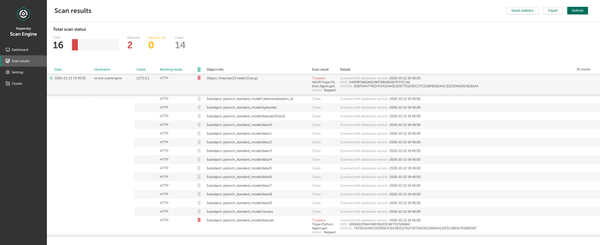
Детектирование LLM-модели с вредоносным кодом в Kaspersky Scan Engine
Заключение
ИИ-агенты стремительно проникают в корпоративную среду: они ускоряют работу сотрудников и берут на себя множество задач, но одновременно открывают новые возможности и для злоумышленников. Чтобы использовать преимущества технологии без ущерба для безопасности, важно выстроить многоуровневую защиту и минимизировать риски. С этим могут помочь различные решения «Лаборатории Касперского»:
- Kaspersky TIP позволяет оставаться в курсе актуальных сценариев использования ИИ-агентов злоумышленниками, а его раздел Hunt Hub предлагает правила обнаружения подозрительной активности ИИ-инструментов.
- Kaspersky EDR Expert позволяет выявлять использование ИИ-агентов в инфраструктуре и контролировать их активность на конечных устройствах. При обнаружении потенциально опасных действий продукт может зафиксировать событие, уведомить SOC и применить меры реагирования, например остановить процесс или изолировать хост.
- Компонент «Контроль приложений» в продуктах Kaspersky Security для бизнеса может полностью ограничить использование ИИ-агентов внутри компании, используя категоризацию приложений, а компонент «Веб-Контроль» — ограничить доступ к веб-ресурсам AIaaS.
- Kaspersky Scan Engine можно интегрировать в различные процессы компании для выявления вредоносного кода в любых файлах, включая скиллы для ИИ-агентов и LLM-модели.
Мы также опубликовали документ Безопасное внедрение облачных ИИ-агентов в процессы разработки: опыт «Лаборатории Касперского». В нем рассматриваются основные риски, связанные с внедрением облачных ИИ-агентов в процессы разработки ПО, и подходы «Лаборатории Касперского» к их снижению на конкретных примерах. Приведены практические решения из нашего опыта внедрения ИИ-инструментов в процессы разработки, а также чек-лист с рекомендациями, специфичными для использования облачных моделей.
Комплексный подход с использованием описанных выше инструментов позволяет компаниям внедрять ИИ-агенты осознанно: с пониманием сопутствующих рисков и эффективными инструментами для их минимизации.


Безопасное внедрение ИИ-агентов: как продукты «Лаборатории Касперского» митигируют ИИ-угрозы