


Введение
Торрент-трекеры уже давно используются для распространения вредоносного ПО, маскирующегося под популярные фильмы, игры и другой контент. Наши предыдущие исследования показали, что киберпреступники неоднократно задействовали торренты в качестве первоначального вектора заражения, применяя троянизированные кряки и установщики для охвата большого числа пользователей. Инструкции по установке пиратского ПО регулярно предписывают пользователям отключать антивирус, приучая их игнорировать потенциальные угрозы.
В ходе анализа вредоносного ПО, использующего блокчейн-сети для своей C2-инфраструктуры, мы обнаружили ранее неизвестный модульный многоэтапный фреймворк, который назвали MovieReaper. В этом отчете подробно описана новая crimeware-кампания, начавшаяся с массового заражения пользователей через скомпрометированное файловое хранилище, которое используют торрент-трекеры. Мы выявили несколько сотен жертв, включая как частных пользователей, так и организации во множестве стран, таких как Россия, Турция, Япония, Кения, Уганда и Колумбия, а также в ряде европейских стран, включая Испанию, Нидерланды, Бельгию и Германию. В этом материале проанализированы методы, используемые злоумышленниками для уклонения от обнаружения средствами защиты информации и песочницами, а также рассмотрены возможности данного модульного фреймворка.
Продукты «Лаборатории Касперского» обнаруживают эту угрозу как HEUR:Trojan.Win64.Agent.gen.
Технические детали
Предыстория
В середине августа 2026 года в ходе поиска новых угроз мы выявили масштабную кампанию по заражению пользователей, в которой использовалось ранее неизвестное вредоносное ПО, маскирующееся под популярные фильмы. Кампания затронула как частных лиц, так и организации в нескольких странах. Наш первоначальный анализ выявил общий фактор среди жертв: все они использовали торрент-трекеры. Это открытие побудило нас глубже изучить кампанию и проанализировать механизм ее распространения, масштабы и ранее неизвестные вредоносные импланты.
Первоначальное заражение и распространение
Скомпрометированные торрент-трекеры являются основным вектором, используемым для распространения вредоносного ПО. В ходе нашего расследования мы выявили множество сообщений пользователей, описывающих загрузку подозрительных файлов вместо ожидаемого контента.
Например, пользователь популярного торрент-трекера для скачивания фильмов сообщил о следующем случае:
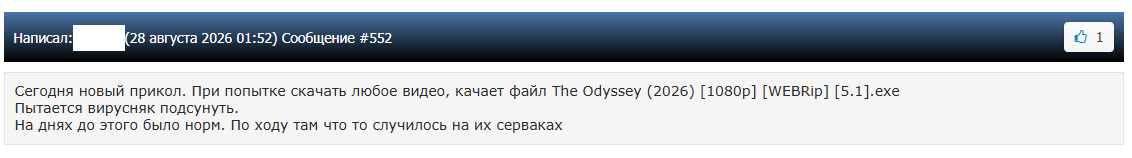
Дальнейший анализ атаки показал, что злоумышленники скомпрометировали не сами торрент-трекеры. Вместо этого они взломали широко используемый публичный репозиторий торрент-файлов — itorrents[.]org. В результате трекеры, полагающиеся на этот репозиторий, начали непреднамеренно распространять вредоносные торрент-файлы среди своих пользователей. Этот подход особенно опасен, поскольку злоумышленники могут охватить пользователей нескольких трекеров, не взламывая каждую платформу по отдельности.
На дату публикации этого отчета архив остается скомпрометированным. Когда пользователь пытается загрузить торрент с помощью magnet-ссылки, легитимный торрент-архив возвращает другой торрент-файл, что приводит к скачиванию вредоносного загрузчика вместо нужного файла. Данный загрузчик используется для дальнейшего развертывания фреймворка, который мы назвали MovieReaper.
Загрузчик инициирует цепочку заражения, которая проиллюстрирована на схеме ниже.
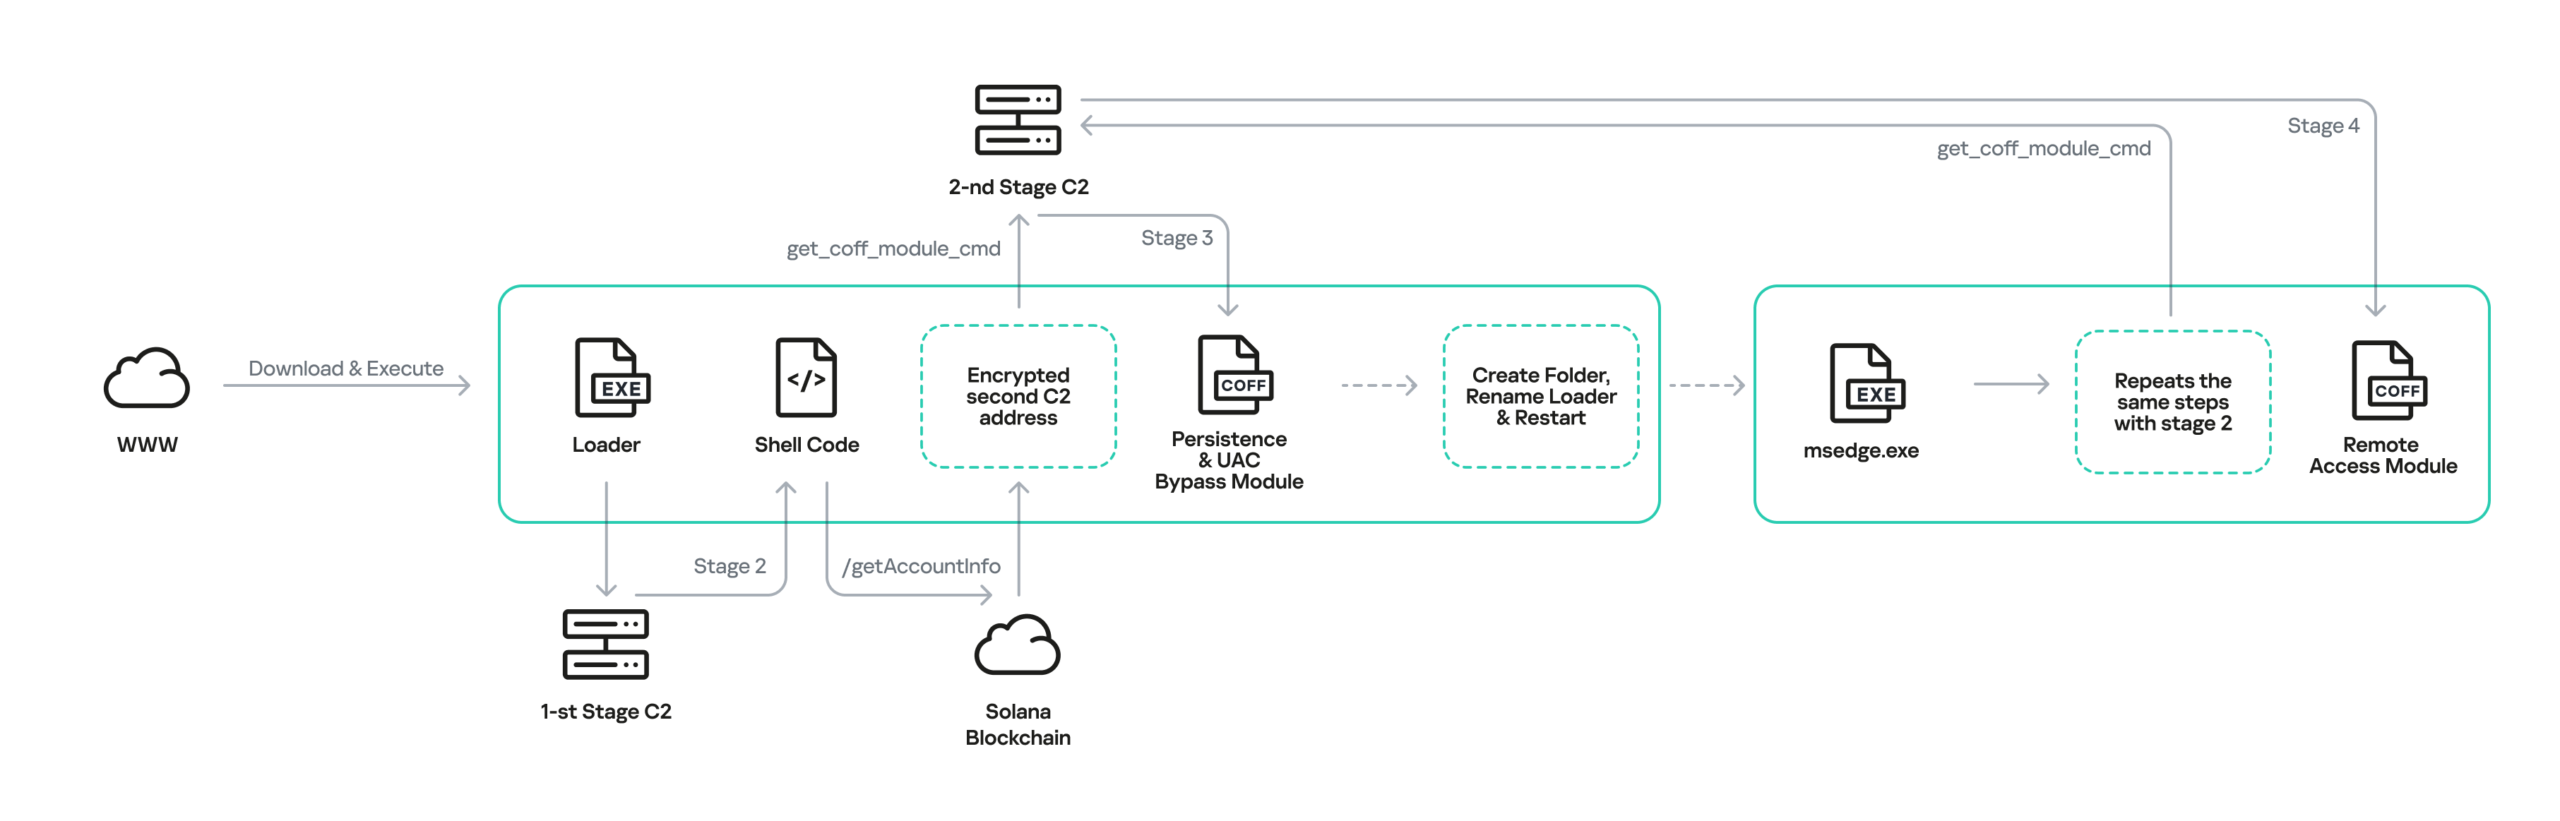
В последующих разделах нашего исследования подробно описаны этапы цепочки заражения.
Вредоносные импланты
Цепочка заражения состоит из нескольких шагов. При этом основная вредоносная нагрузка исполняется непосредственно в памяти, а на диск перед своим запуском попадает только загрузчик. Это позволяет злоумышленникам избежать обнаружения последующих этапов атаки. Атакующие практически не обфусцировали образец, только зашифровали строки с помощью собственного потокового алгоритма. Большинство контрмер было направлено на избежание обнаружения антивирусными песочницами.
Шаг 1. Загрузчик
Самый популярный загрузчик распространялся через торрент-трекеры под множеством различных имен (например, the odyssey (2026) [1080p] [webrip] [5.1].exe), но хэш файла (MD5: A0B13781EDD7CFDAB13D79AFFF3C83C1) оставался идентичным для всех загрузок. Мы видели несколько различных загрузчиков, в которых исполняемый файл маскируется с помощью длинного имени файла и иконки известного приложения, например VLC. Большинство имен файлов довольно длинные, предположительно чтобы скрыть расширение .exe в конце.
После того как пользователь вручную запускает приложение, оно устанавливает глобальный мьютекс, чтобы гарантировать, что одновременно выполняется только один загрузчик. В наших образцах мы видели несколько вариантов мьютекса, которые содержат случайно сгенерированную строку (например, Global\fnulSktzSqvVLXHU). Затем этот исполняемый файл выполняет ряд операций, чтобы избежать обнаружения антивирусными песочницами.
В ходе выполнения этих операций вредоносное ПО избегает вызовов LoadLibrary и GetProcAddress для получения адресов необходимых функций. Вместо этого оно ищет загруженные библиотеки, обходя двусвязный список, взятый из поля Ldr структуры PEB, а затем выполняет ручной парсинг загруженной DLL для вычисления адреса функции.
После прохождения всех начальных проверок этот бинарный файл готовится установить сетевое соединение с C2-веб-сервером, чтобы загрузить шелл-код, отобразить его в памяти с правами RWX и выполнить. Делая это, загрузчик декодирует доменное имя https://deadhub[.]org и, если соединение с ним не удалось, использует IP-адрес http://193.23.118[.]155 в качестве резервного и подключается к нему, используя открытый протокол HTTP. Вредоносное ПО выбирает случайную группу строк и использует их в качестве пути в HTTP-запросе для загрузки частей шелл-кода.
Примеры URL:
/cloud/v192.4/ui/sync-status-icons.png
/cloud/v192.4/onboarding/welcome-bg.jpg
/cloud/v192.4/ui/file-preview-placeholder.png
/cloud/v192.4/shared/link-banner.jpg
При отображении адресного пространства и выполнении шелл-кода загрузчик регистрирует векторный обработчик исключений и перезаписывает адрес обработчика в памяти, чтобы выполнить отладочное прерывание. Это не вызывает аварийного завершения программы, а перенаправляет поток управления в функцию, которая фактически выполняет напрямую системный вызов NtProtectVirtualMemory (через ранее найденную инструкцию системного вызова 0x0F 0x05 внутри ntdll). Затем он вызывает недокументированную функцию ntdll EtwpCreateEtwThread, которая является популярной альтернативой CreateThread для выполнения кода, и запускает шелл-код.
Шаг 2. Шелл-код
Вторая стадия этого вредоносного ПО выполняет HTTPS-запрос к блокчейну Solana по эндпоинту /getAccountInfo для аккаунта 6pnDGAiHgyPdmckM5Qt1YbanGzrX43WLEU159nRaNLDm. В ответе есть поле data, содержащее base64-кодированный адрес второго C2, который зашифрован статическим XOR-ключом, расположенным внутри самого шелл-кода. Для хранения данных в этом аккаунте злоумышленники использовали простую программу, развернутую в блокчейн-сети Solana (адрес: CSiY8bQLBYPdfPWkwipBzH6sijTVQVVsA279JQdvwHtL).
Использование злоумышленниками сети блокчейна Solana для хранения адресов C2-серверов следующей стадии существенно затрудняет защитникам блокировку инфраструктуры кампании.
Вредоносная нагрузка второй стадии взаимодействует со своим C2-сервером строго через HTTPS с использованием закрепленного TLS-сертификата и применяя библиотеку nanopb в качестве контейнера для передаваемых данных. Основная логика импланта второй стадии содержит несколько начальных команд, самая важная из которых парсит COFF-файл, загружает его в память и выполняет из него функцию module_init. Это обеспечивает удобный интерфейс для расширения списка команд, что подводит нас к следующей стадии вредоносной нагрузки.
Шаг 3. Обход UAC и закрепление
Примечательно, что восстановленные модули были скомпилированы с отладочными символами, что ускорило реверс-инжиниринг. После получения следующей стадии со второго C2-сервера вновь загруженный модуль выполняет несколько задач прямо в функции module_init. Стадия 3 осуществляет обход UAC и обеспечивает закрепление в системе, используя общедоступные техники, маскирует исходный бинарный файл под C:\ProgramData\Microsoft\Windows\Telemetry\msedge.exe и перезапускает себя.
Перезапущенный процесс стартует с исходного загрузчика, но со специальным аргументом командной строки, который позволяет ему пропустить большинство проверок на наличие песочницы и сразу инициировать загрузку следующей вредоносной нагрузки. Исполняемый файл выполняет те же шаги, что и раньше, однако в этот раз вместо загрузки модуля закрепления в системе и обхода UAC C2-сервер отдает новый модуль. Это связано с тем, что в запросе к удаленному серверу передается флаг, указывающий, запущен ли имплант из папки Telemetry, что позволяет C2-серверу отличать первый запуск от последующих (после закрепления и перезапуска).
Шаг 4. Финальный имплант
Финальный модуль (file manager) содержит 21 команду, которые предоставляют оператору доступ к файловой системе на зараженном хосте. Он позволяет удаленному оператору скачивать, загружать и читать файлы в системе, просматривать и перечислять каталоги, манипулировать файлами с помощью команд создания, копирования, переименования, перемещения, удаления, изменения прав доступа и создания символических ссылок, а также использовать команды предпросмотра и создания эскизов, чтобы эксфильтровать уменьшенные копии изображений и файлов для оценки их содержимого перед полной выгрузкой оригиналов.
Мы подозреваем, что другие модули могут быть загружены по требованию оператора.
Инфраструктура
В ходе этой кампании злоумышленники используют ресурсы различных коммерческих хостинг-провайдеров для своей C2-инфраструктуры. Кроме того, как отмечалось выше, кампания использует легитимный блокчейн Solana через RPC-эндпоинт api.mainnet.solana.com для доставки адреса C2-сервера на второй стадии. Этот подход предоставляет злоумышленникам децентрализованное хранилище для адресов C2, добавляя дополнительный уровень отказоустойчивости и затрудняя защитникам прерывание кампании путем простой блокировки IP-адресов C2-серверов.
Жертвы
Наблюдаемая кампания была нацелена как на частных лиц, так и на организации в Европе, Азии, Африке и Латинской Америке, при этом попытки заражения были выявлены в таких странах, как Россия, Испания, Германия, Финляндия, Турция, Япония, Непал, Кения, Танзания, Гана, Уганда, Колумбия, Нидерланды, Бельгия и других. Кампания затронула организации из самых разных отраслей, включая коммерческие предприятия, госсектор, ИТ, консалтинг, розничную торговлю, транспорт и сельское хозяйство.
Заключение
Наше исследование выявило активность того же актора, которая прослеживается еще с октября 2025 года. Со временем кампания эволюционировала: авторы вредоносного ПО расширили свой арсенал и усложнили обнаружение загрузчика. При этом общая схема осталась прежней: закодированные строки и части шелл-кода загружаются по обычному протоколу HTTP, а для обхода песочниц и виртуальных машин используется несколько различных техник. Мы продолжим мониторинг активности данного актора для своевременного выявления новых потенциальных угроз.
Наиболее очевидная возможность прервать эту кампанию появляется на первом этапе. Поскольку для раздачи шелл-кода используется всего одно конкретное доменное имя и один IP-адрес, их блокировка остановит дальнейшую цепочку заражения. Это нейтрализует и вредоносную нагрузку на второй стадии, которая использует сеть блокчейна Solana для C2 и, следовательно, более устойчива к традиционным методам блокировки инфраструктуры.
Тем не менее автономность, модульность и выполнение этого фреймворка непосредственно в оперативной памяти создают потенциал для его повторного использования в будущих кампаниях с минимальными доработками.
Индикаторы компрометации
Хэши файлов
4334BBAEA8DE33BF9D845E9B4E4E3BC2
4843F9FAFCAE492F11E2D4D33DBB4CDD
5310CABAE3FBE6DB8742849B588093F9
A0B13781EDD7CFDAB13D79AFFF3C83C1
70060341CAF3338697A7DDFE0FB62875
AD4643EEA15AC286FA47D1131F9EF756
D0B967571AC8A3863C7F324BF5BDE99C
D88D550D0FB8E60CFFFF3EA61FF7A067
Путь к файлу
%ProgramData%\Microsoft\Windows\Telemetry\msedge.exe
Мьютексы
Global\E4AyDKzvEhe2hgAr
Global\fnulSktzSqvVLXHU
Вредоносные домены и IP
C2 для первой стадии:
deadhub[.]org
193.23.118[.]155
C2 для второй стадии:
208.64.33[.]90
208.94.246[.]53


Содержание
От тех же авторов


В той же категории



Одиссей и троянцы снова вместе: MovieReaper атакует пользователей по всему миру через скомпрометированные торренты