

За прошедший год мы, специалисты глобальной команды экстренного реагирования на киберинциденты (GERT), расследовали несколько инцидентов, связанных с атакующими из группировки NightEagle (APT-Q-95). Она активна как минимум с 2023 года и изначально была нацелена на организации в Азии, о чем мы уже рассказывали ранее. Однако мы обнаружили атаки группы, целями которых являются предприятия из России. В этой статье мы рассмотрим известные и новые инструменты NightEagle, использованные в последней кампании.
Первичный доступ
В большинстве инцидентов атакующие получали доступ к корпоративной VPN, используя скомпрометированные действительные учетные записи. VPN-подключения инициировались с IP-адресов российского сегмента, связанных с туннелями Cloudflare WARP, а также с IP-адресов, связанных с европейскими провайдерами виртуальной инфраструктуры.
GhostContainer на Microsoft Exchange
Как на начальном этапе, так и в процессе развития атаки атакующие размещали бэкдор GhostContainer на серверах Microsoft Exchange. Он включает в себя компоненты из нескольких проектов с открытым исходным кодом, среди которых туннель Neo-reGeorg, эксплойт для уязвимости CVE-2020-0688 и класс GhostWebShell утилиты ysoserial. Все эти компоненты находятся в открытом доступе на GitHub.
Установить точный способ доставки злоумышленниками бэкдора на серверы Microsoft Exchange не удалось. С высокой долей вероятности мы полагаем, что атакующие применяли уже известную нам технику: извлекали из конфигурации ASP.NET криптографические ключи, используемые Microsoft Exchange, перезаписывали параметр фреймворка VIEWSTATE и внедряли в него полезную нагрузку, которая затем запускала в памяти бэкдор GhostContainer.
Бэкдор представляет собой .NET-сборку, содержащую три класса, которые реализуют его основную функциональность:
Stub— обрабатывает команды с сервера управления, передаваемые на зараженную систему в заголовкахx-owa-urlpostdata, а также обходит защиту Antimalware Scan Interface (AMSI) и механизмы журнала событий Windows (Event Log) путем перезаписи адресов вamsi.dllиntdll.dll;App_Web_843e75cf5b63— принимает параметрыfakePathиfakePageNameи создает виртуальные пути, осуществляющие перенаправление запросов классуApp_Web_8c9b251fb5b3;App_Web_8c9b251fb5b3— реализует функциональность перенаправления сетевого трафика (прокси) и переадресации сокетов.
Продукты «Лаборатории Касперского» детектируют бэкдор GhostContainer с вердиктом Trojan.MSIL.GhostContainer.gen.
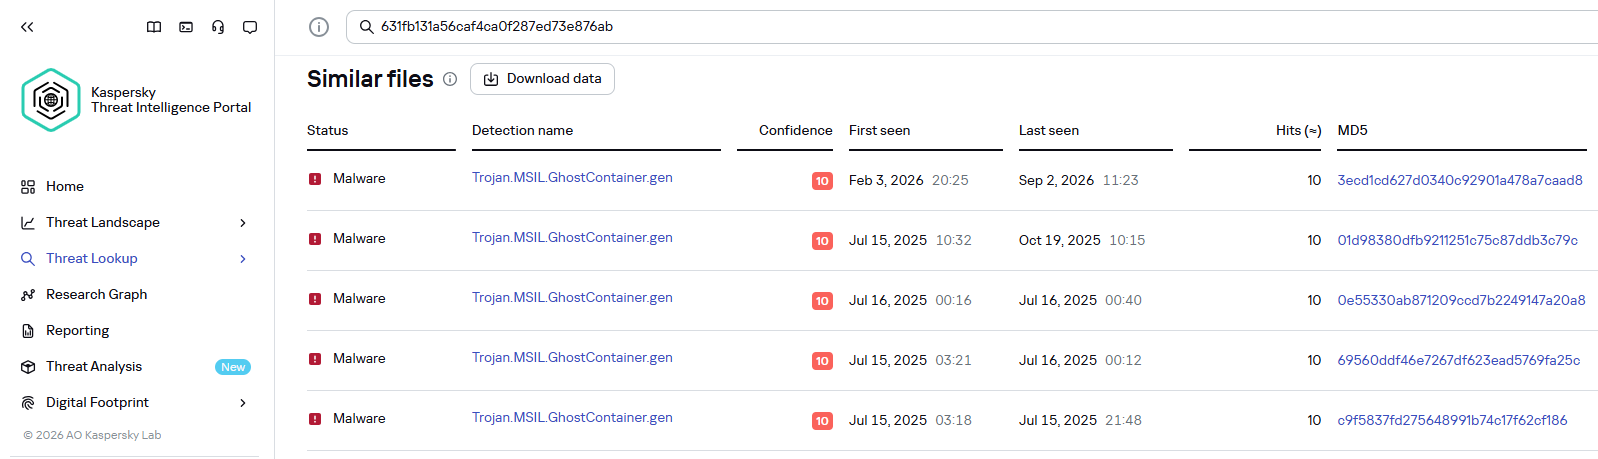
Образцы GhostContainer, обнаруженные технологией Similarity в составе Kaspersky Threat Analysis
Перенаправление трафика
Получив достаточные привилегии в процессе развития атаки, злоумышленники осуществляют горизонтальное перемещение во внутреннем сегменте инфраструктуры с использованием протокола RDP. Для этого они скачивают и запускают утилиты для туннелирования и перенаправления сетевого трафика.
Для размещения архивированных инструментов атакующие использовали репозитории на GitHub. Имена репозиториев и архивов маскировались под легитимные файлы:
- https://github[.]com/mirror-js/mirror-js/refs/heads/main/js/js-webpack.zip
- https://github[.]com/mirror-js/mirror-js/refs/heads/main/js/jsonp-pack.zip
- https://github[.]com/browserthemes/resourcepack/releases/download/main/resource-pack.zip
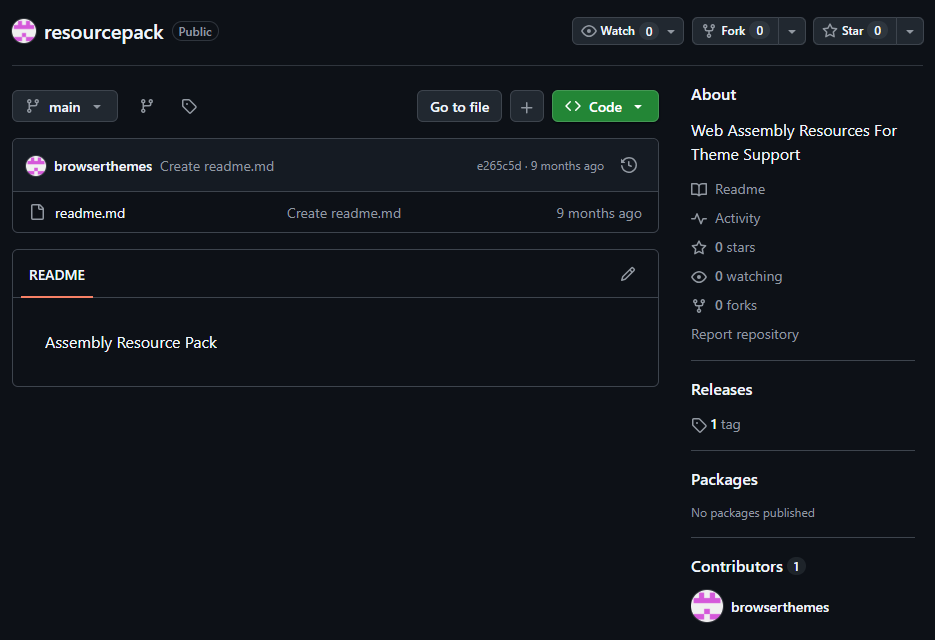
Один из репозиториев для хранения сетевых инструментов
Файлы, содержащиеся в архивах, имели имена, также маскирующиеся под известное легитимное ПО, однако не имеющие никакого отношения к названиям архивов:
adobe_32.exe;AdobeSync.exe;trueconf.exe;1cbroker.exe;1c-office-plugin.exe;trueconf-broker.exe.
В расследованных инцидентах мы обнаружили два инструмента, которые атакующие использовали в связке для туннелирования трафика.
- Туннели разработки Microsoft (dev tunnels)
Легитимный механизм Microsoft, позволяющий публиковать локальные веб-службы для доступа из интернета на доменах с маской*.*.devtunnels.ms. Злоумышленники использовали туннель для публикации порта 3389 (RDP) скомпрометированной системы.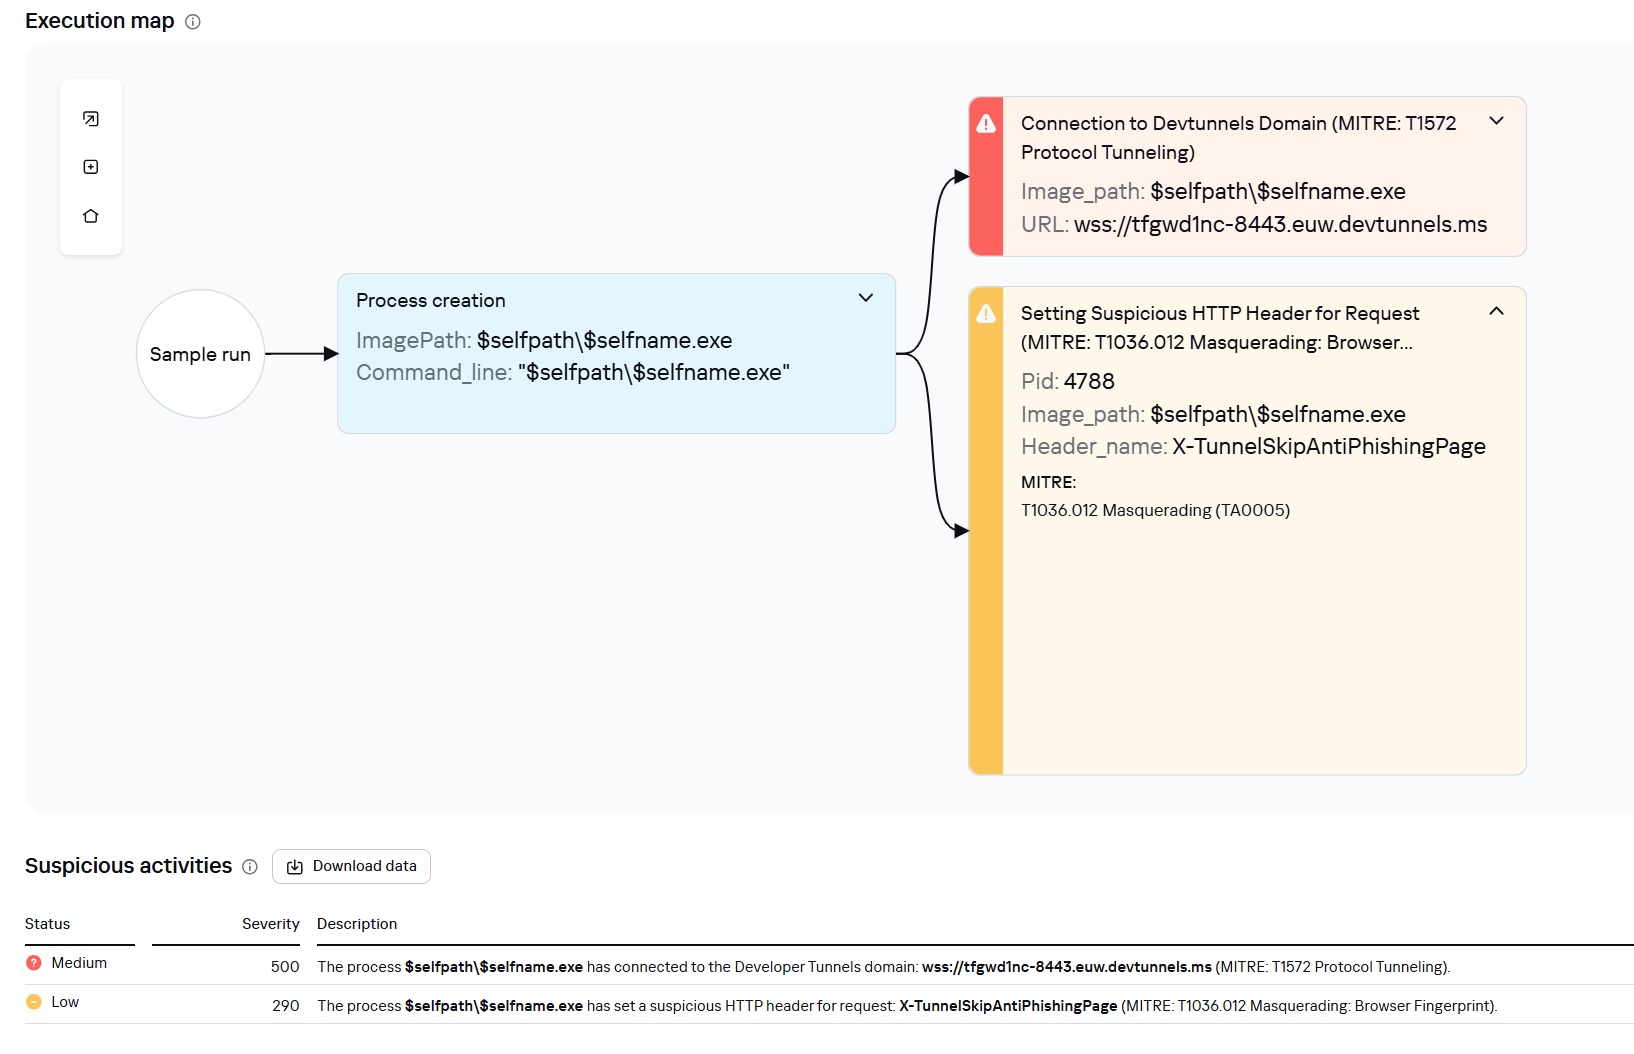
Граф выполнения adobe_32.exe в Kaspersky Research Sandbox
- rdp2tcp
Общедоступный инструмент для туннелирования TCP-трафика через установленное RDP-соединение. Включает в себя серверную часть, запускаемую в целевой системе, а также клиентскую, функционирующую на стороне атакующих.При открытии и закрытии виртуальных каналов в журнале Windows Microsoft-Windows-RemoteDesktopServices-RdpCoreTS/Operational.evtx фиксируются соответствующие события с идентификаторами 132 (открытие канала) и 148 (закрытие канала). Эти события содержат названия каналов (например, XPSRD, cliprdr, Microsoft::Windows::RDS::DisplayControl и другие), используемых модулем RemoteFX, который предназначен для расширения возможностей протокола RDP.
При использовании утилиты rdp2tcp события с идентификаторами 132 и 148 будут содержать имена каналов rdp2tcp или другие случайные цифро-буквенные комбинации, заданные атакующими.
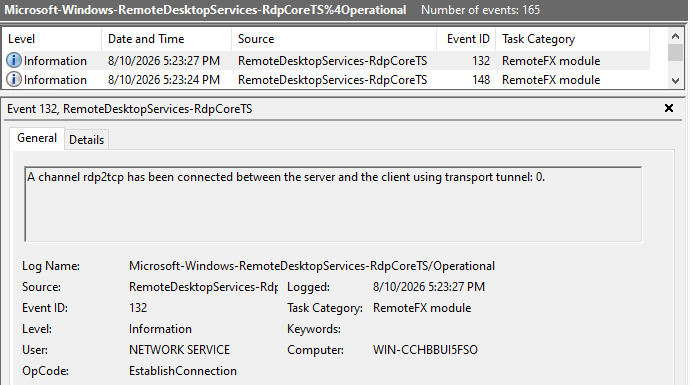
Событие создания канала с именем rdp2tcp (запуск серверной части)
Связка Microsoft Dev Tunnels и rdp2tcp позволяет злоумышленникам сохранять доступ к сети с использованием легитимных сервисов без открытия дополнительных подозрительных портов.
Также при помощи утилиты atexec из набора Impacket атакующие создавали в системах запланированные задачи, предназначенные для включения проброса сетевых портов с использованием стандартной функциональности Windows:
|
1 |
netsh interface portproxy add v4tov4 listenport=443 connectaddress=10.0.12.101 connectport=445 |
Перемещение в сети
Для получения повышенных привилегий и дальнейшего перемещения в сети NightEagle эксплуатировала различные уязвимости в Active Directory. Для подключения к внутренним системам инфраструктуры атакующие использовали созданные ранее туннели.
В одном из инцидентов злоумышленники эксплуатировали хорошо известную уязвимость, связанную с RDP-протоколом, CVE-2019-0708 (BlueKeep). Используя уязвимый механизм, они создавали в системе локальную учетную запись и добавляли ее в группы администраторов и пользователей удаленного рабочего стола.
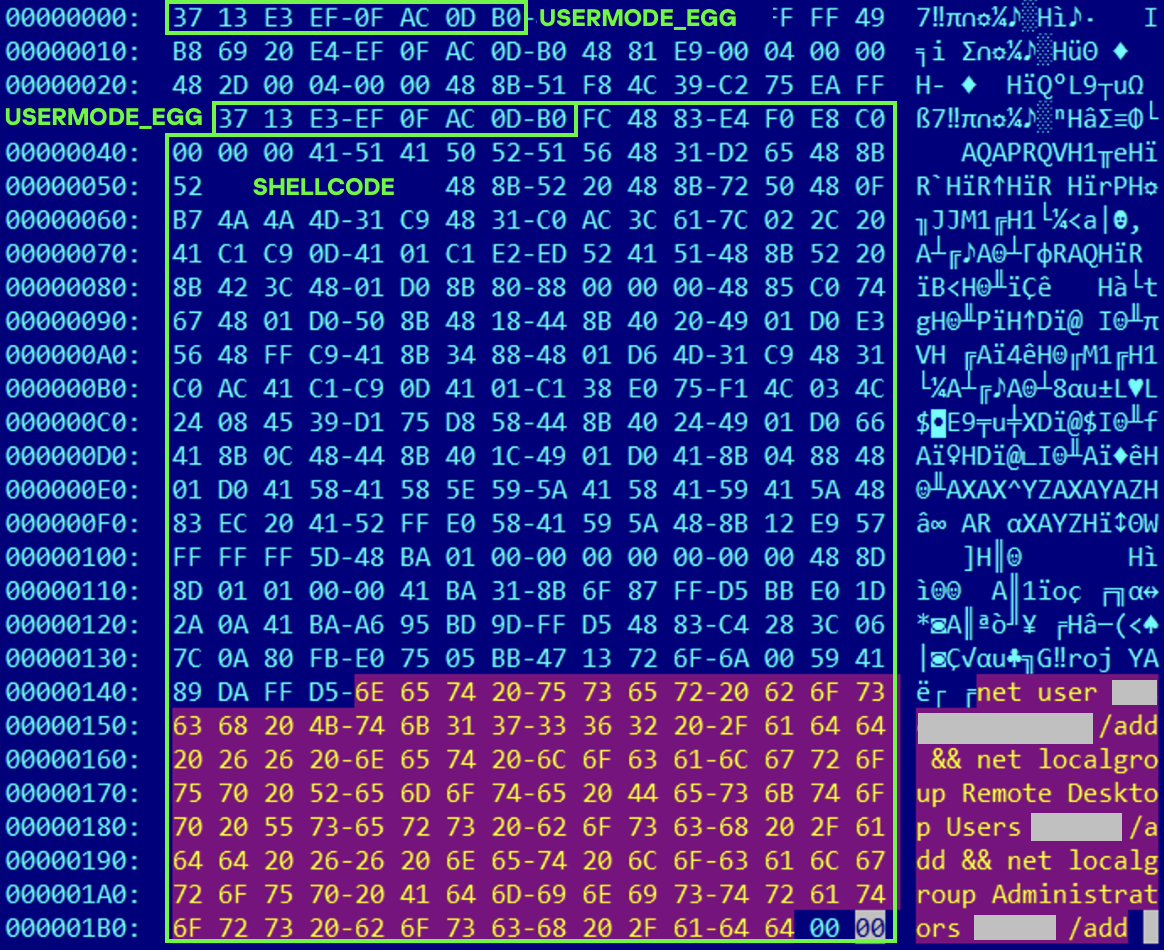
Содержимое дампа памяти системы с артефактами эксплойта уязвимости CVE-2019-0708
Также злоумышленники осуществляли запросы билетов Kerberos с нестандартным набором флагов (Forwardable, Proxiable, Renewable) и предпринимали попытки репликации объекта Domain-Password базы данных Active Directory для мимикрии под контроллер домена (атака DCSync) после получения учетной записи с достаточными привилегиями.
Таким образом атакующие закрепляются в инфраструктуре, получают хэши паролей доменных учетных записей, используют долгосрочные билеты Kerberos для легитимного доступа к целевым ресурсам и в конечном счете компрометируют контроллеры домена и всю инфраструктуру Active Directory жертвы.
Выводы
Группировка NightEagle расширяет географию атакуемых жертв, для чего обновляет свои методы и использует новые техники закрепления и продвижения в инфраструктуре. Однако, несмотря на скрытность группы, своевременное обнаружение аномалий и комплексный подход к защите инфраструктуры могут значительно затруднить достижение целей злоумышленников. Атакующие используют известные легитимные инструменты и уязвимости в инфраструктуре, поэтому качественно сконфигурированный мониторинг поможет обнаружить присутствие NightEagle в сети.
Детектирование решениями «Лаборатории Касперского»
Решения «Лаборатории Касперского» эффективно выявляют описанную вредоносную активность на разных этапах атаки. Выше мы приводили примеры детектирования образцов бэкдора GhostContainer и утилиты для туннелирования технологиями Kaspersky Threat Analysis. В этот набор инструментов также входит аналитическое решение Kaspersky Threat Attribution Engine (KTAE), которое помогает аналитикам SOC-команд и специалистам по реагированию на киберинциденты определить принадлежность вредоносного ПО к конкретным APT-группировкам. В решении используется уникальный метод сравнения анализируемых экземпляров подозрительных файлов с вредоносными образцами из коллекции «Лаборатории Касперского» для выявления степени схожести между ними.
Обнаруженный бэкдор показал сходство с уже проанализированными нами образцами GhostContainer и связь с APT-группой NightEagle:
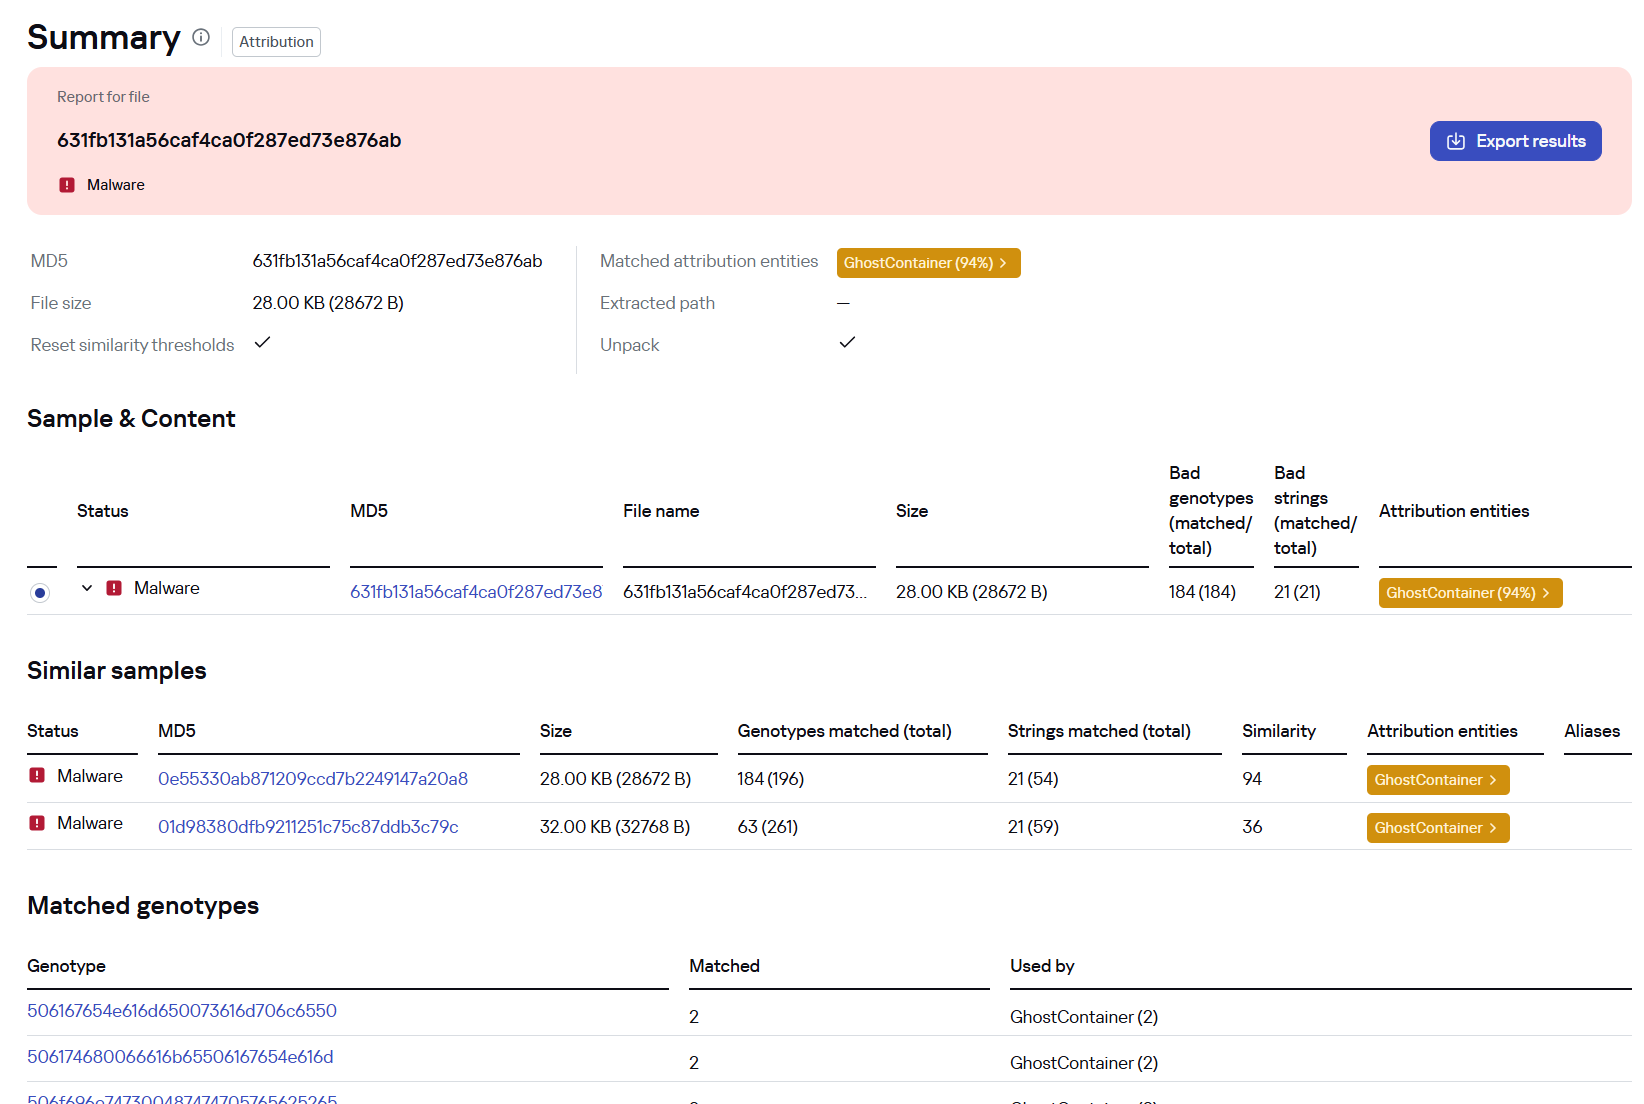
Анализ бэкдора при помощи KTAE
Однако сценарии обнаружения подобных атак не ограничиваются файловым анализом. Процесс развертывания бэкдора на целевом хосте сопровождается большим количеством характерных артефактов, благодаря которым Kaspersky Endpoint Detection and Response Expert своевременно оповещает пользователя об аномалиях в инфраструктуре.
Вредоносная активность успешно детектируется следующими правилами, доступными в хранилище:
- Первоначальное обнаружение вредоносной сигнатуры происходит при помощи правила generic_ransomware_related_detection на основе событий модуля EPP.
- Обнаружение загрузки .NET-сборки вредоносной DLL через PowerShell — suspicious_assembly_loading_into_powershell_via_reflection.
- Активность утилит для туннелирования и перенаправления сетевого трафика — detection_of_access_to_tunnel_domains_dns.
- Использование инструментов из набора impacket, таких как atexec:
- impacket_possible_activity;
- attempt_to_download_hacktool_or_risktool_by_non_browser;
- credentials_dumping_tools_file_artifacts_creation.
- Попытки репликации объекта базы данных Active Directory для мимикрии под контроллер домена — potential_dcsync_via_startupparameters.
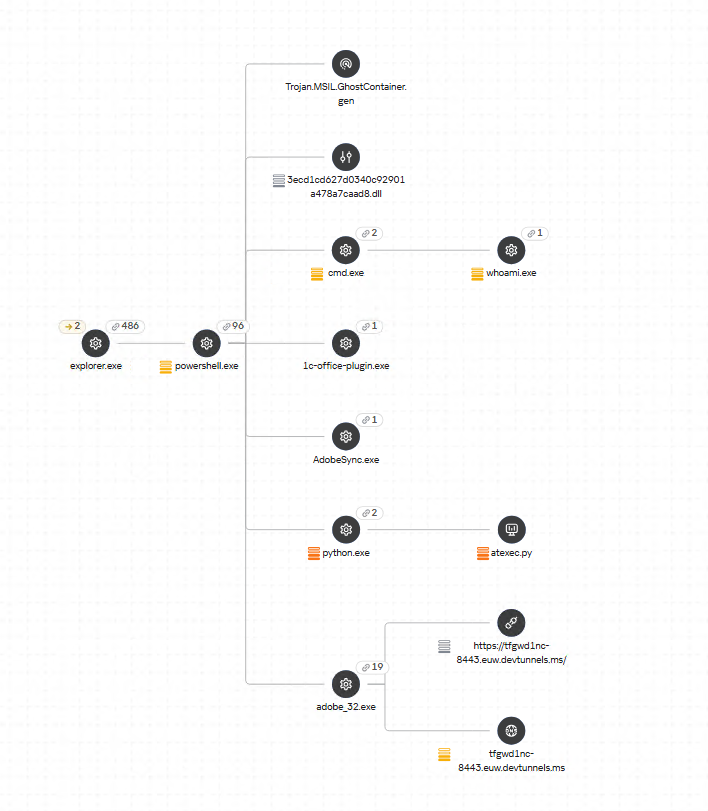
Дерево процессов в KEDR Expert
Вредоносную активность в сетевом трафике можно обнаружить с помощью решения Kaspersky Anti Targeted Attack (KATA) с модулем NDR. Например, для детектирования попытки эксплуатации уязвимости CVE-2019-0708 (BlueKeep) можно использовать сигнатуру Exploit.CVE-2019-0708.TCP.C&C.
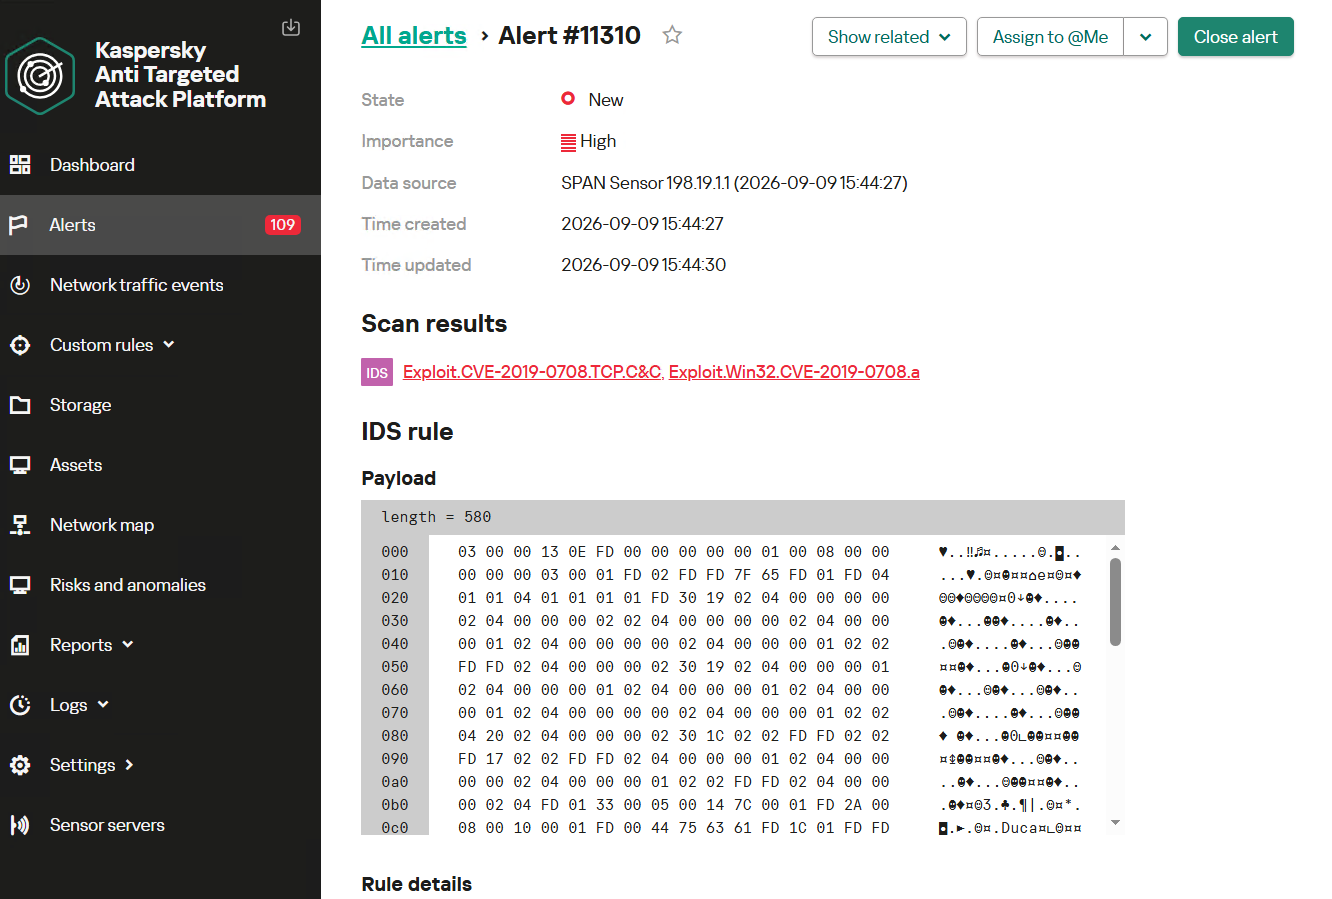
Карточка алерта на эксплуатацию уязвимости BlueKeep
Помимо этой активности, KATA обнаруживает в сетевом трафике и другие действия группы NightEagle, включая следующие:
- Вариации перенаправления и туннелирования трафика;
- Атаки на Active Directory (DCSync, попытки компрометации AD CS и др.);
- Горизонтальное перемещение по сети.
Индикаторы компрометации
| 1dcafb7f8448683281106b06dd22409a | AdobeSync.exe |
| 1f3034b706c78b35d8e34044e68c693a | adobe_32.exe |
| 3ecd1cd627d0340c92901a478a7caad8 631fb131a56caf4ca0f287ed73e876ab | App_Web_Container_1.dll |
| 4aa9fb1bf9223dfcdac920759bc7a3c7 | 1c-office-plugin.exe, 1cbroker.exe, trueconf.exe |
| https://github[.]com/mirror-js/mirror-js | |
| https://github[.]com/browserthemes/resourcepack |

NightEagle в инфраструктуре российских компаний