

UPD 23.10.2026: добавлены правила для SIEM-системы Kaspersky Unified Monitoring and Analysis Platform (KUMA), а также события для разработки собственных правил детектирования или проведения threat hunting.
UPD 22.10.2026: добавлено описание детектирования вредоносной активности с помощью сервиса Kaspersky Managed Detection and Response.
UPD 22.10.2026: добавлено описание детектирования уязвимых версий PHP с помощью Kaspersky Vulnerability Management.
Общие сведения
20 октября 2026 года команда безопасности PHP опубликовала предварительное уведомление о предстоящем экстренном релизе, который устраняет две критические уязвимости (обе получили оценку CVSS 9,2). Выпуск патчей состоялся в среду, 21 октября 2026 года, 14:00 UTC (17:00 МСК).
Релиз был ускорен после того, как информация об уязвимостях утекла в публичное пространство раньше запланированного снятия эмбарго. В посте на платформе Hacker News пользователь сообщил о двух RCE-дефектах в PHP, предположительно затрагивающих все версии, начиная с PHP 5.4.0.
Речь идет об уязвимостях CVE-2026-109618 и CVE-2026-109619. На момент публикации статьи они были зарезервированы, но не раскрыты. Вскоре после появления поста исследователи подтвердили существование уязвимостей. Параллельно с утечкой деталей в Сети появился эксплойт под неофициальным названием PHP2Shell. В утекшем демовидео эксплойт показан в действии на веб-серверах с WordPress, MediaWiki, phpBB, Magento, Joomla!, Laravel, Symfony, Drupal и WHMCS, на которых работает множество современных веб-сайтов. Подлинность демонстрации и точное поведение эксплойта на момент публикации независимо не подтверждены.
По данным исследователя, опубликовавшего PoC, уязвимости связаны с обработкой типа multipart/form-data вместе с механизмом сессионного прогресса загрузки (session.upload_progress) в ядре PHP и относятся к классам Use-After-Free (использование уже освобожденной памяти) и повреждения памяти. Это означает, что дефекты не могут быть закрыты средствами прикладного кода — исправление возможно только путем обновления PHP на сервере. Атака работает без аутентификации: злоумышленник, имеющий сетевой доступ к PHP-приложению, может выполнить произвольный код от имени процесса PHP без необходимости проходить авторизацию. Рекомендации по безопасности, выпущенные PHP 21 октября, подтверждают эти данные.
Уязвимости затрагивают PHP версий 5, 7 и 8. На момент публикации поддерживаются ветки от 8.2 до 8.5. Более старые ветки, включая PHP 8.1, 8.0, 7.x и 5.x, достигли конца жизненного цикла, однако ввиду высокого уровня критичности уязвимостей для версий 7.4, 8.0 и 8.1 также были выпущены бэкпорт-патчи.
Специалисты Sansec предполагают, что массовая эксплуатация может начаться в течение 15 минут после выхода обновления. Мы настоятельно рекомендуем администраторам, ответственным за публично доступные веб-серверы на PHP, выполнить следующие действия до появления патча:
- Провести инвентаризацию всех систем, работающих на PHP, в инфраструктуре (включая веб-серверы, панели управления, стороннее ПО и т. д.).
- Отключить upload-progress:
session.upload_progress.enabled = Offпри помощиphp_admin_flagв пулах PHP-FPM. - Заблокировать запросы multipart на серверах nginx и Apache.
- Рассмотреть возможность временной изоляции выходящих в интернет PHP-приложений до выхода исправлений.
- Обеспечить готовность к немедленной установке патча сразу после его публикации.
- Запланировать миграцию на актуальную ветку PHP для серверов с неподдерживаемыми версиями (8.1 и более ранними).
Детектирование решениями «Лаборатории Касперского»
Решения «Лаборатории Касперского» эффективно выявляют описанную вредоносную активность на разных этапах эксплуатации. Ниже приведены возможные сценарии обнаружения.
При попытке эксплуатации описанных RCE-уязвимостей Kaspersky Endpoint Detection and Response Expert своевременно оповещает пользователя о подозрительных действиях, выполняемых в контексте веб-сервера, как на Linux, так и на Windows-машинах. Эта активность детектируется следующими правилами:
- creating_windows_shell_from_a_web_servers_process;
- possible_web_shell_creating_via_exploit;
- spawning_process_from_webserver_more_filters_linux;
- webserver_interpreter_execution_linux;
- executable_file_in_www_folder.
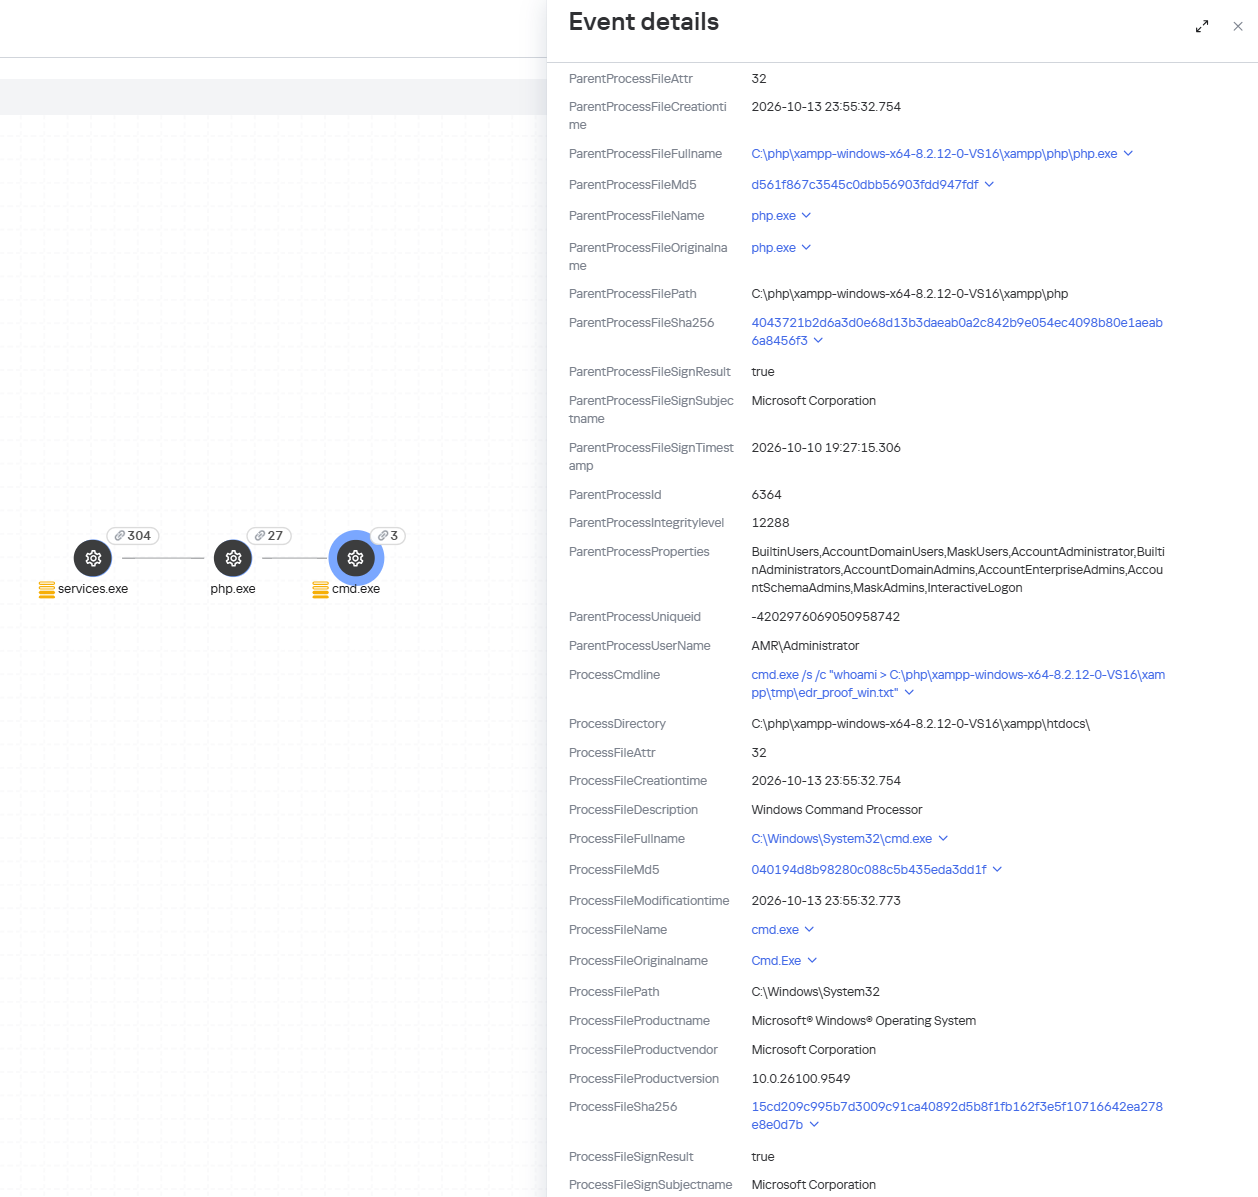
Обнаружение эксплуатации уязвимости PHP2Shell в KEDR
Эксплуатация уязвимости PHP2Shell в сетевом трафике обнаруживается следующими продуктами «Лаборатории Касперского»: Kaspersky Anti Targeted Attack (KATA) с модулем NDR и Kaspersky NGFW. Указанные решения детектируют вредоносную активность с вердиктами Exploit.CVE-2026-109618.HTTP.C&C и Exploit.CVE-2026-109619.HTTP.C&C.
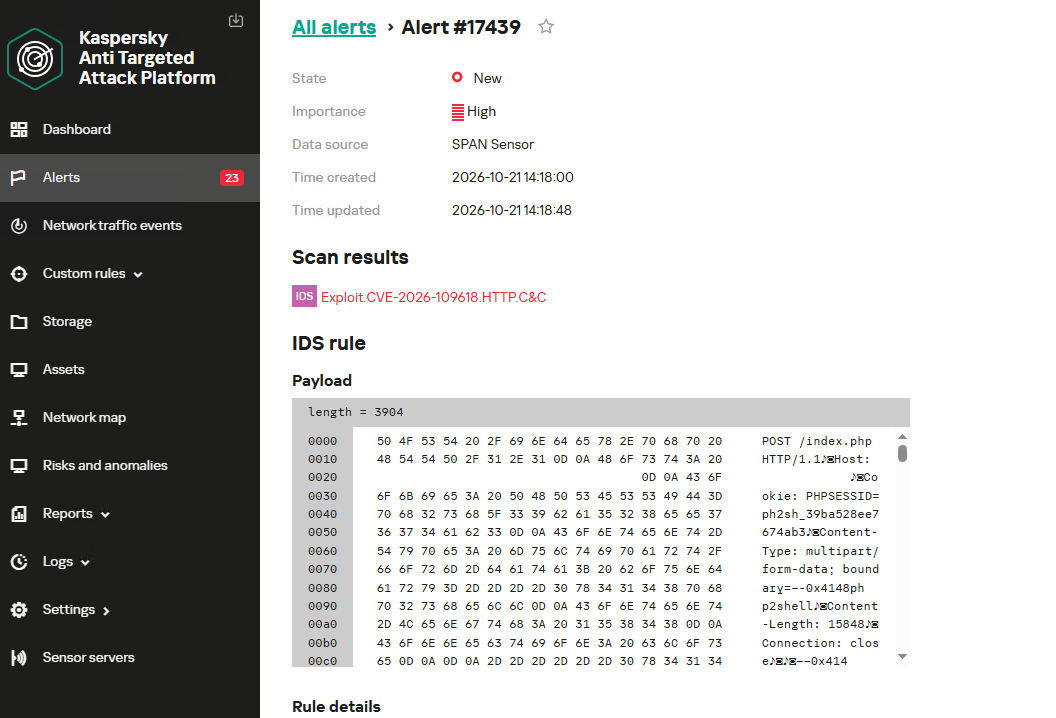
Обнаружение эксплуатации уязвимости PHP2Shell в KATA
Kaspersky Endpoint Security также детектирует вредоносную постэксплуатационную активность при помощи компонента Behavior Detection как PDM:Exploit.Linux.Generic, PDM:Exploit.Win32.Generic.
Наше решение Kaspersky Vulnerability Management детектирует уязвимые версии ПО при помощи компонентов Поиск уязвимостей и Безагентное сканирование в режиме черного ящика.
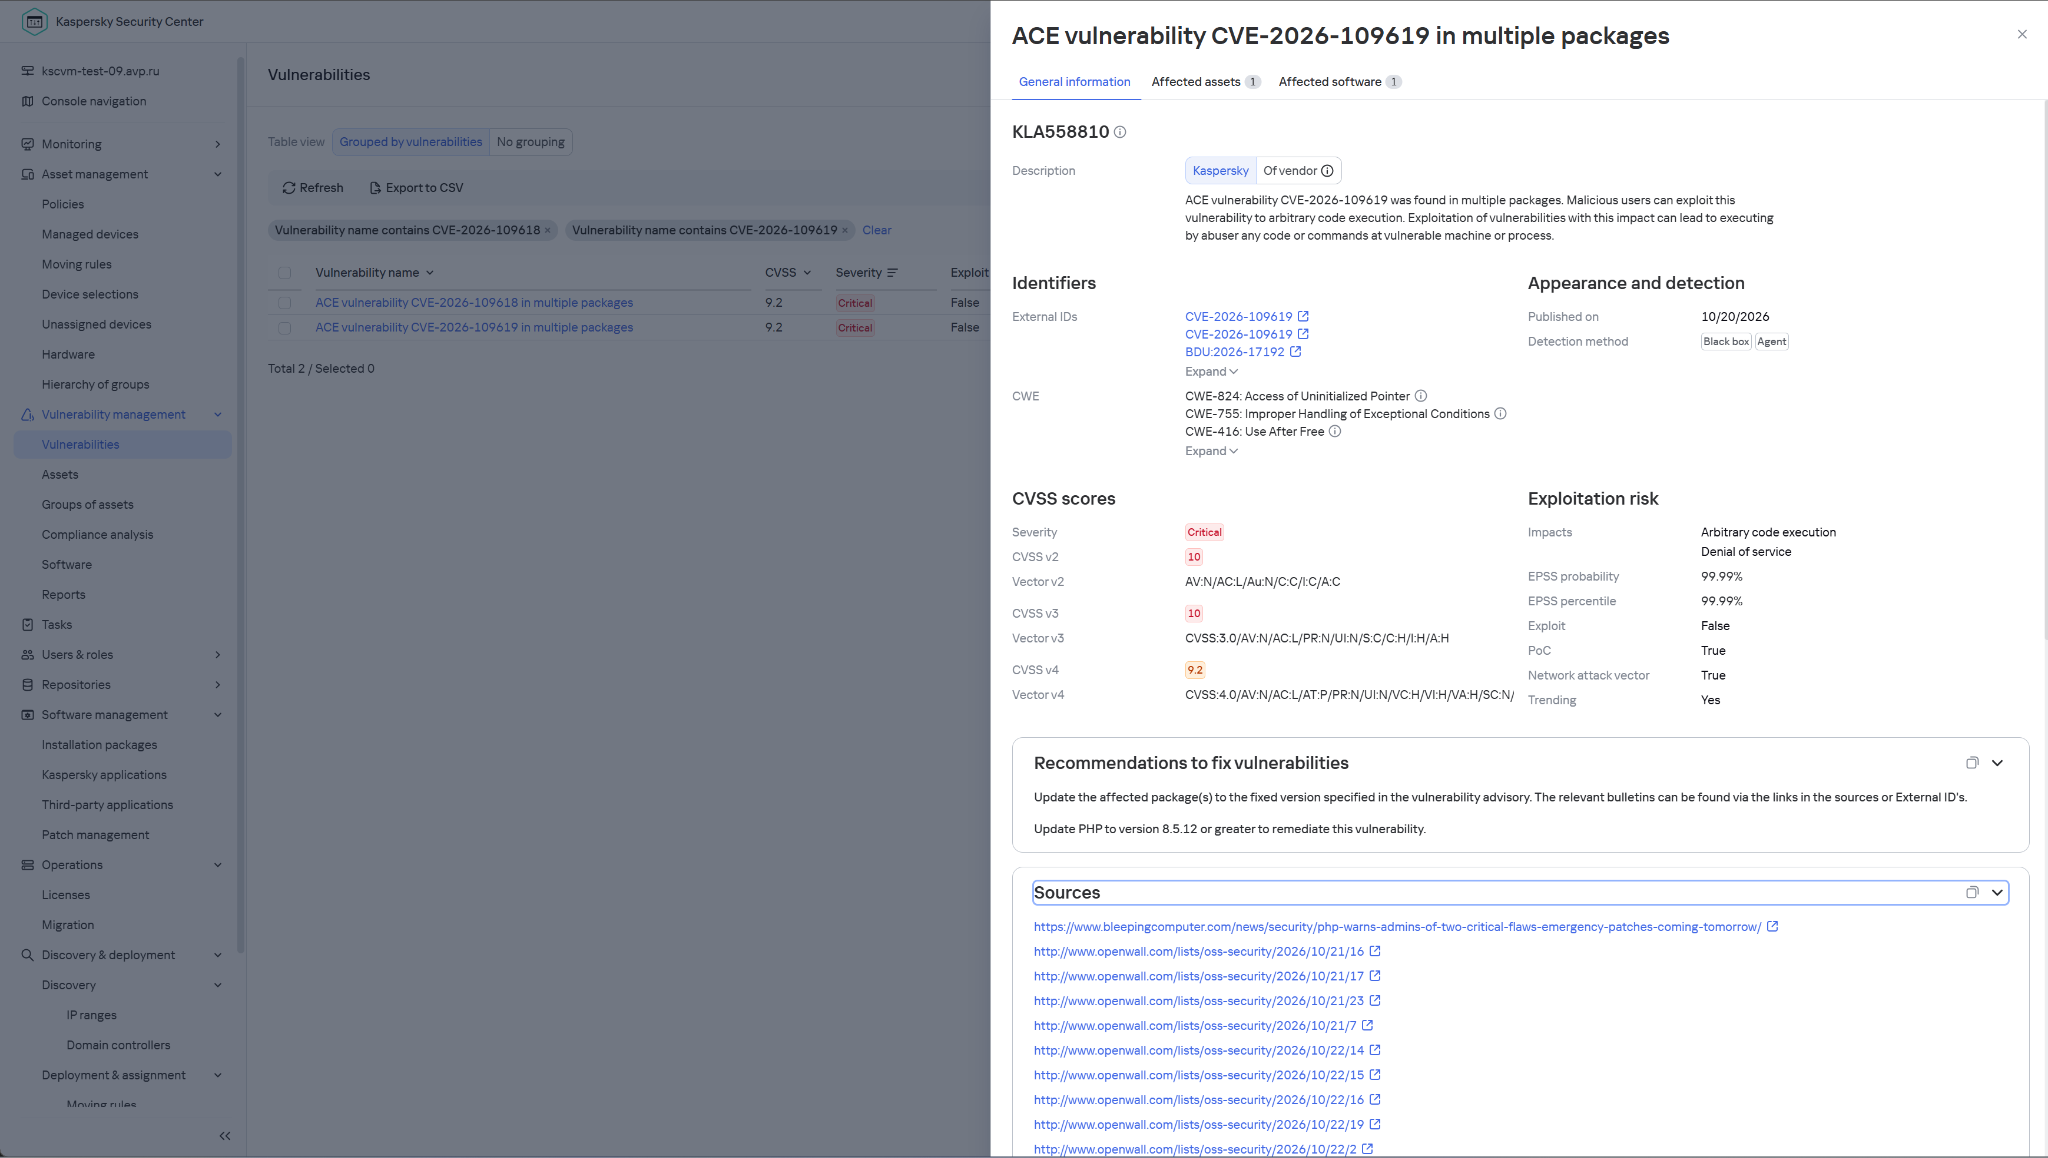
Обнаружение уязвимости в ПО PHP в Kaspersky Vulnerability Management
Сервис Kaspersky Managed Detection and Response детектирует эксплуатацию описанных уязвимостей с помощью мониторинга действий, характерных для RCE-дефектов:
- Порождение подозрительных процессов от веб-сервера,
- Создание подозрительных исполняемых файлов в директории веб-приложения,
- Создание подозрительных скриптов в директории веб-приложения,
- Создание файлов с редким расширением в директории веб-приложения,
- Выполнение команд разведки от имени веб-сервера,
- Выполнение команд закрепления от имени веб-сервера,
- Доставка веб-шеллов на веб-сервер и их запуск.
Кроме того, MDR детектирует другие вредоносные действия, напрямую не связанные с удаленным выполнением кода.
Для защиты компаний, использующих нашу SIEM-систему Kaspersky Unified Monitoring and Analysis Platform (KUMA), в репозитории продукта доступны правила, которые помогают обнаружить следующую вредоносную активность.
- Выполнение подозрительных исполняемых файлов от процессов веб-сервера на машинах под управлением Windows и Linux:
- R300_04_Запуск Windows shell веб-приложением
- R152_08_Запуск командной оболочки Linux от подозрительного процесса
- Выполнение команд разведки от имени веб-сервера:
- R286_05_Подозрение на веб-шелл (Linux)
Также для разработки собственных правил детектирования или проведения threat hunting рекомендуем обратить внимание на события создания скриптовых или исполняемых файлов в каталоге веб-сервера:
|
1 2 3 |
((DeviceEventClassID = '4663' AND DeviceCustomString1 ilike 'WriteData') OR DeviceEventClassID = '11') AND match(FileName,'(?i).*\.(php|asp|aspx|ashx|jsp|js|jar|jse|dll|exe|bat|ps1|vbs|wsf|wsh|msi|msp|hta|cpl)$') AND match(DestinationProcessName,'(?i).*(php-cgi|nginx|httpd|w3wp)\.exe') |
|
1 2 3 4 5 |
Name = 'openat' AND has(SA.Nametype, 'CREATE') AND length(arrayFilter(x -> match(x, '(public_html|var/www|usr/local/apache2|usr/local/httpd|var/apache|srv/www|home/httpd/html|srv/http|usr/share/nginx/html|var/lib/pgsql/data|usr/local/mysql/data|var/lib/mysql|var/vsftpd|etc/bind|var/named)'), SA.FileName))>1 AND length(arrayFilter(x -> match(x, '\.(aspx|asp|asmx|asax|ashx|jspx|jsp|js|phpt|php|phtml|pht|cfm|shtml|htaccess|fcgi|cgi|pl|py|sh)'), SA.FileName))>1 |
Авторы

Критические RCE-уязвимости в ядре PHP (CVE-2026-109618, CVE-2026-109619)